Phishing na zamówienie, Estonia pod ostrzałem i ciekawość w erze AI – relacja z trzeciego dnia Cloudflare Connect 2026
Środa, 21 października, była ostatnim dniem Cloudflare Connect 2026, a dla nas najważniejszym. Program tego dnia w dużej mierze dotyczył zagadnień, z którymi na co dzień mierzą się organizacje społeczne i instytucje publiczne: phishingu, ataków DDoS i obrony przed zagrożeniami ze strony państw. Fabian Grabania, Prezes Zarządu Fundacji, wziął udział w sesjach z udziałem Microsoft Digital Crimes Unit i estońskiego zespołu reagowania na incydenty CERT-EE, a także w sesji zamykającej konferencję.
Przed południem, w przerwie między sesjami, Fabian zajrzał na SF AI Summit w AWS Builder Loft, gdzie odbywał się panel o płatnościach dokonywanych przez agentów AI. Relację z tego wydarzenia opublikowaliśmy osobno.
Jak rozbija się międzynarodowe grupy phishingowe
Pierwszą sesją była prezentacja „Inside the global effort to disrupt advanced phishing operations”. Poprowadzili ją Brian Carter, dyrektor ds. badań nad cyberprzestępczością w zespole Cloudforce One w Cloudflare, oraz Caroline Canna, starsza śledcza w Microsoft Digital Crimes Unit. Obie firmy w latach 2025–2026 współpracowały z partnerami publicznymi i prywatnymi z całego świata, by zlikwidować kilka dużych usług typu „phishing-as-a-service”.
Jak działa taki model? Przestępcy nie muszą już samodzielnie budować narzędzi do wyłudzania haseł. Kupują gotowy zestaw na Telegramie, płacą kryptowalutą, podłączają własne domeny i uruchamiają kampanię. Najbardziej zaawansowane zestawy stosują atak typu „człowiek pośrodku”: przechwytują nie tylko login i hasło, ale też tokeny sesji, co pozwala obejść uwierzytelnianie dwuskładnikowe. Zdobyte dane służą potem m.in. do przejmowania firmowej poczty i wyłudzeń finansowych.
Prelegenci opisali, jak wygląda praca nad likwidacją takiej usługi. Najpierw trzeba zrozumieć całą infrastrukturę przestępców i znaleźć jej słabe punkty. Potem ustala się, co można zrobić wspólnie z organami ścigania, rejestratorami domen i firmami hostingowymi. Na koniec dobiera się środki prawne. Firmy wymieniają się przy tym ogólnymi danymi telemetrycznymi, bez naruszania prywatności użytkowników. Microsoft występuje do sądu z pozwami cywilnymi, dzięki którym może przejąć domeny przestępców. Cloudflare blokuje pozostałe domeny, zawiesza powiązane konta i wyświetla ostrzeżenie każdemu, kto mimo wszystko trafi na link phishingowy.
Na scenie omówiono kilka spraw:
- Caffeine. Jeden z najpopularniejszych zestawów phishingowych, wymierzony m.in. w usługi finansowe. Przejęto 240 domen, a jego operator został zatrzymany w Egipcie i skazany.
- RaccoonO365. Usługa przechwytująca pliki cookie sesji i oferująca masową wysyłkę e-maili. Jej twórcy zaczynali już wdrażać sztuczną inteligencję, ale zostali zatrzymani, zanim zdążyli to zrobić. Zgubiła ich skrupulatność: każdą domenę rejestrowali na osobnym koncie, ale wszystkie adresy e-mail kończyły się tą samą nazwą. Dzięki temu ustalenie całej infrastruktury było, jak żartował Brian Carter, wyjątkowo proste. Przejęto 338 domen, doszło też do zatrzymań.
- Tycoon 2FA. Zestaw celowo utrudniający pracę badaczom bezpieczeństwa. Mimo to udało się zidentyfikować i zablokować za jednym razem tysiące powiązanych domen. Twórcy popełnili błąd, umieszczając adres e-mail ofiary w adresie strony. Pozwoliło to ustalić, kto padł ofiarą ataku, i ostrzec te osoby. Tożsamość jednego z przestępców ujawnił ten sam portfel kryptowalut, którego używał do innych płatności.
- Ostatnia sprawa, z poprzedniego miesiąca. Usługa przechwytywała długoterminowe tokeny dostępu do poczty i uruchamiała na przejętej skrzynce bota AI. Przestępca nie musiał czytać tysięcy wiadomości. Wystarczyło kliknąć przycisk, a bot sam proponował, którą fakturę podrobić i który wątek przejąć. Prelegenci określili to jako bardzo niepokojący sygnał: AI pozwala przestępcom skalować wyłudzenia na niespotykaną dotąd skalę.
Najważniejsze przesłanie sesji brzmiało: sukces daje wyłącznie współpraca. W jednej z akcji uczestniczyło 19 partnerów, od firm technologicznych i finansowych po organy ścigania, a koordynację często przejmuje Europejskie Centrum ds. Walki z Cyberprzestępczością Europolu (EC3). Prelegenci podkreślali też, że za identyfikacją przestępców rzadko stoją tajne służby. Najczęściej robią to specjaliści, którzy cierpliwie łączą drobne ślady: ten sam e-mail, adres IP czy portfel kryptowalut.
Dla organizacji pozarządowych płynie z tego praktyczna lekcja. Phishing to jedno z najczęstszych zagrożeń w sektorze społecznym, a gotowe zestawy sprawiają, że atak może przeprowadzić niemal każdy. Uwierzytelnianie dwuskładnikowe nadal jest konieczne, ale warto sięgać po silniejsze metody, takie jak klucze fizyczne, i zgłaszać podejrzane wiadomości oraz strony.
Estonia pod ostrzałem: jak mały kraj odpiera rosyjskie kampanie DDoS
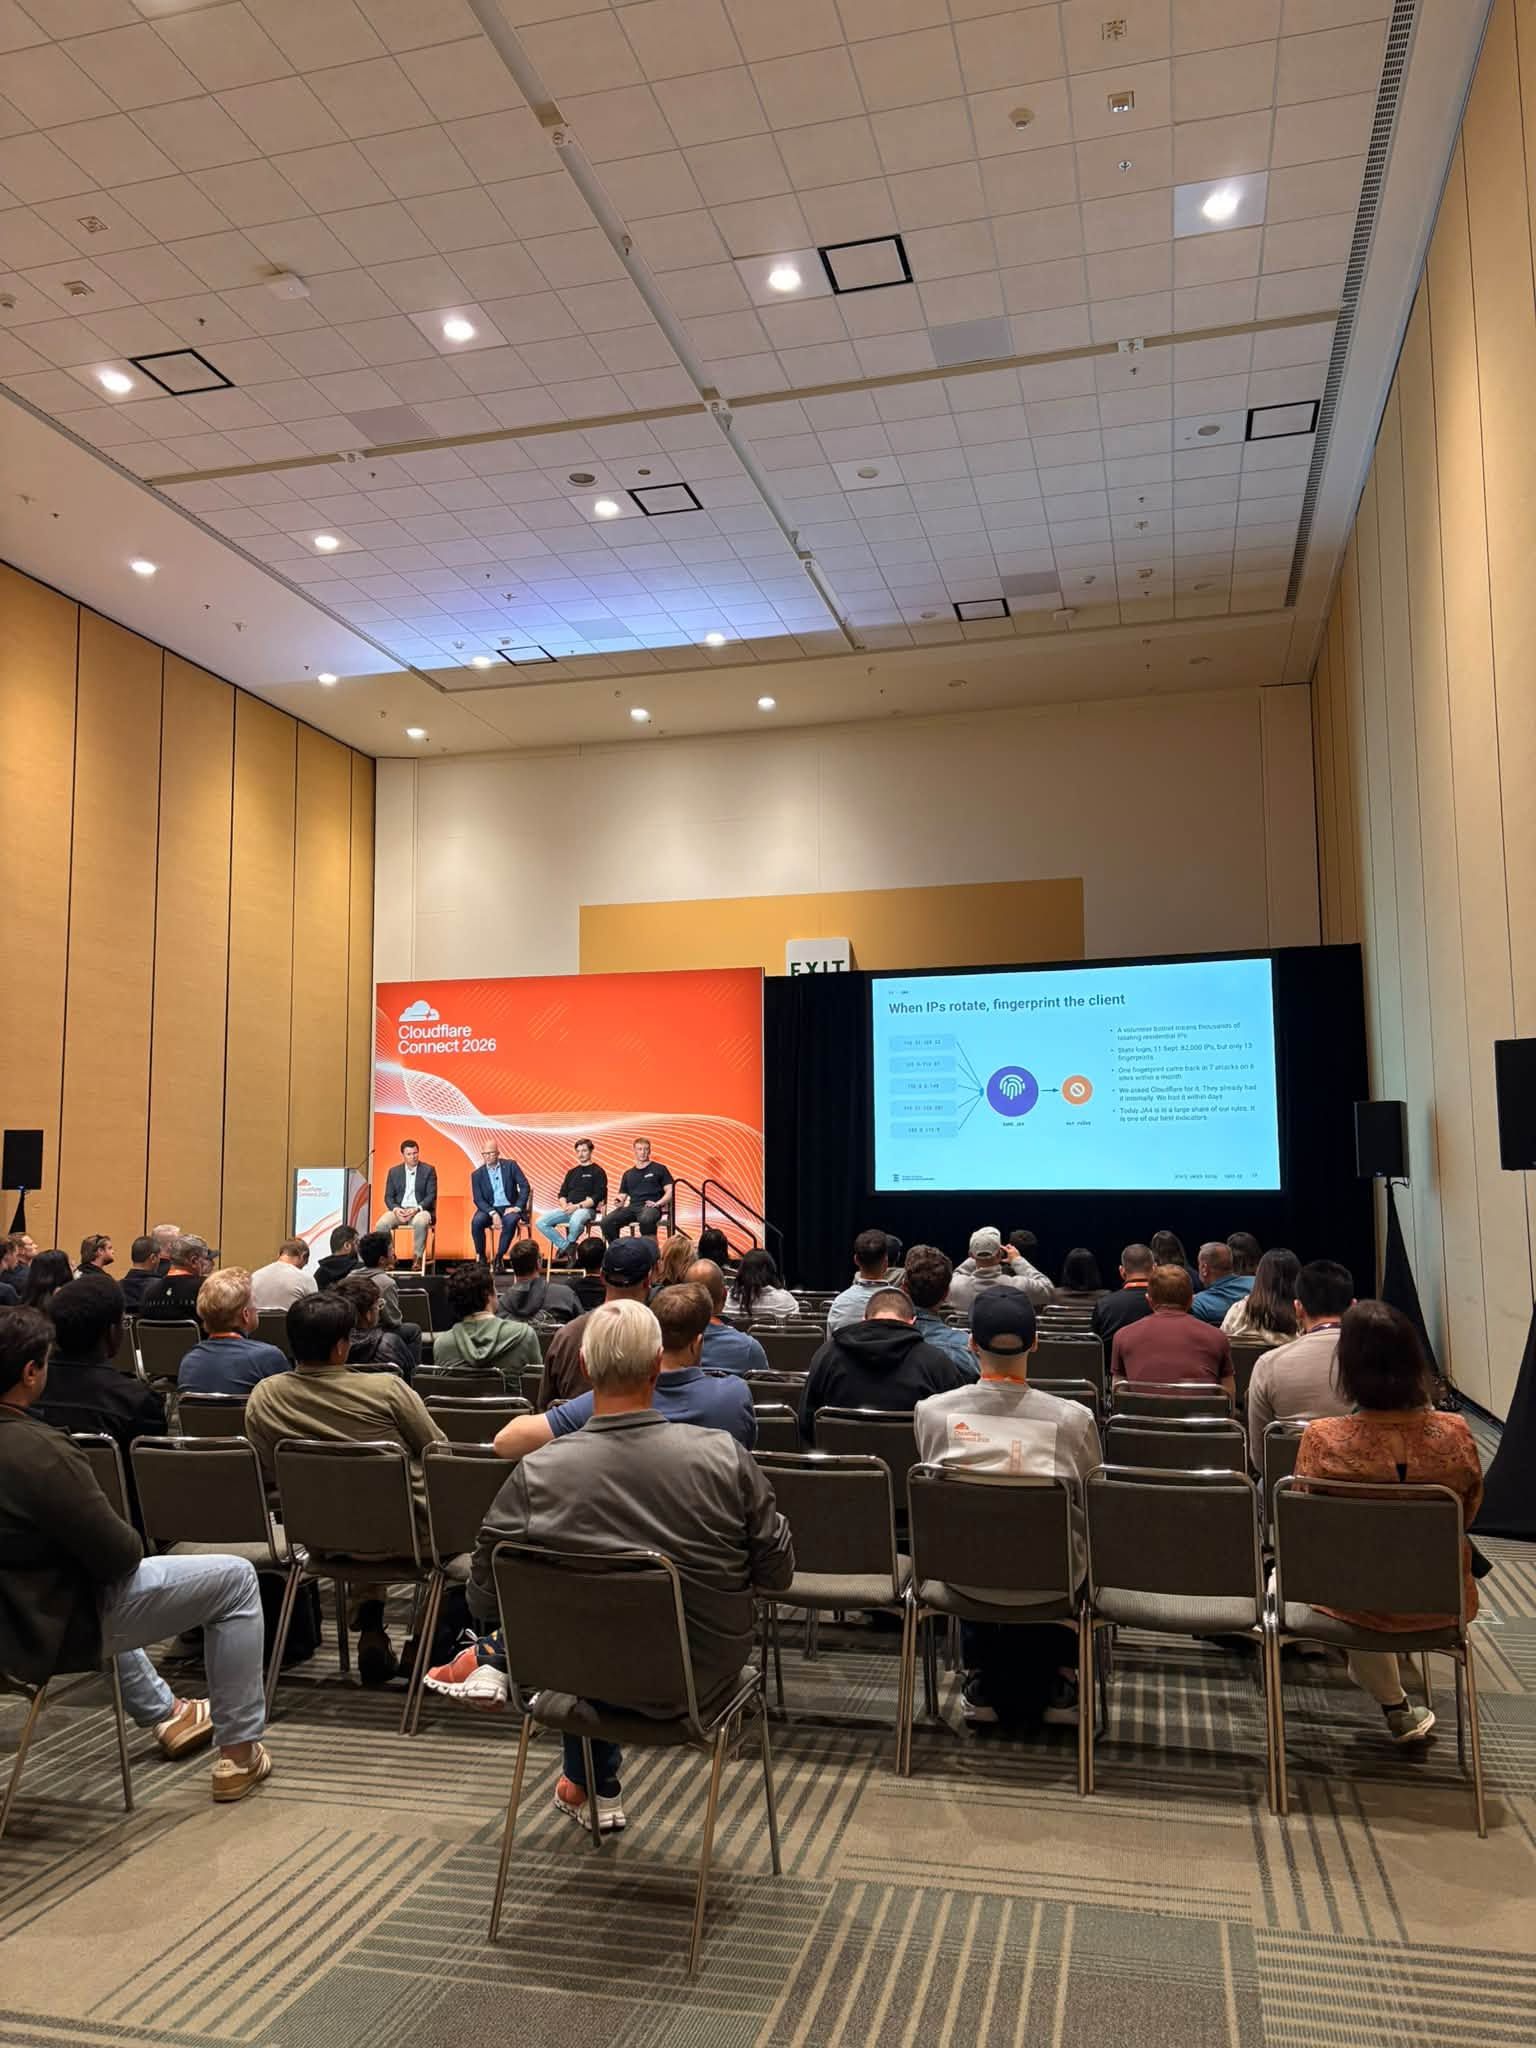
Drugą sesją był panel „State under siege: How Estonia stopped Russia’s DDoS campaigns”. Wzięli w nim udział Jaagup Toome i Jurgen Tamm, eksperci ds. cyberbezpieczeństwa z estońskiego CERT-EE, działającego w ramach Urzędu Systemów Informacyjnych (RIA), oraz Brian Carter i Jacob Crisp z Cloudflare.
Estonia od lat jest na pierwszej linii cyberkonfliktu. Jej instytucje rządowe, media i usługi publiczne są regularnie celem ataków wolumetrycznych, których terminy często zbiegają się z wydarzeniami politycznymi. Według Cloudflare w pierwszej połowie 2026 r. nastąpił gwałtowny wzrost ataków przekraczających 1 terabit na sekundę, a dominującą formą stały się ataki na serwery DNS. Eksperci przyznali, że Estonia jest szczególnie narażona z dwóch powodów: niemal wszystkie usługi publiczne, także krytyczne, działają tam online, a do tego dochodzi historia relacji z sąsiadem. Przypomniano, że fala ataków nasiliła się po przeniesieniu radzieckiego pomnika w Tallinie, a teraz uwaga skupia się na zbliżających się wyborach. Około 90% grup atakujących to grupy prorosyjskie. Mniej więcej połowa ataków ma wyraźny związek z bieżącymi wydarzeniami, a w przypadku drugiej połowy trudno wskazać konkretny powód.
Najciekawszy był przykład techniczny. Jeden z ataków przeprowadzono z ponad 80 tys. adresów IP, ale wykorzystywał zaledwie około 30 charakterystycznych „odcisków” oprogramowania, czyli sposobów, w jakie narzędzie atakującego nawiązuje połączenie. Blokowanie 80 tys. adresów jest niepraktyczne, a zablokowanie 30 odcisków jest możliwe i skuteczne. Kolejne fale ataku wracały z tymi samymi odciskami, więc każda była łatwiejsza do odparcia. Eksperci podkreślali jednak, że nowy odcisk najpierw obserwują i oceniają, zanim go zablokują. Chronią usługi krytyczne i nie mogą przypadkiem odciąć zwykłych obywateli.
Estończycy chronią w ten sposób ponad 800 stron instytucji publicznych. Udział jest dobrowolny, a wiele podmiotów zgłasza się dopiero po tym, jak same padną ofiarą ataku. Do ochrony stron używają m.in. pakietu lokalizacji danych Cloudflare, tak aby szyfrowanie i odszyfrowywanie ruchu odbywało się wyłącznie na terenie Unii Europejskiej. Powodem były obawy estońskiej społeczności cyberbezpieczeństwa, że część ruchu mogłaby przechodzić przez Rosję. W ubiegłym roku odnotowali ponad 700 incydentów. Planują też, by każda instytucja mogła samodzielnie zarządzać konfiguracją swojej ochrony, przy zachowaniu centralnego nadzoru i wspólnych zasad.
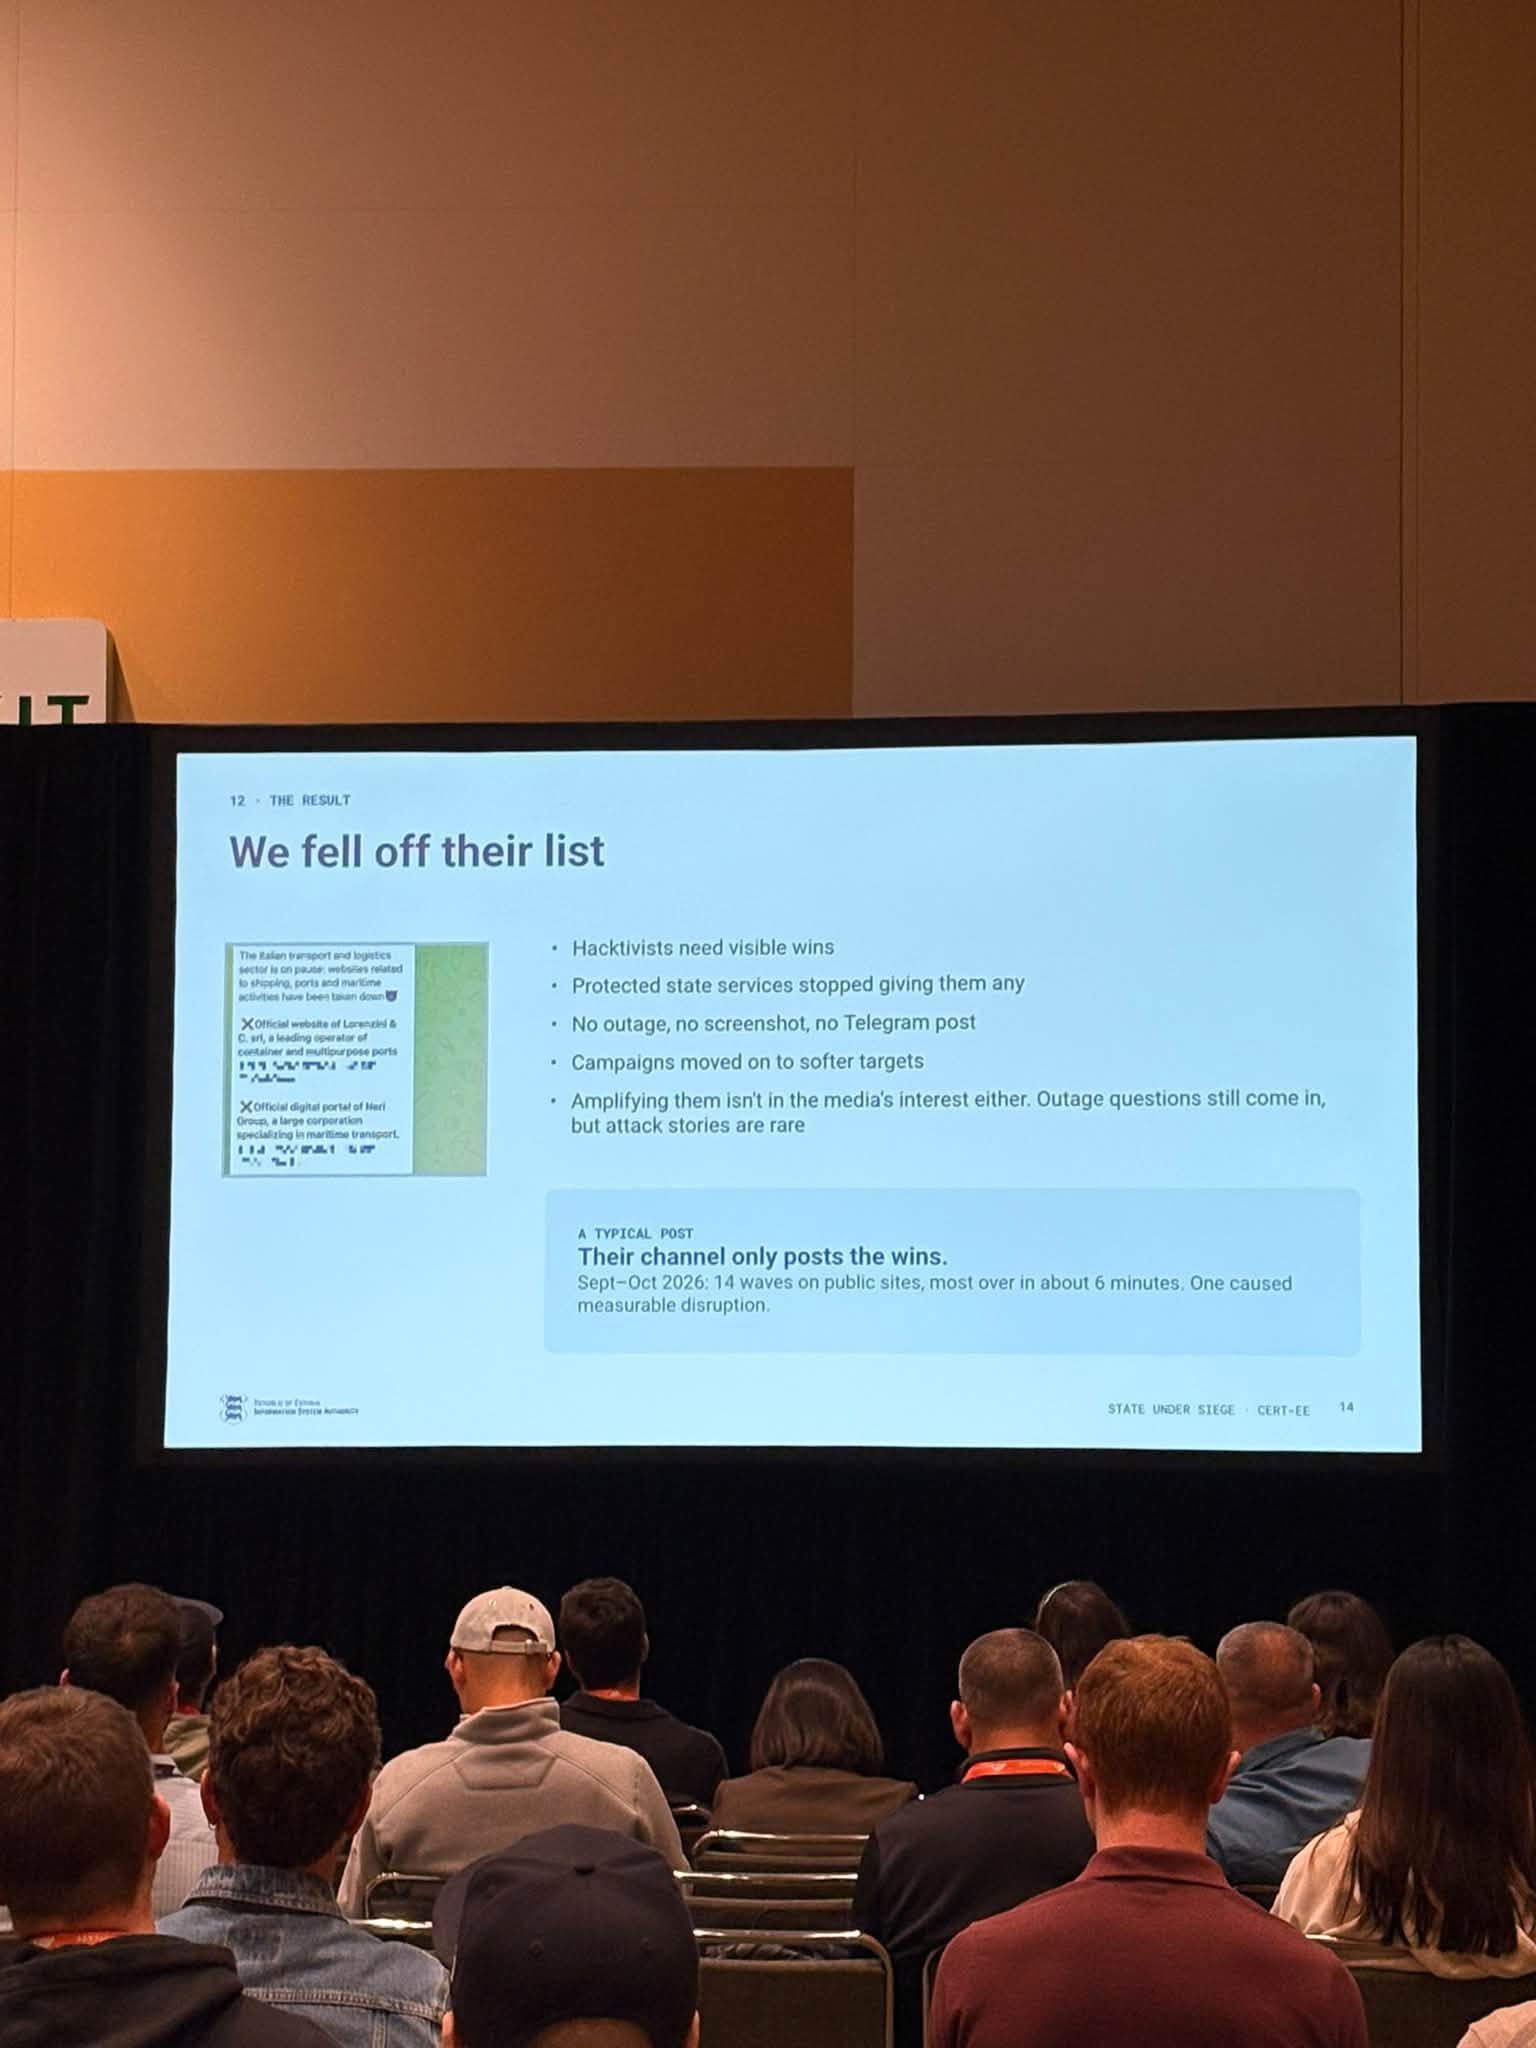
Ważny był wątek propagandy. Atakującym często nie chodzi o realne szkody, tylko o zrzut ekranu niedziałającej strony, który można opublikować na Telegramie. Grupy regularnie przesadzają z efektami. W jednym z omawianych przypadków ogłosiły trzygodzinne zakłócenie, podczas gdy w rzeczywistości przez około 45 minut występowały jedynie ograniczone utrudnienia. Eksperci zwrócili też uwagę na zainfekowane urządzenia, np. tanie przystawki telewizyjne z fabrycznie zainstalowanym złośliwym oprogramowaniem, które stają się częścią sieci atakujących.
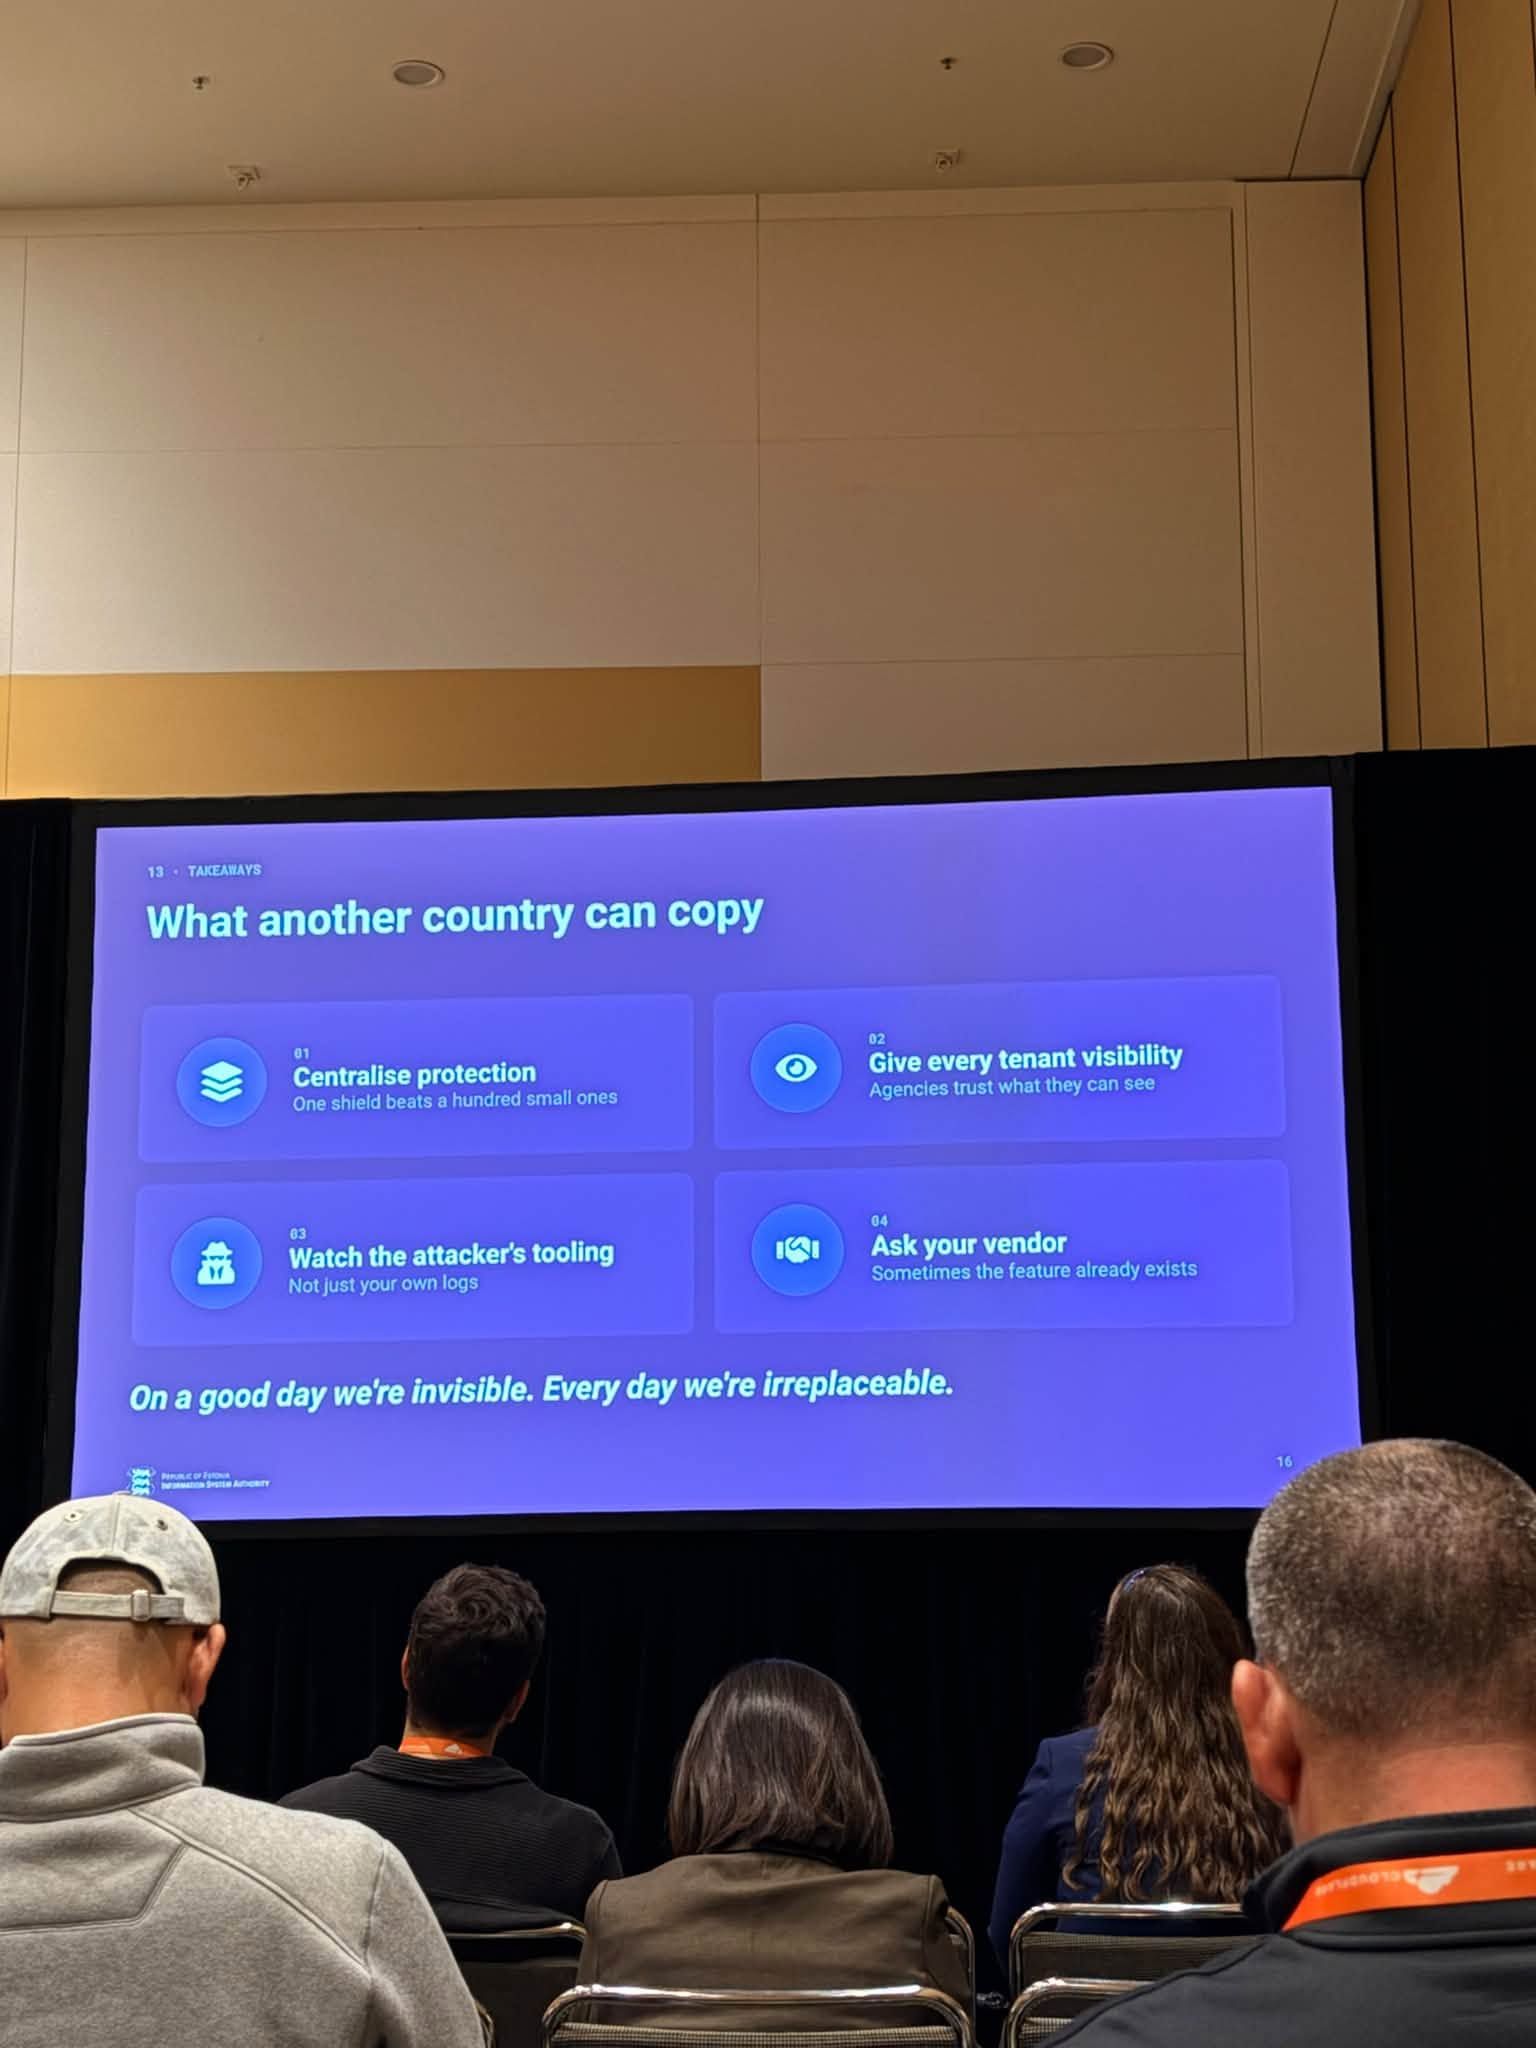
Dla mniejszych organizacji eksperci mieli kilka rad: centralizować ochronę, zbierać i aktualizować wskaźniki zagrożeń, rejestrować ruch i obserwować narzędzia atakujących. Przede wszystkim jednak traktować ochronę jako partnerstwo z właścicielami stron, bo to oni wiedzą, które elementy, np. logowanie czy udostępnianie plików, są najbardziej narażone.
Nasza perspektywa: bezpieczeństwo to proces
Wiele z tego, o czym mówili Estończycy, pokrywa się z naszym doświadczeniem. Strony internetowe organizacji, które wspieramy, zabezpieczamy wielowarstwowo, z wykorzystaniem narzędzi Cloudflare. Analizujemy ruch m.in. pod kątem lokalizacji, adresów IP i sieci, z których pochodzi. Ruch z krajów, z których najczęściej płyną ataki, takich jak Rosja czy Białoruś, domyślnie blokujemy. Jednocześnie wiemy, że zabezpieczanie to proces, a nie jednorazowe działanie. Nie ma stuprocentowej pewności, dlatego zabezpieczenia trzeba stale obserwować i aktualizować.
Podczas panelu padła teza, że najlepszą obroną jest bycie „nudnym” i niewidocznym, aby nie dawać atakującym powodu ani satysfakcji. Rozumiemy tę logikę w przypadku instytucji państwowych, ale organizacje społeczne nie mogą milczeć. Zabieranie głosu w sprawach publicznych, upominanie się o prawa człowieka czy wspieranie osób w trudnej sytuacji to istota ich pracy, a wolność słowa jest wartością, której trzeba bronić. Organizacje pozarządowe często wypełniają zadania państwa, ale nie mają porównywalnych budżetów na bezpieczeństwo. Dlatego tak ważne jest, by miały dostęp do skutecznej ochrony, która pozwala im mówić bez obaw. Taki jest właśnie cel naszej pracy.
Sesja zamykająca: ciekawość w erze AI
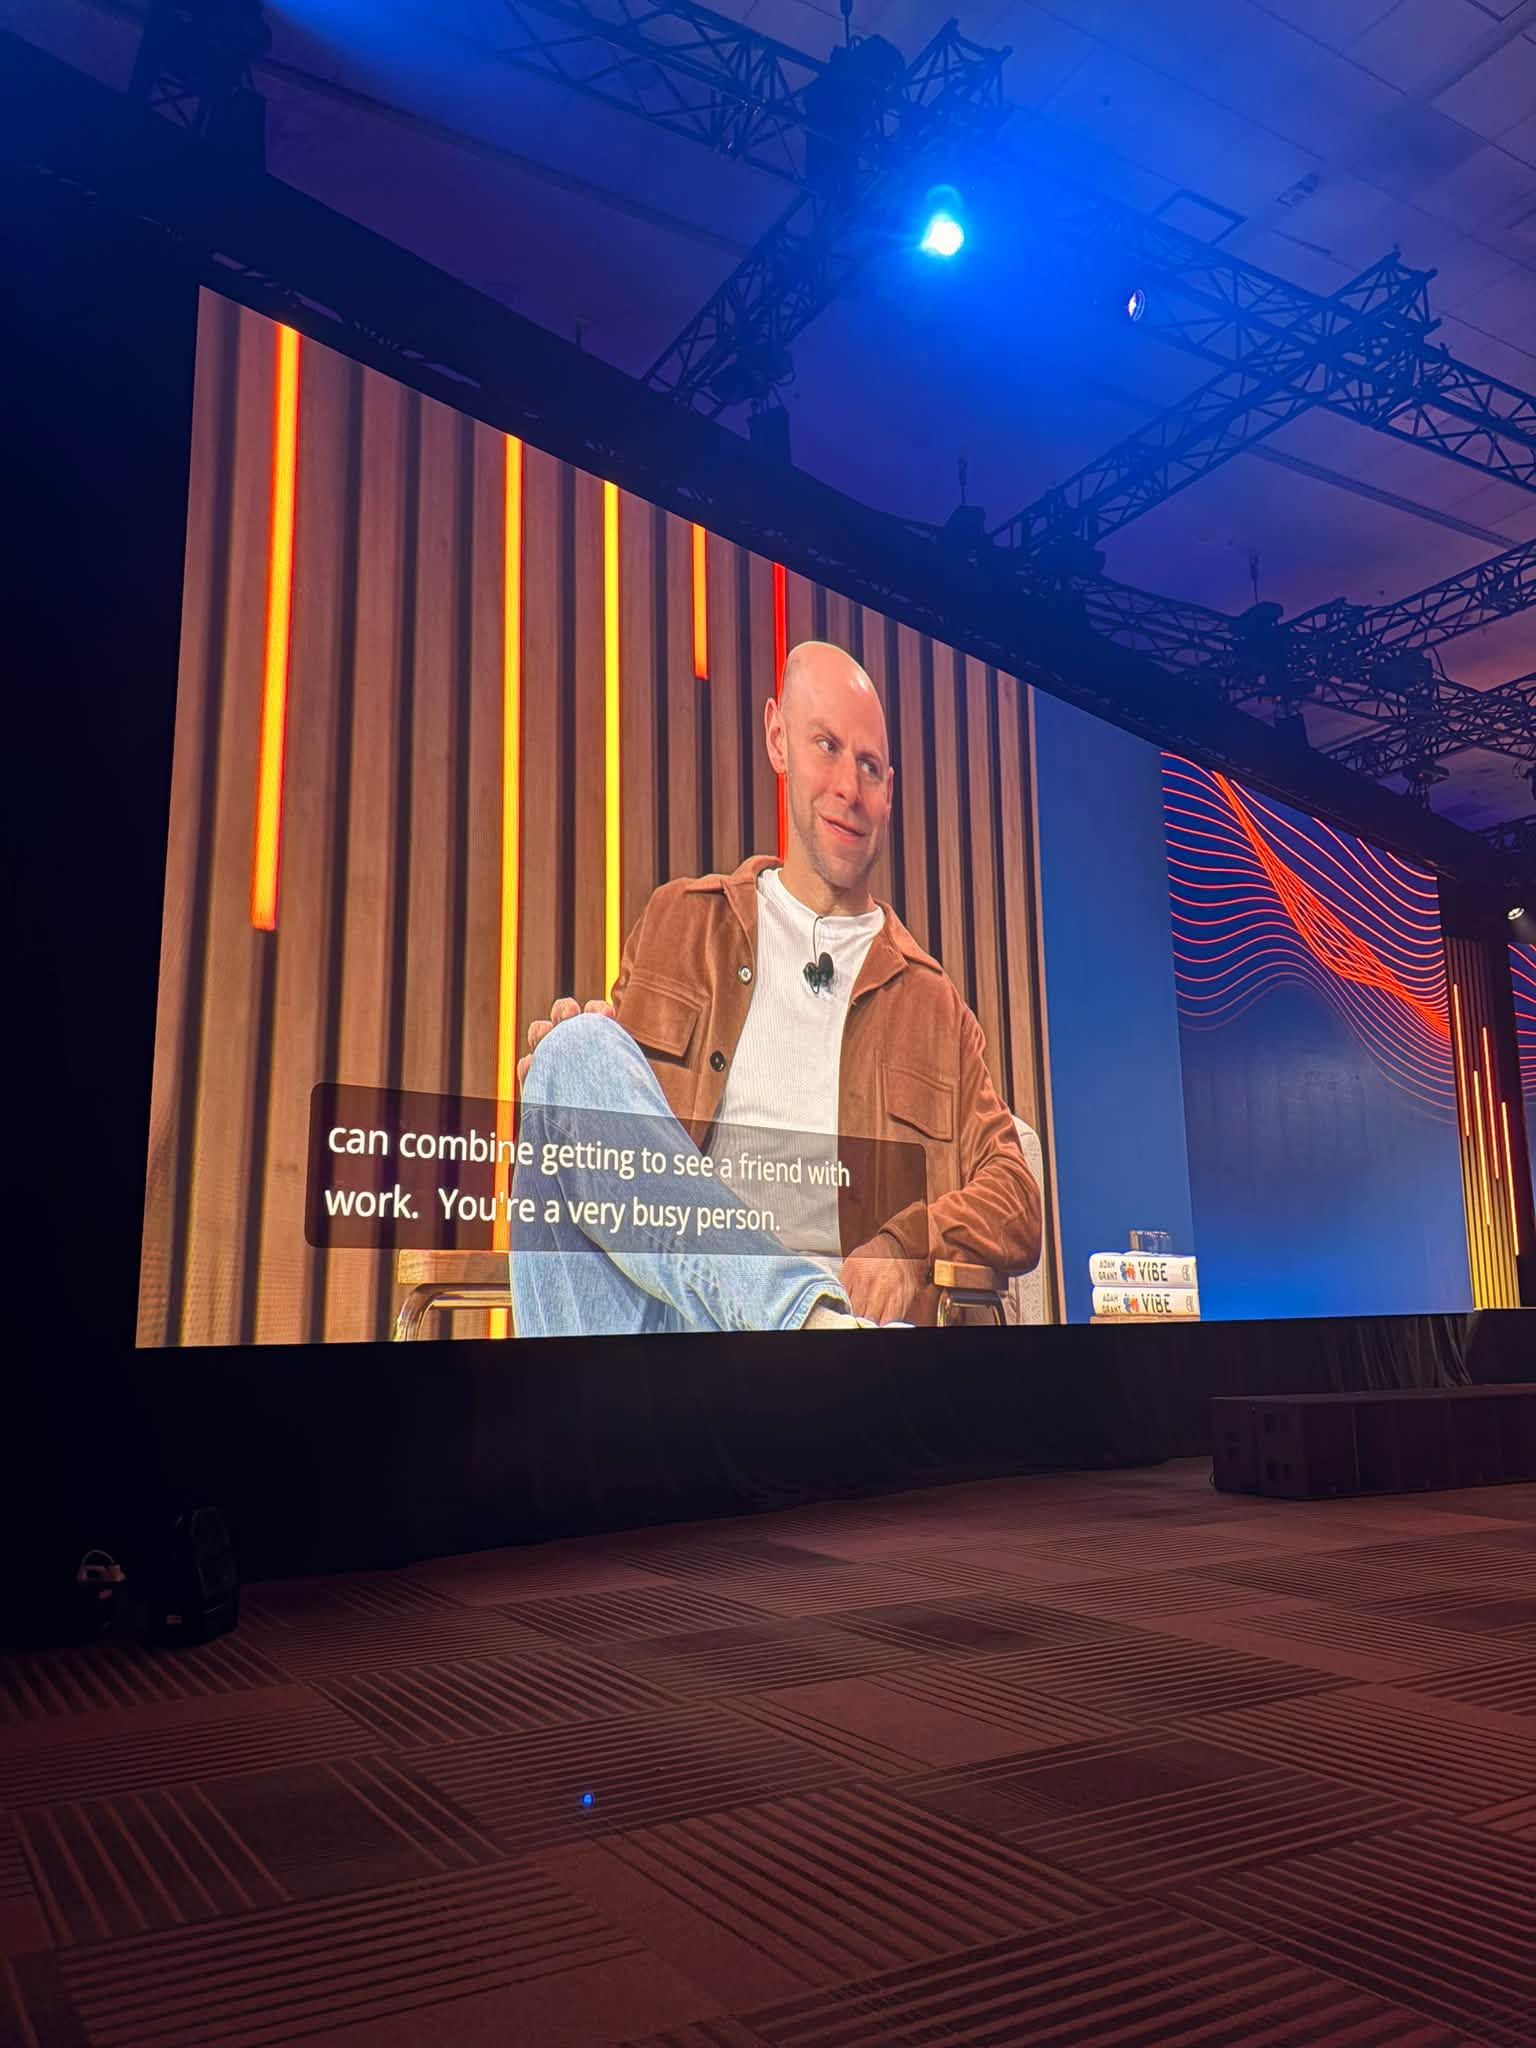
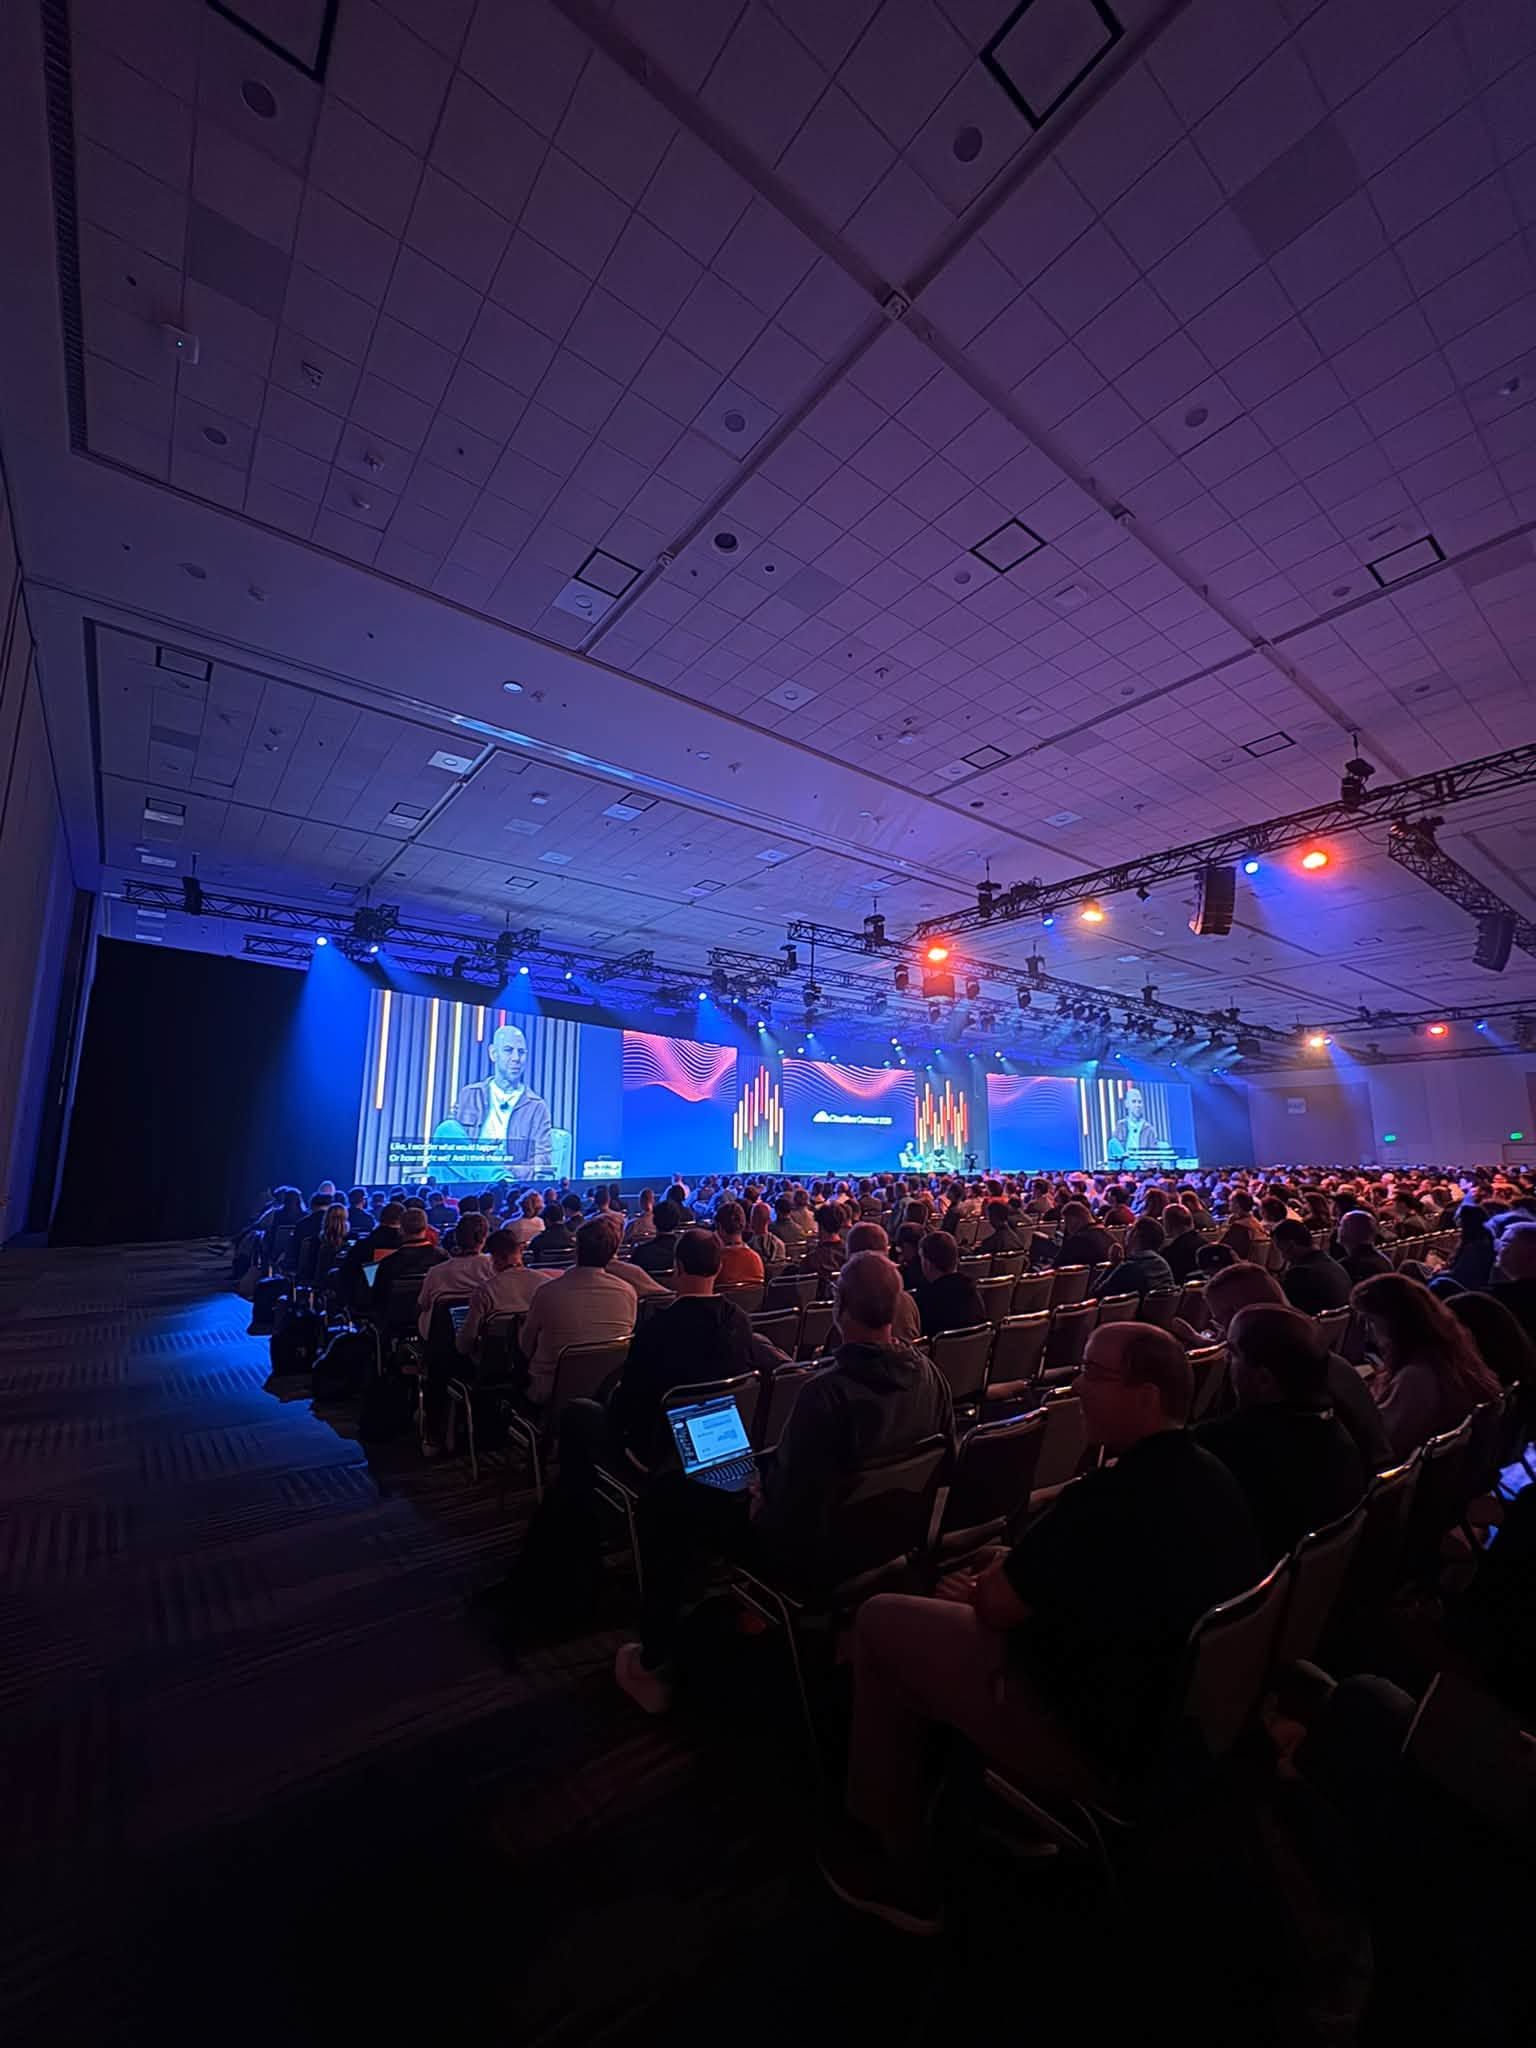
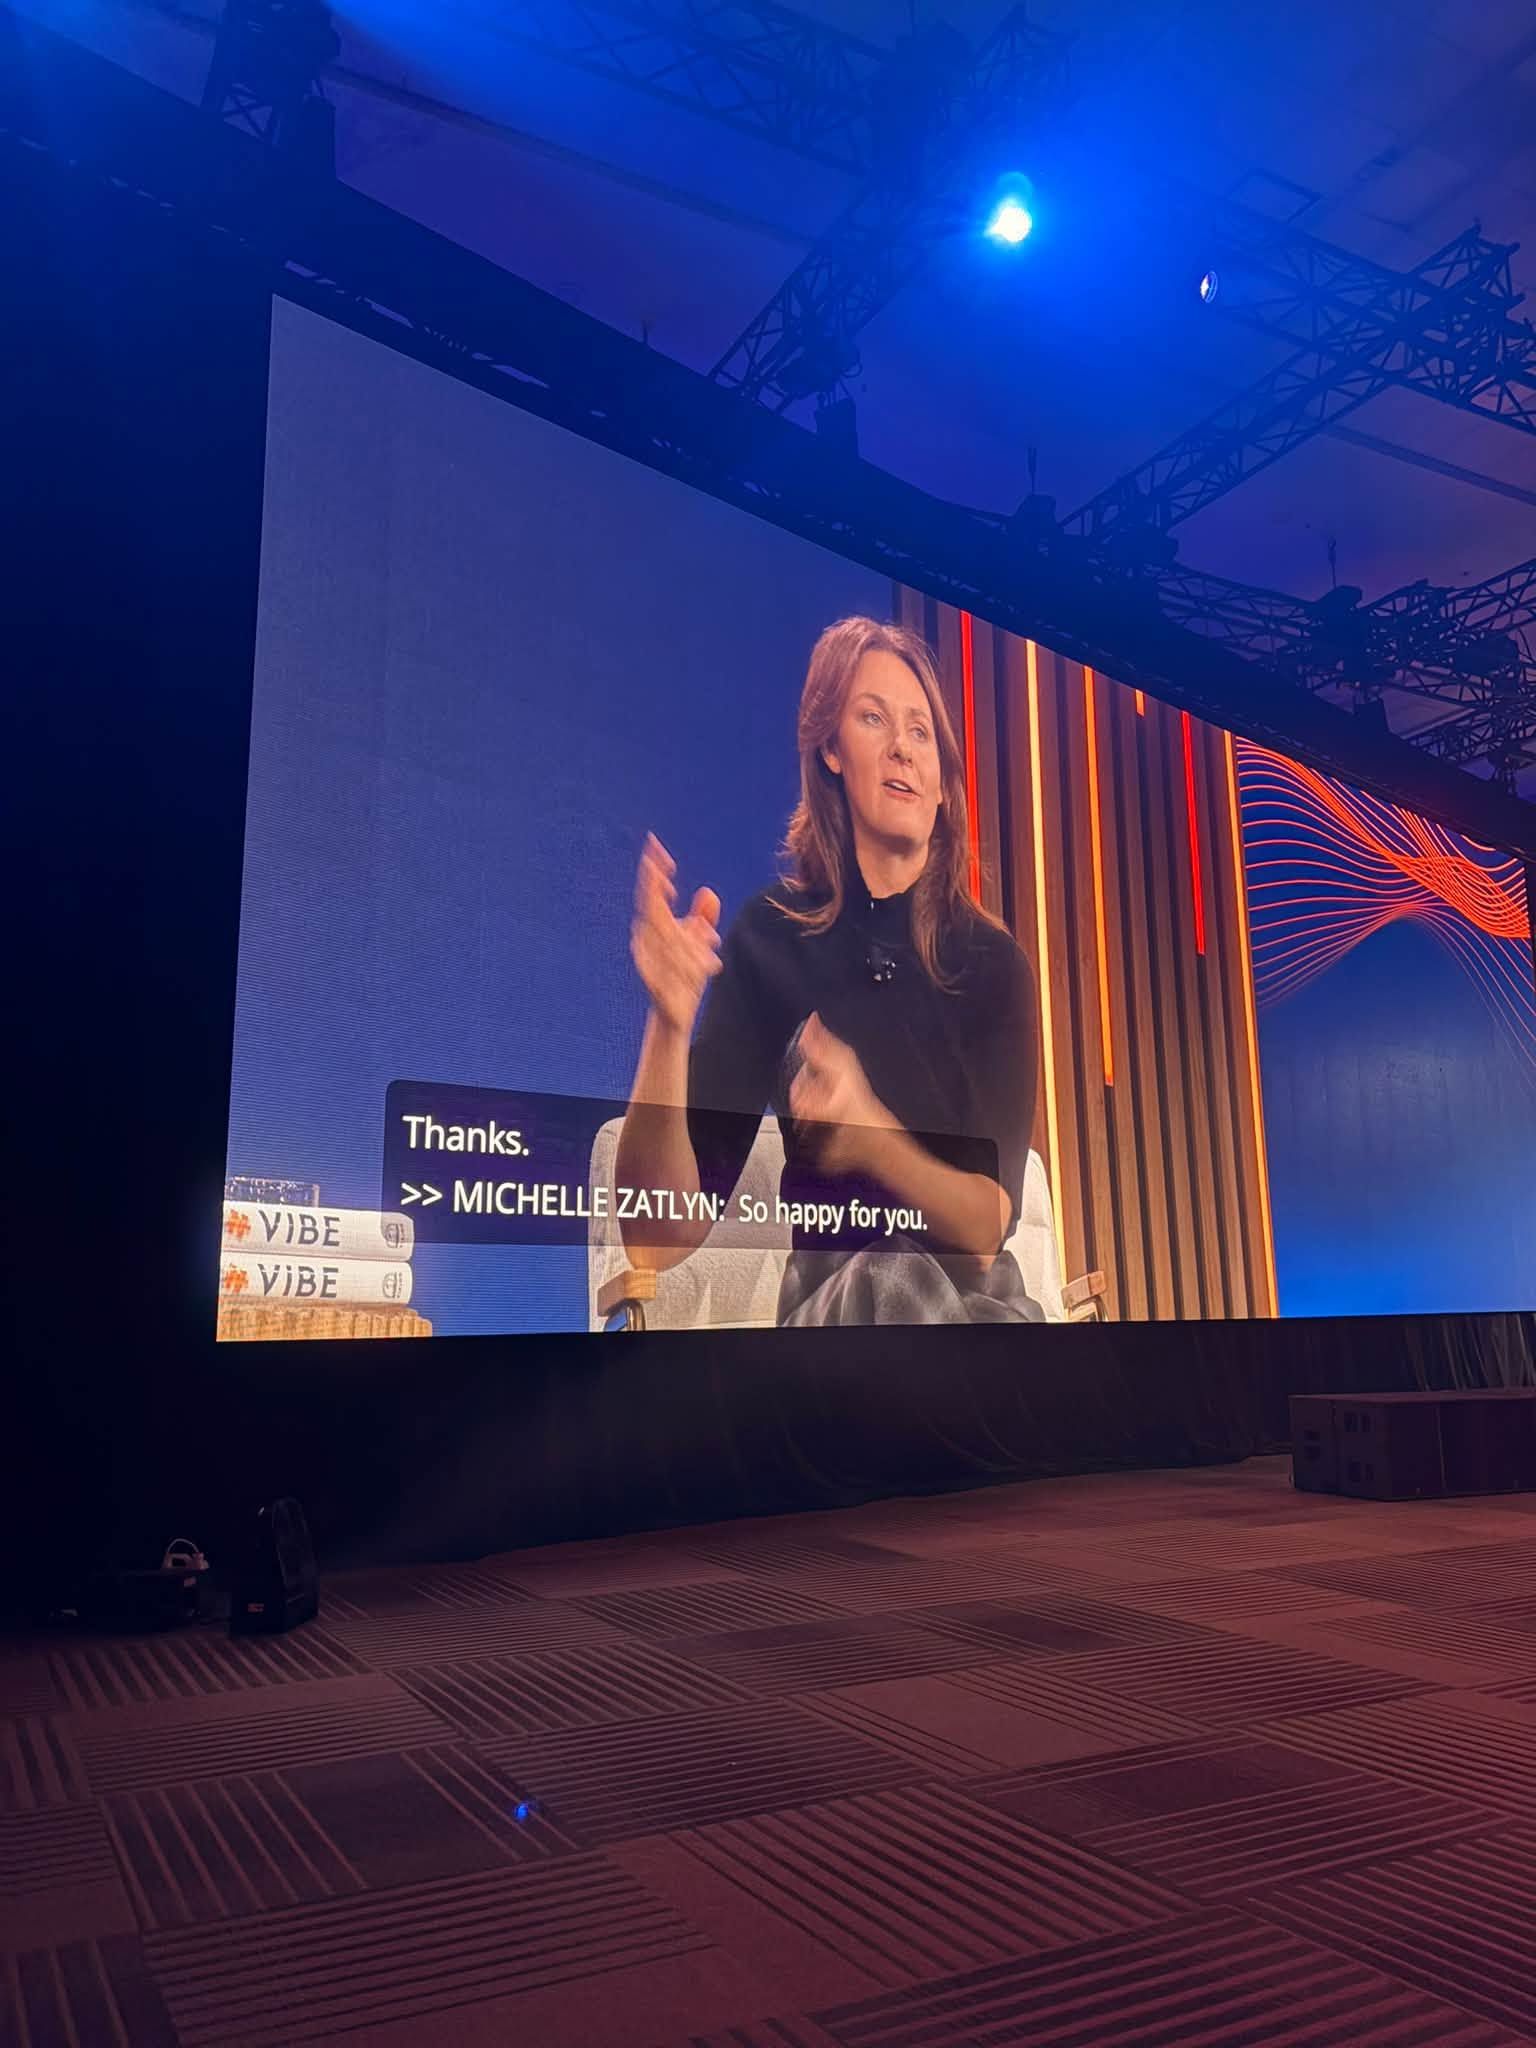
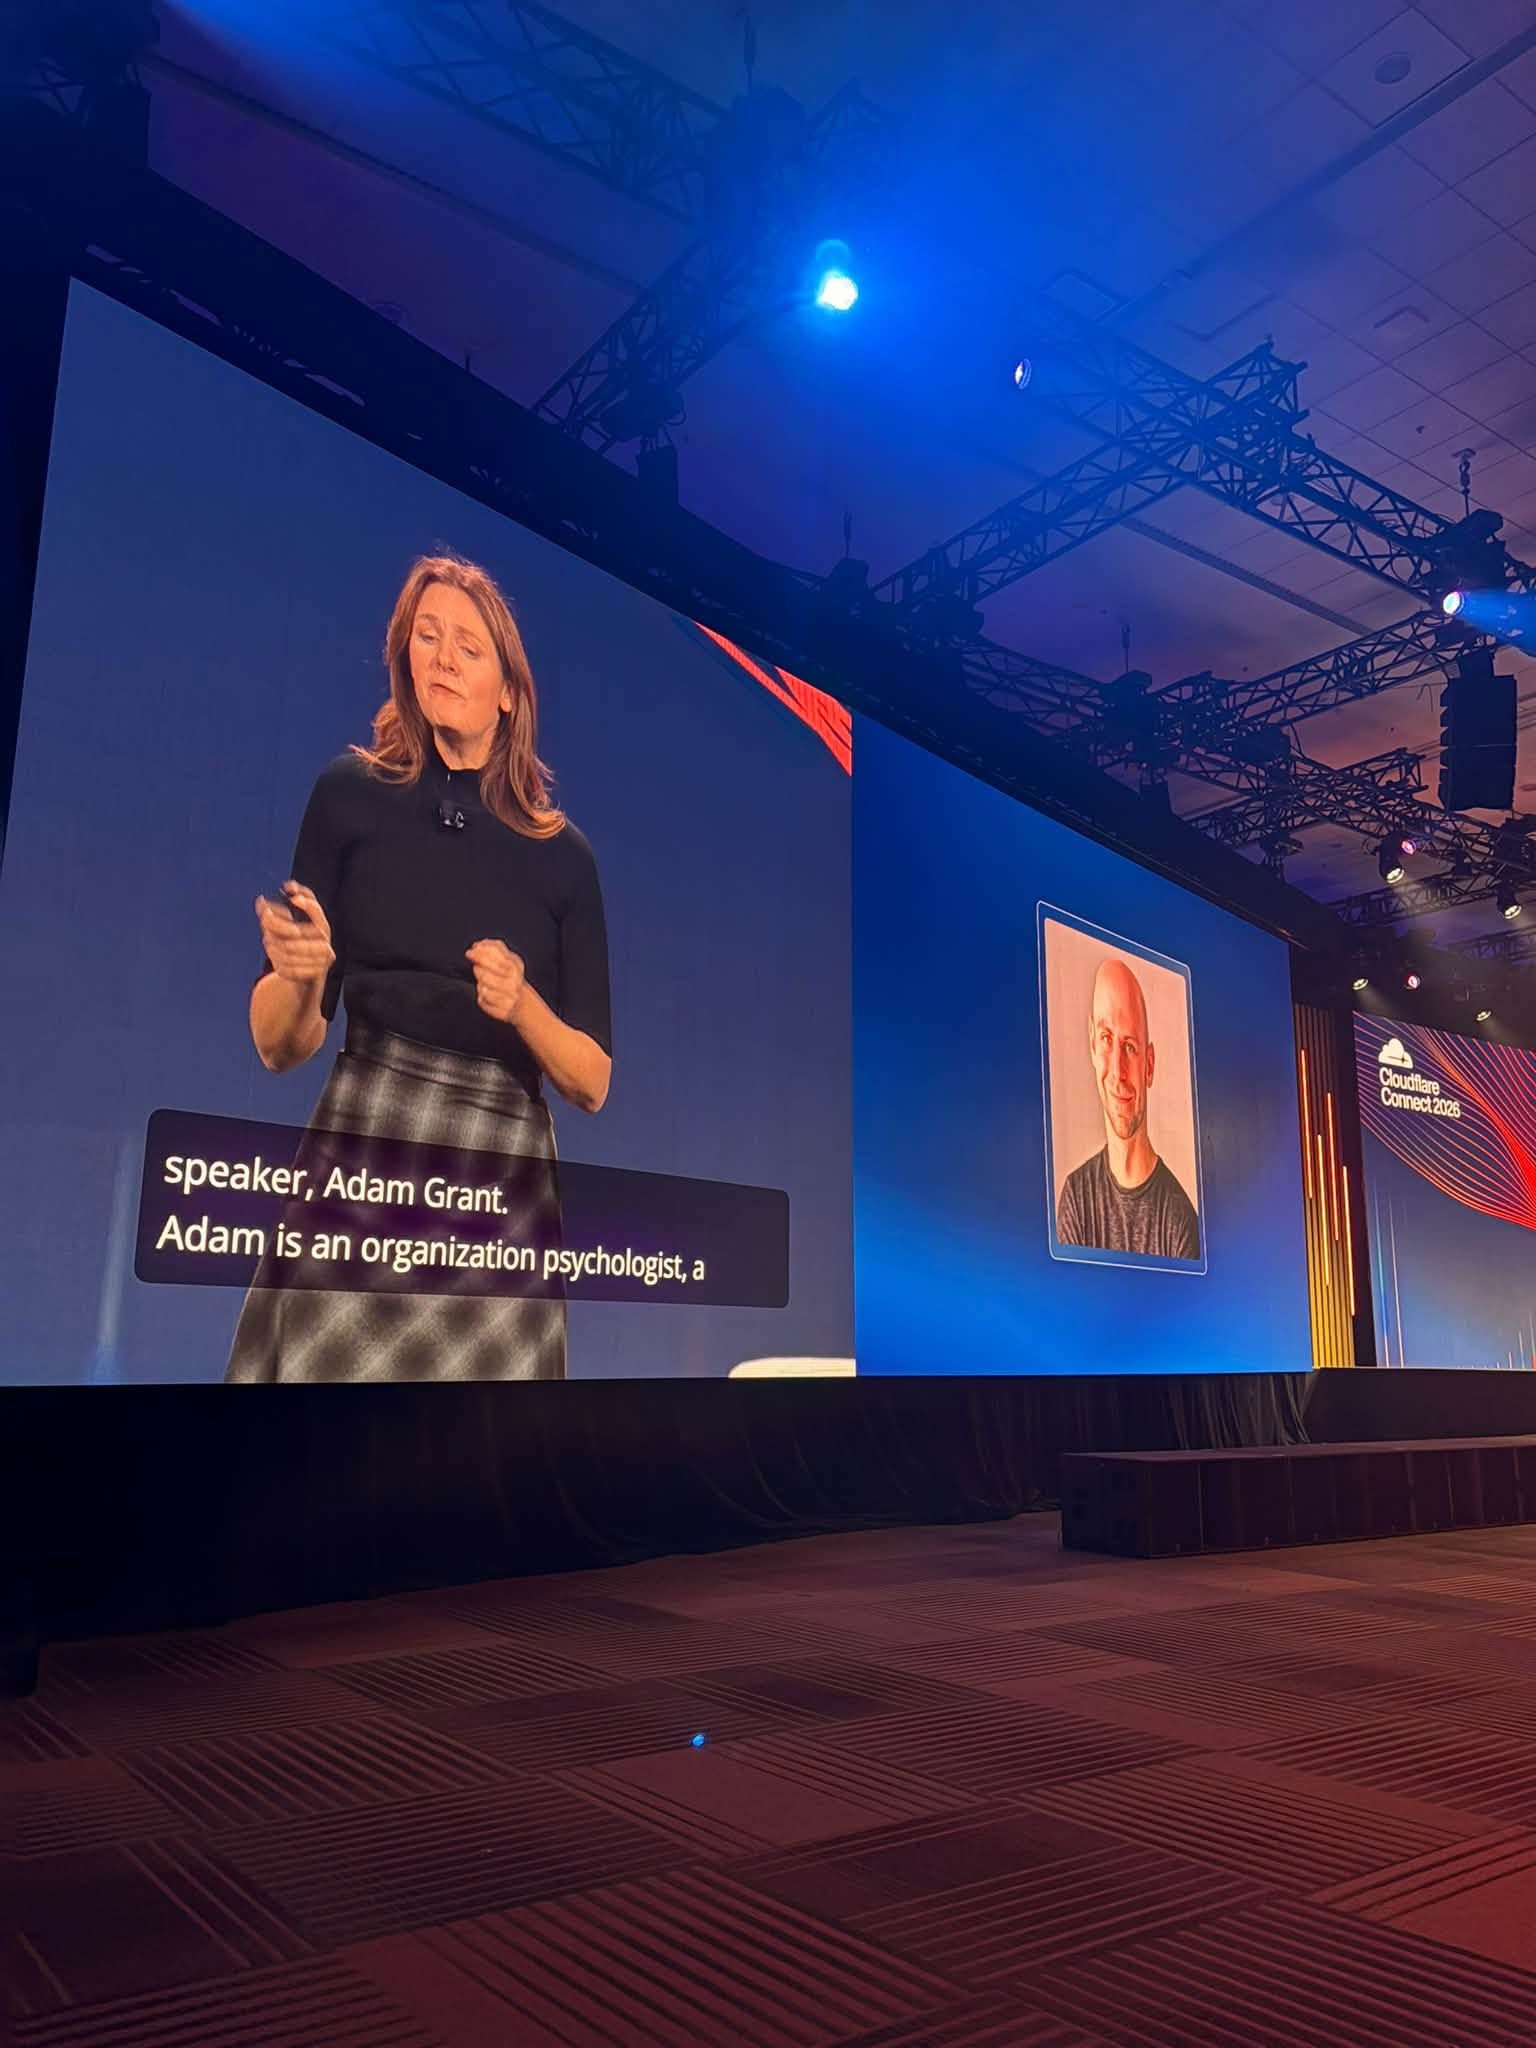
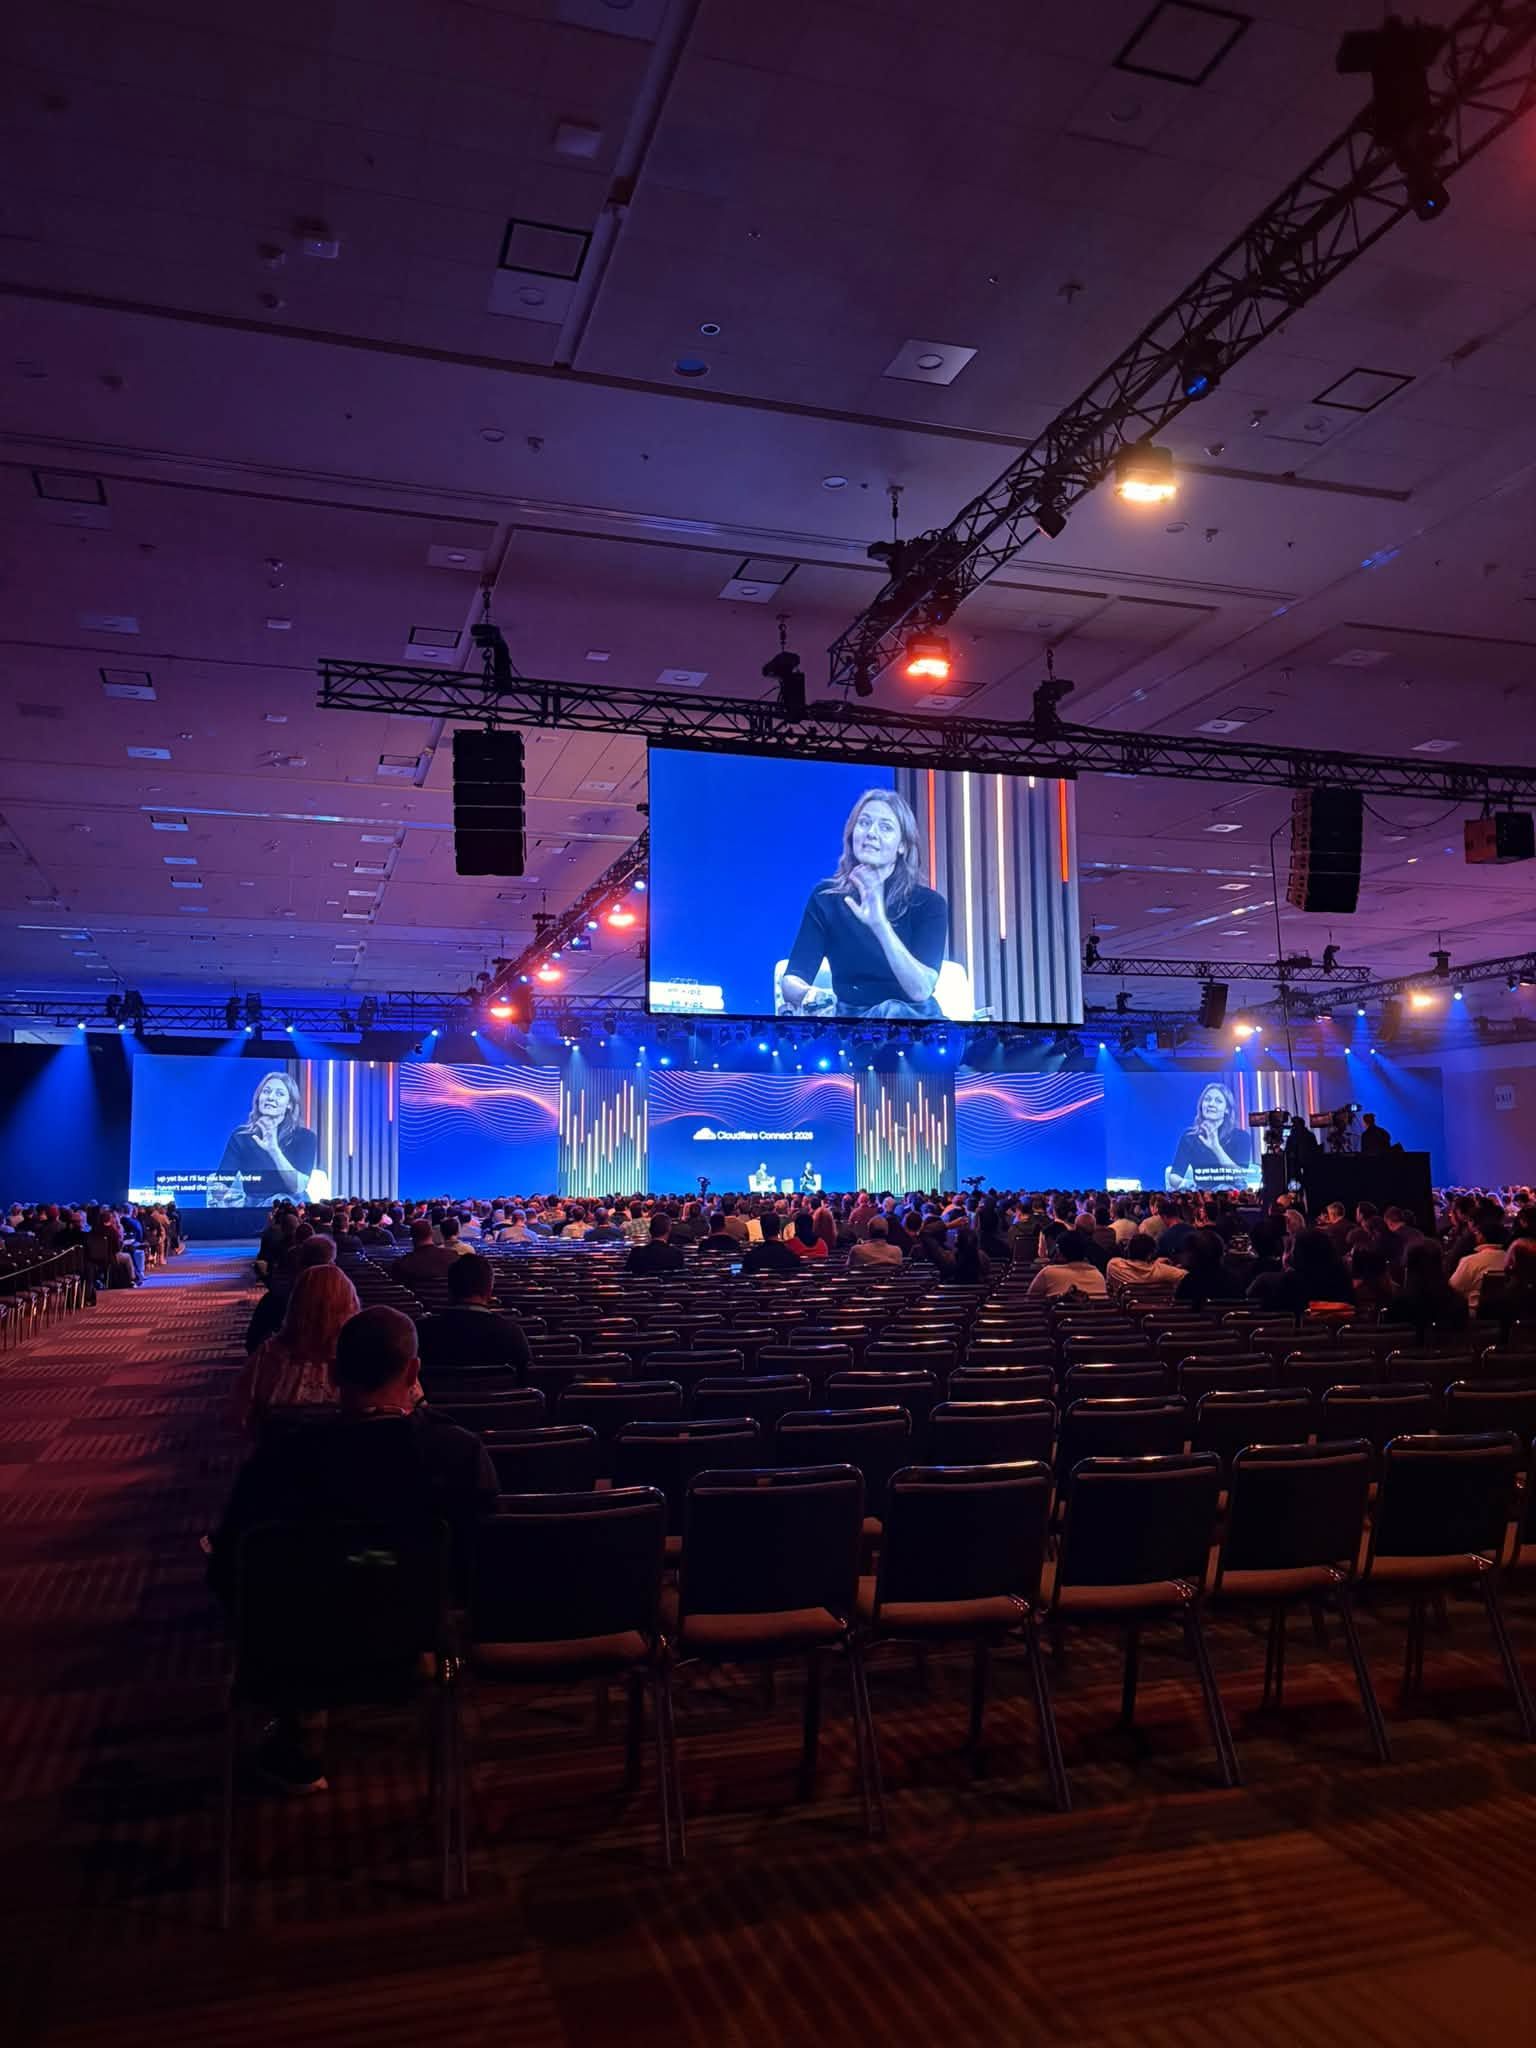
Konferencję zamknęła rozmowa Michelle Zatlyn, współzałożycielki i prezes Cloudflare, z Adamem Grantem, psychologiem organizacji, profesorem i autorem bestsellerów. Tematem była ciekawość, jedna z wartości, na których Cloudflare buduje swoją kulturę.
Grant zaczął od zaskakującej tezy: największym wrogiem ciekawości jest eksperckość. Im więcej wiemy i im częściej jesteśmy za to nagradzani, tym rzadziej zadajemy pytania. Mówił też o tym, jak AI zmienia kreatywność. Kiedyś przewagę mieli ci, którzy generowali najwięcej pomysłów, bo wśród wielu prób łatwiej o trafienie. Dziś narzędzia AI w chwilę wygenerują tysiące pomysłów, więc przewaga przesuwa się na ludzki osąd: umiejętność wybrania, które pomysły warto realizować, i przewidzenia, które z nich się sprawdzą.
Sporo miejsca poświęcono edukacji. Grant przytoczył badania pokazujące, że od pojawienia się ChatGPT eseje studentów używają bardziej zróżnicowanego słownictwa, ale ich treść jest coraz bardziej do siebie podobna. Nazwał to pseudokreatywnością: tekst brzmi oryginalnie, a w rzeczywistości jest „kopią kopii”. Ostrzegał, że pisanie to nie tylko sposób komunikacji, ale narzędzie myślenia. Kto oddaje je w całości maszynie, przestaje ćwiczyć krytyczne myślenie. Jego zasada brzmi: AI nie powinno pisać za nas zdań. Lepiej pisać samodzielnie i traktować AI jako krytyka, który pomaga udoskonalić tekst. Jest też dobra wiadomość: młodzi ludzie coraz częściej oczekują, że ich głos zostanie wysłuchany, i nie boją się mówić o problemach, które zauważają. Dzięki temu mniej dobrych pomysłów przepada.
Michelle Zatlyn zapytała, jak budować zaufanie w zespołach, w których pracują zarówno ludzie, jak i agenci AI. Grant przyznał uczciwie, że nikt jeszcze nie zna najlepszych praktyk, a każdy, kto twierdzi inaczej, raczej się myli. W zespołach ludzkich sprawdza się jedno: otwarte mówienie o tym, co nas irytuje we współpracy. Liderzy, którzy dzielą się takimi informacjami ze swoim zespołem, mają mniej konfliktów i budują większe zaufanie.
Co dalej
Trzeci dzień zamknął merytoryczną część Cloudflare Connect 2026. Wiedza zdobyta podczas sesji o phishingu, atakach DDoS i współpracy w walce z cyberprzestępczością posłuży nam do rozwijania wsparcia dla polskich organizacji społecznych: w ramach programów Widoczni w Internecie i Misja Online, poradników na naszym blogu oraz działań edukacyjnych. Organizacje, które chcą sprawdzić, jak chronione są ich strony i skrzynki pocztowe, zapraszamy do kontaktu pod adresem [email protected].
Wieczorem odbyło się jeszcze spotkanie w biurze Cloudflare i wieczór zamykający konferencję na stadionie Oracle Park. Relację z niego publikujemy osobno.
Zobacz relację z wieczoru w biurze Cloudflare i na Oracle Park
Zadanie „Udział w międzynarodowej konferencji Cloudflare Connect 2026 w celu wzmocnienia kompetencji z zakresu cyberbezpieczeństwa organizacji pozarządowych” sfinansowano ze środków Narodowego Instytutu Wolności – Centrum Rozwoju Społeczeństwa Obywatelskiego w ramach Rządowego Programu Rozwoju Organizacji Obywatelskich na lata 2018–2030 PROO.
Treści publikowane w ramach zadania odzwierciedlają jedynie opinie ich autorów. NIW-CRSO nie ponosi odpowiedzialności za sposób wykorzystania zawartych w nich informacji.