Kto zapłaci, gdy zakupy zrobi agent AI? Byłem na spotkaniu w AWS w San Francisco
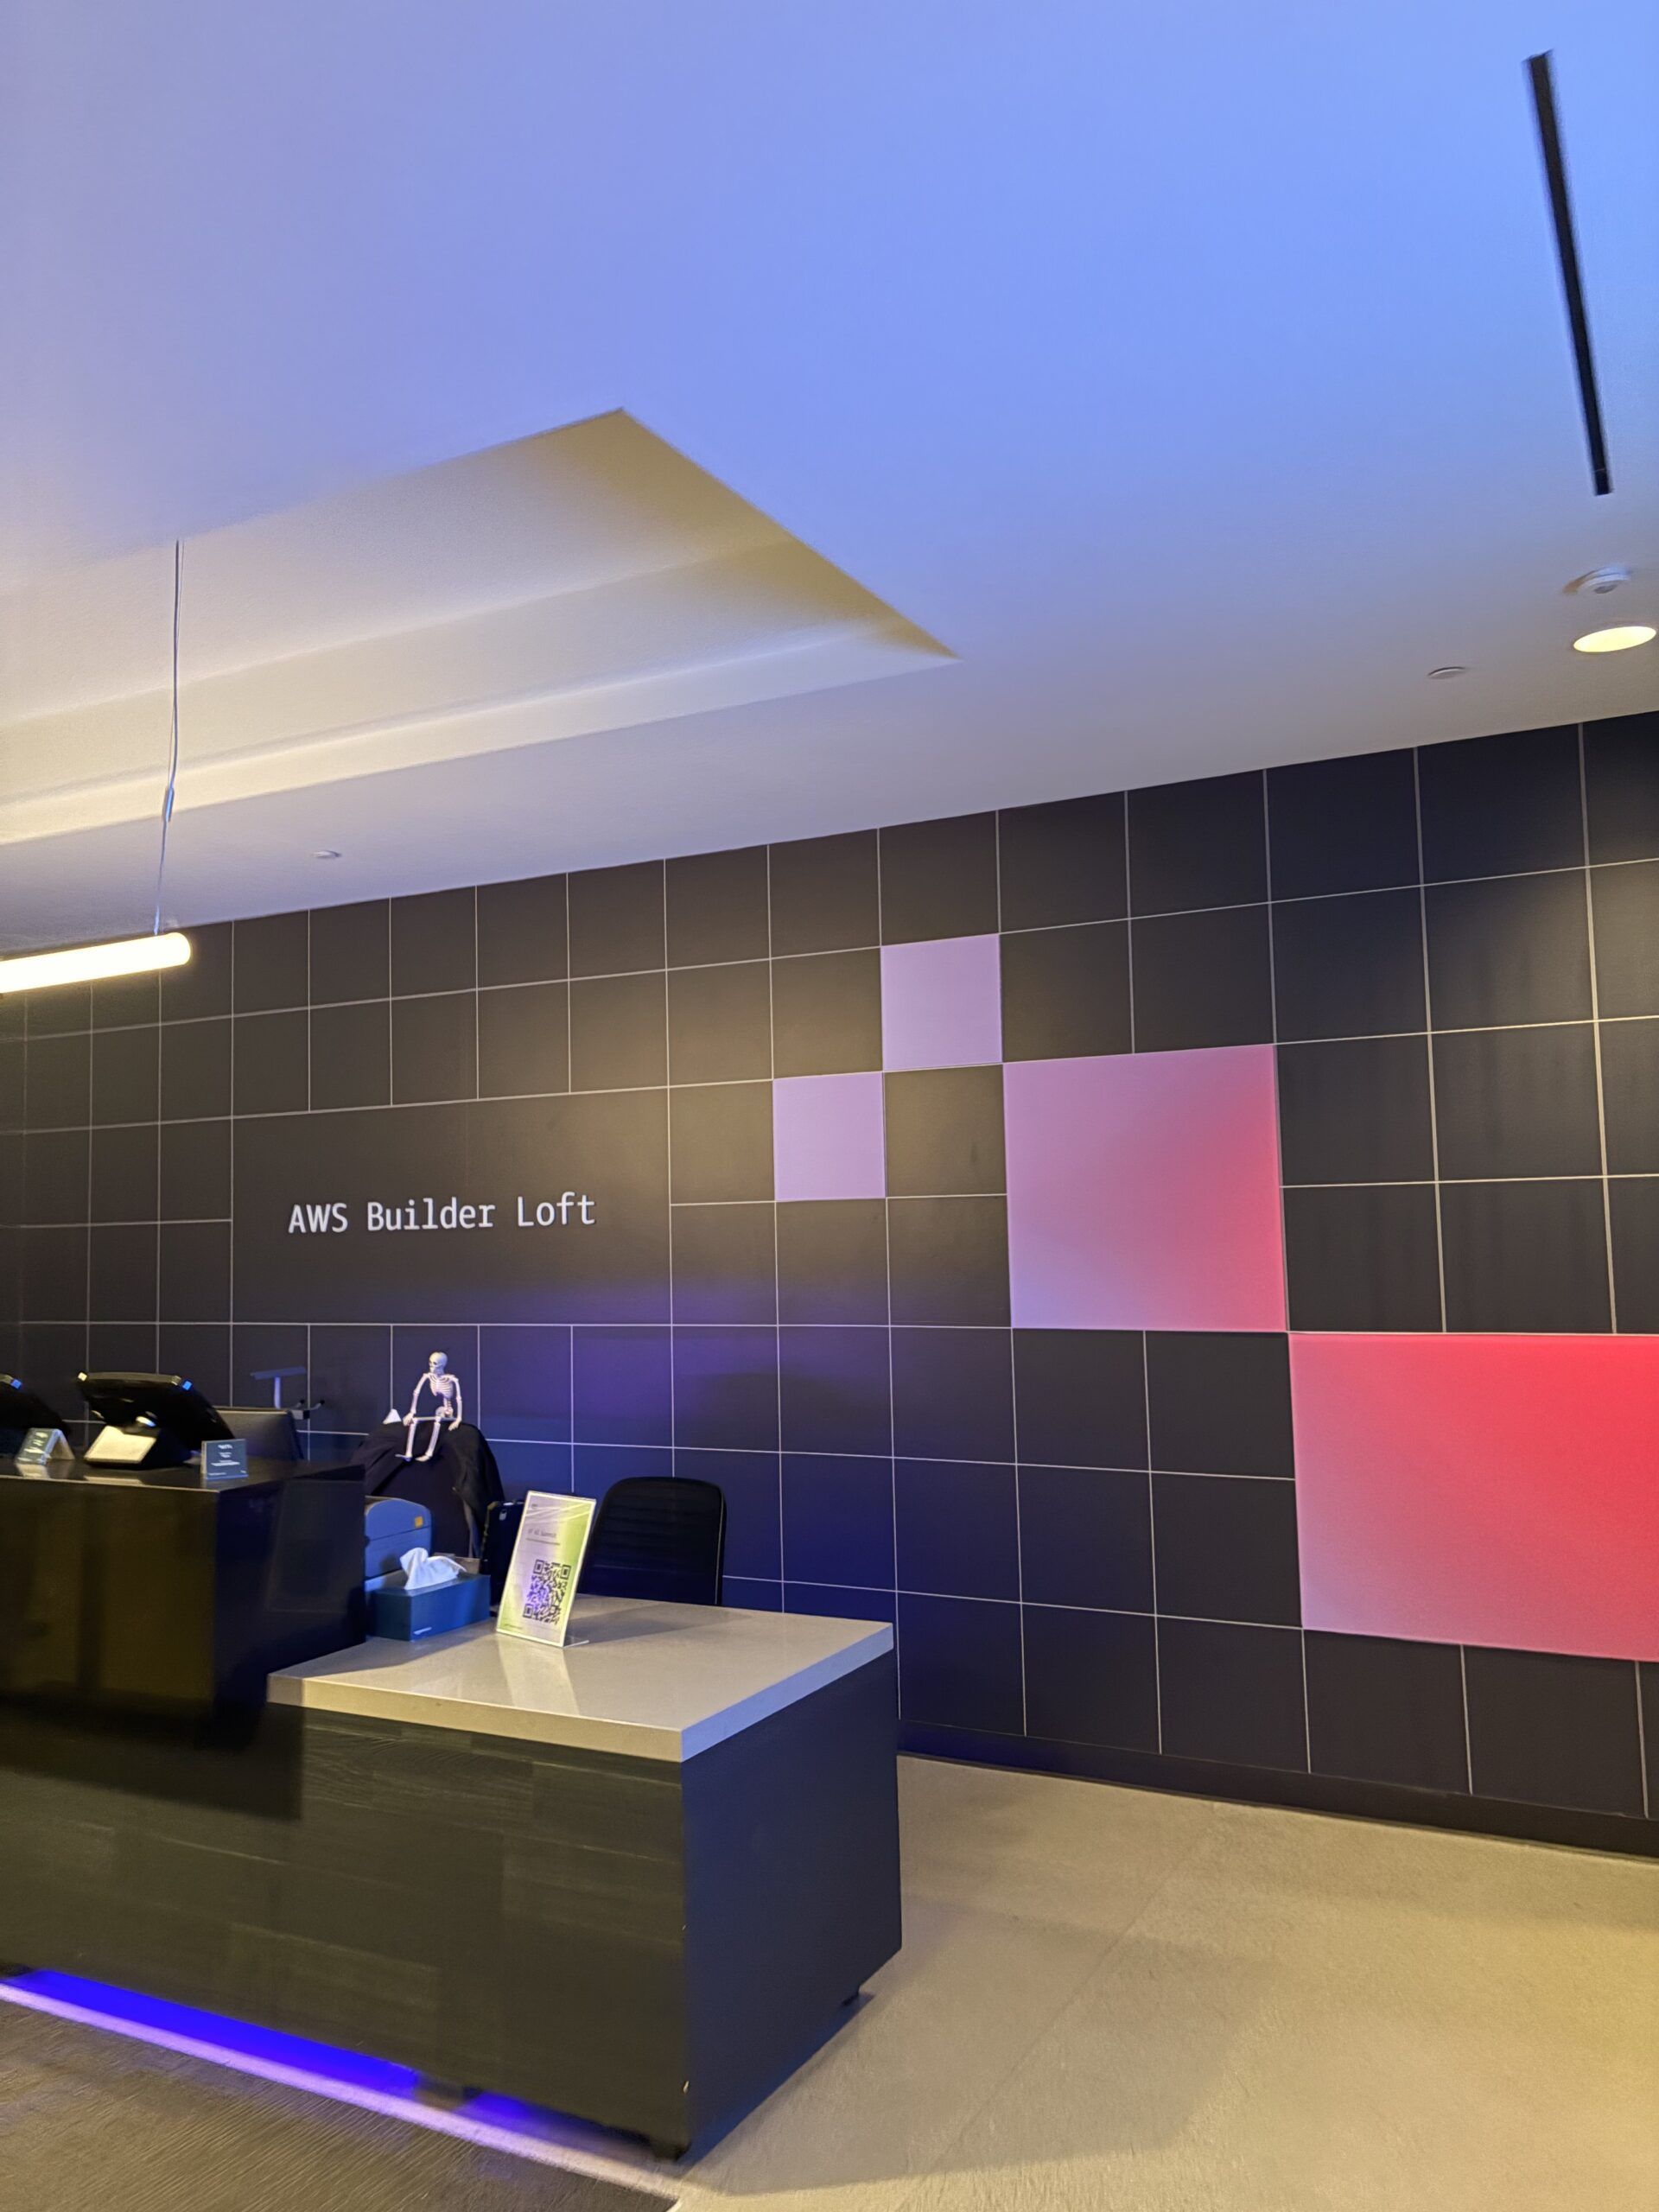
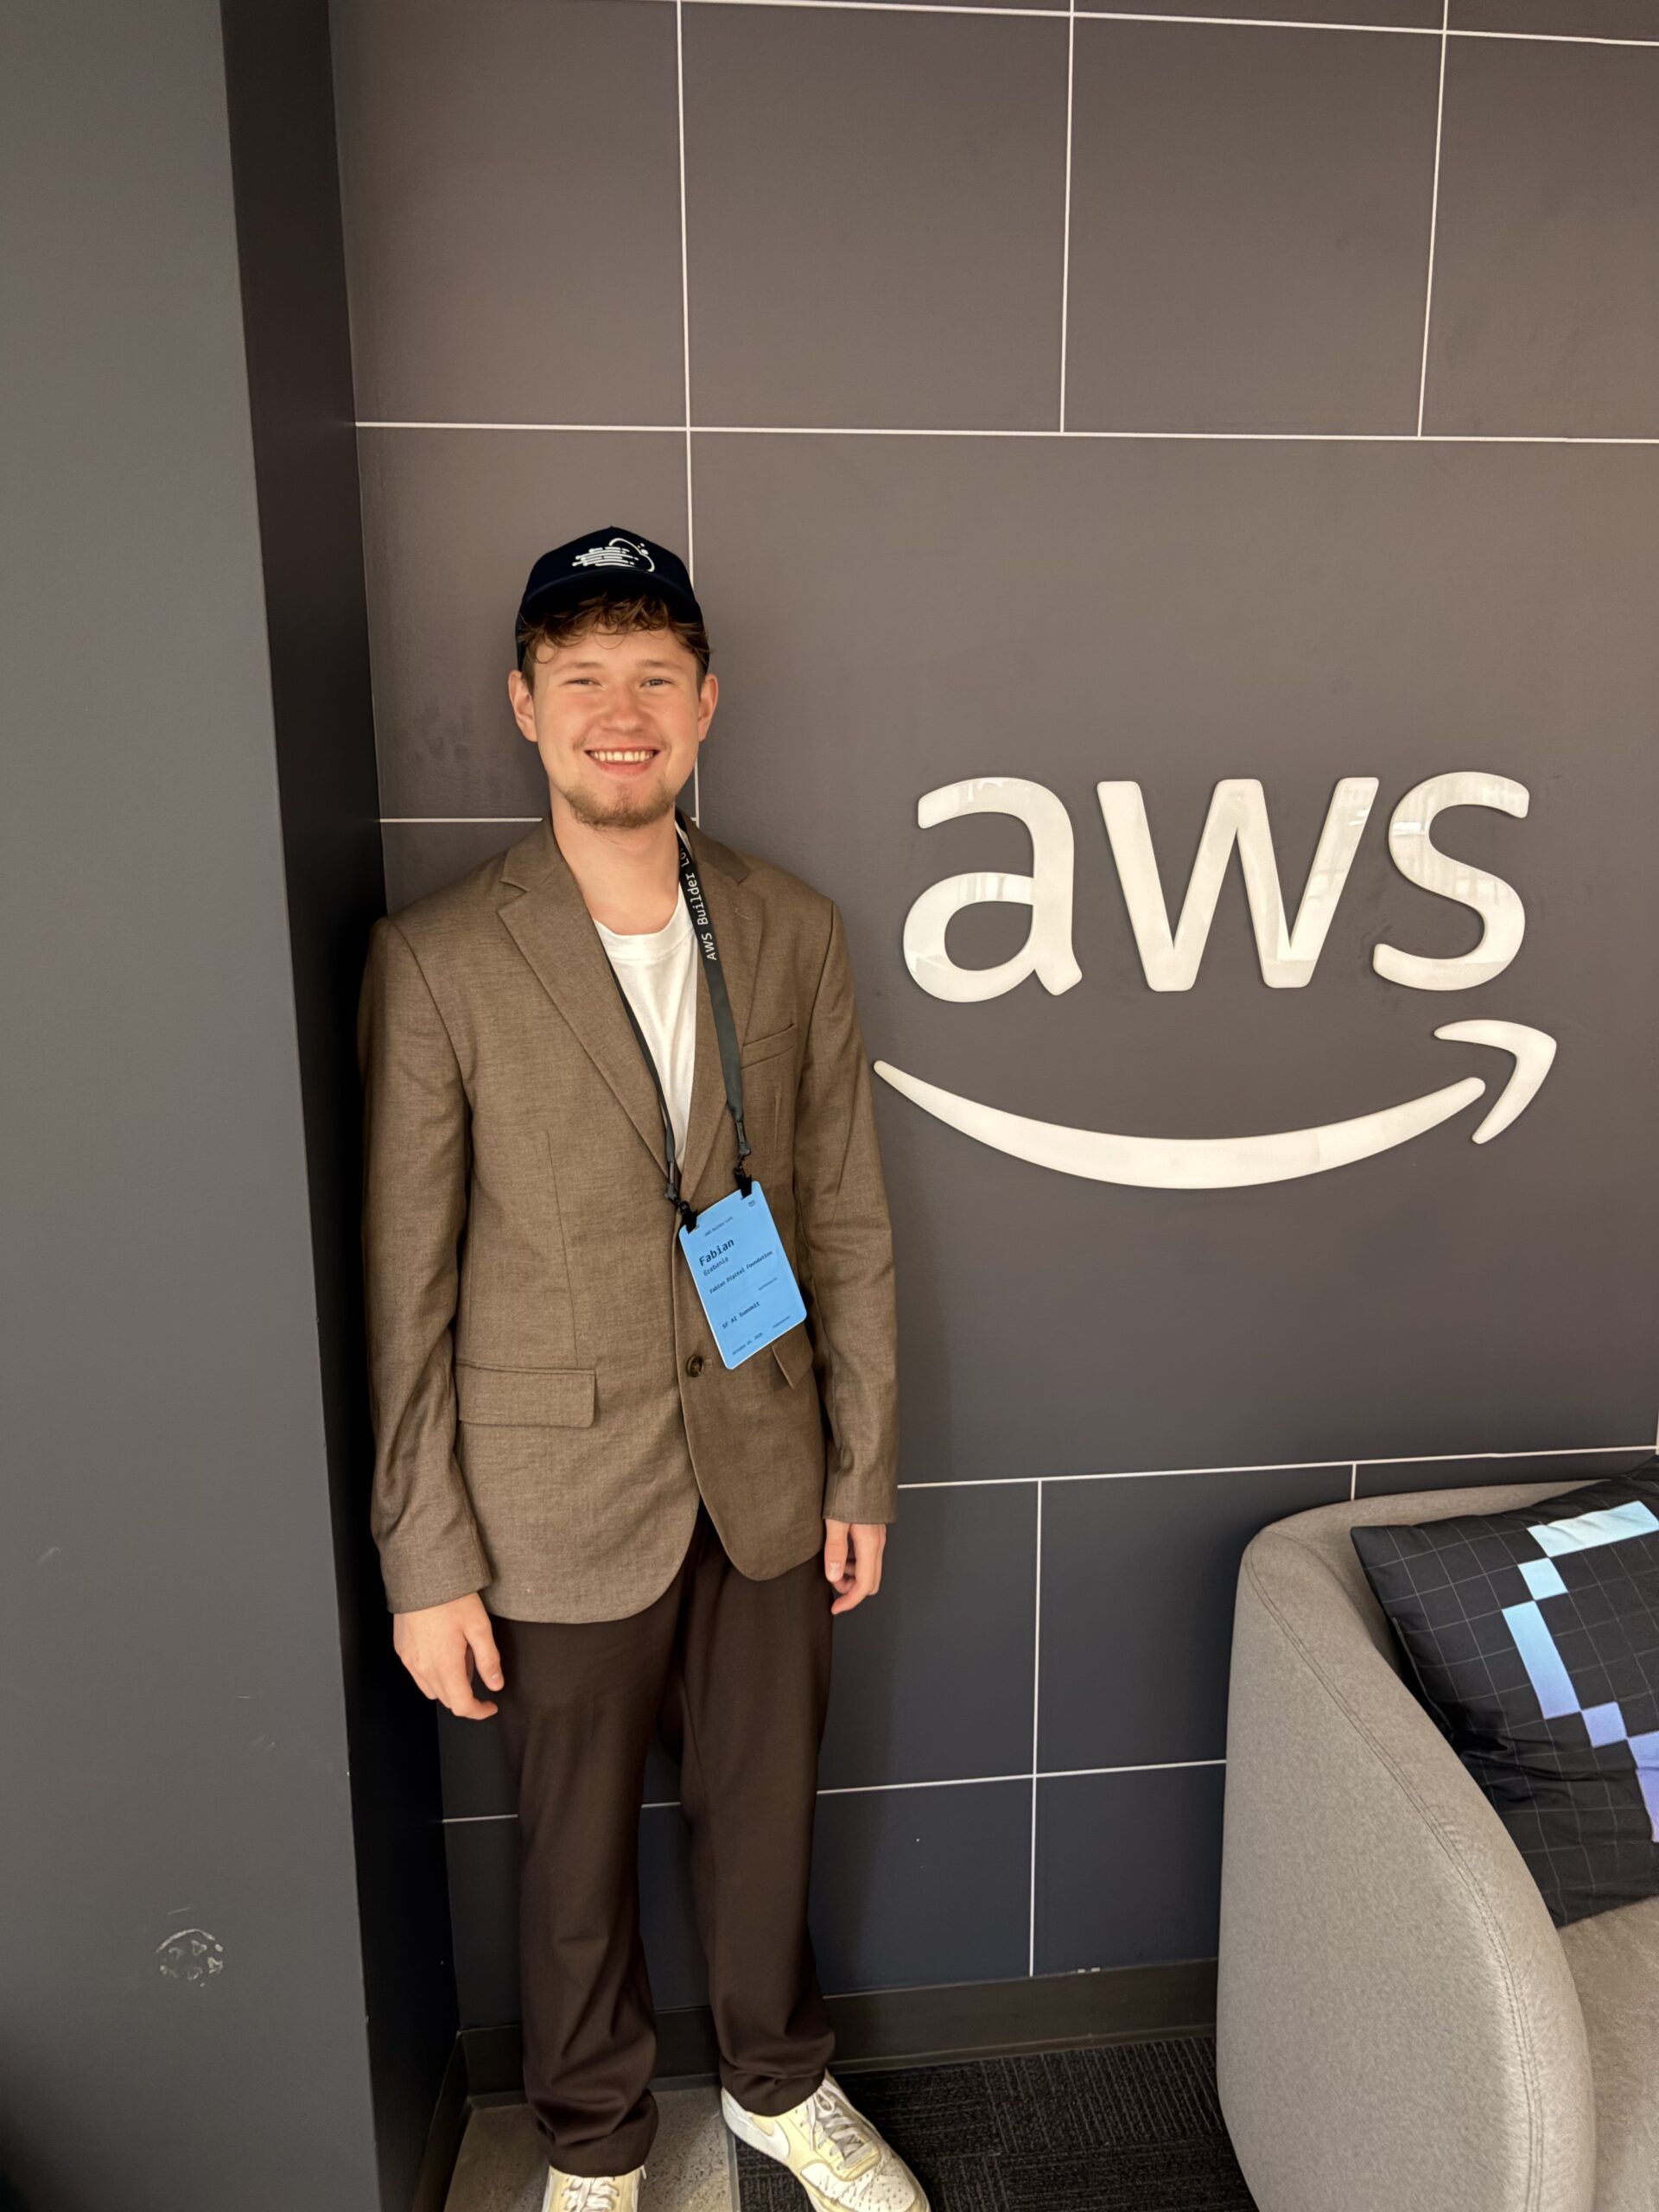
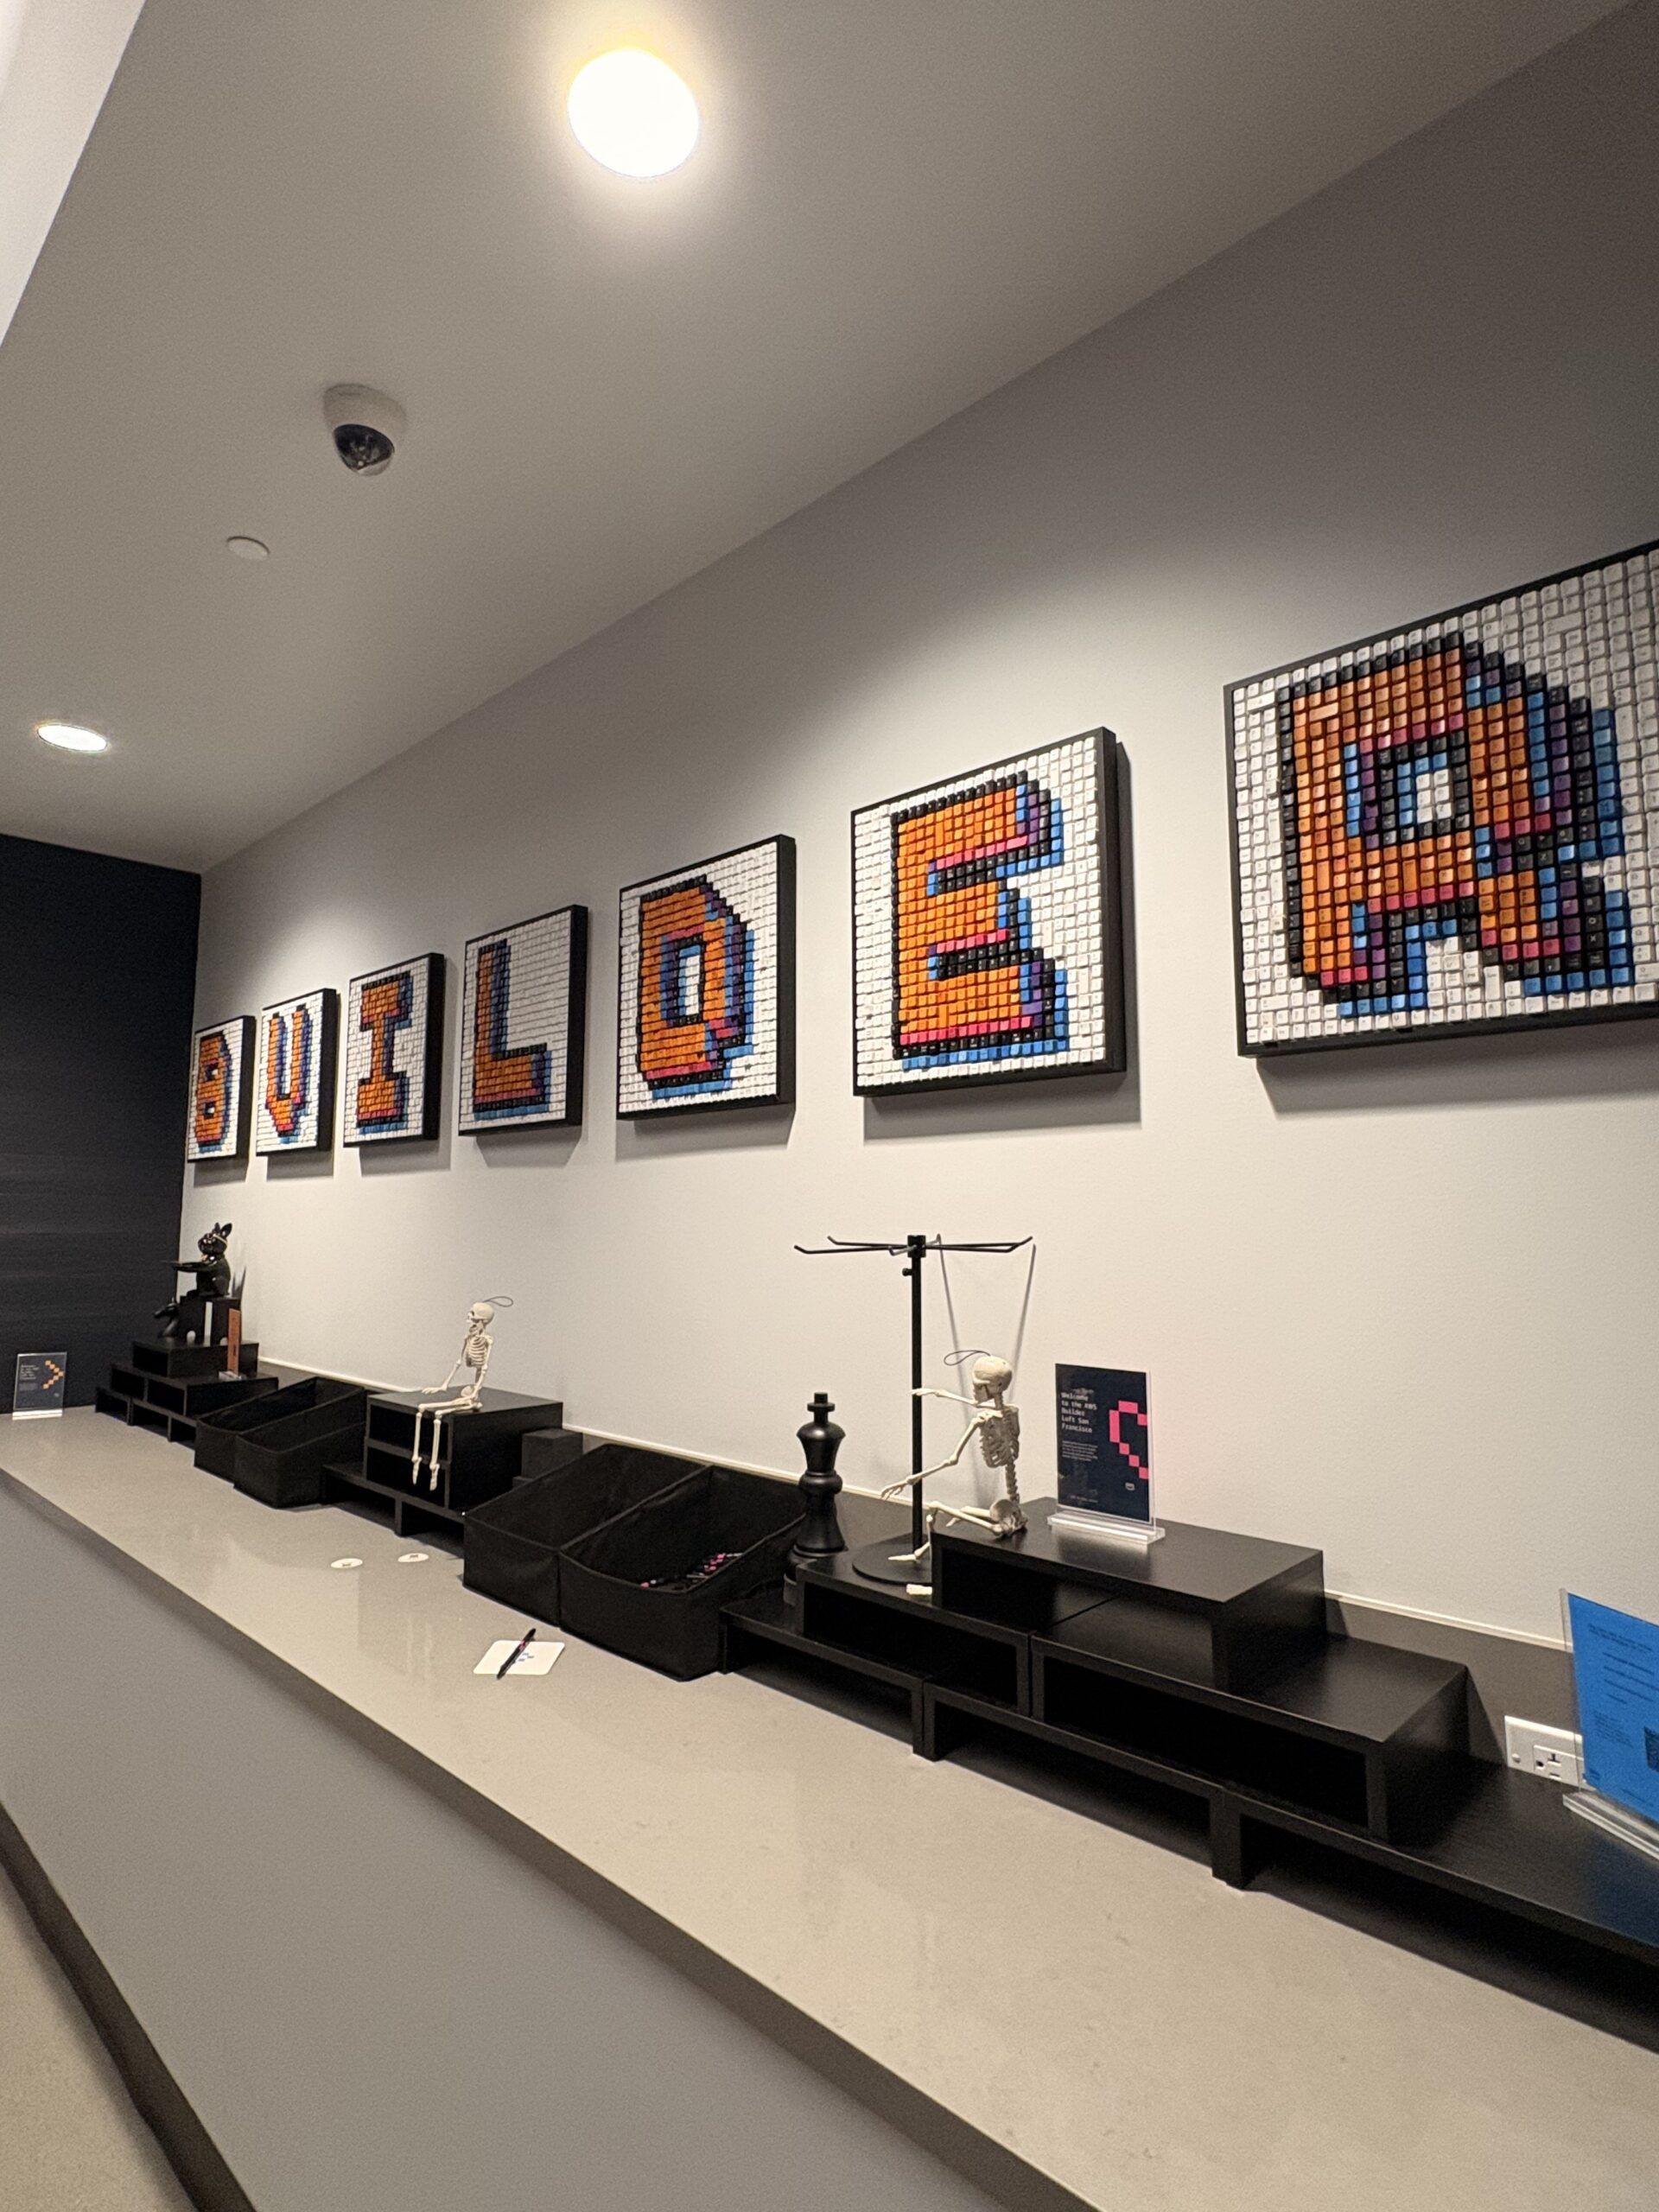
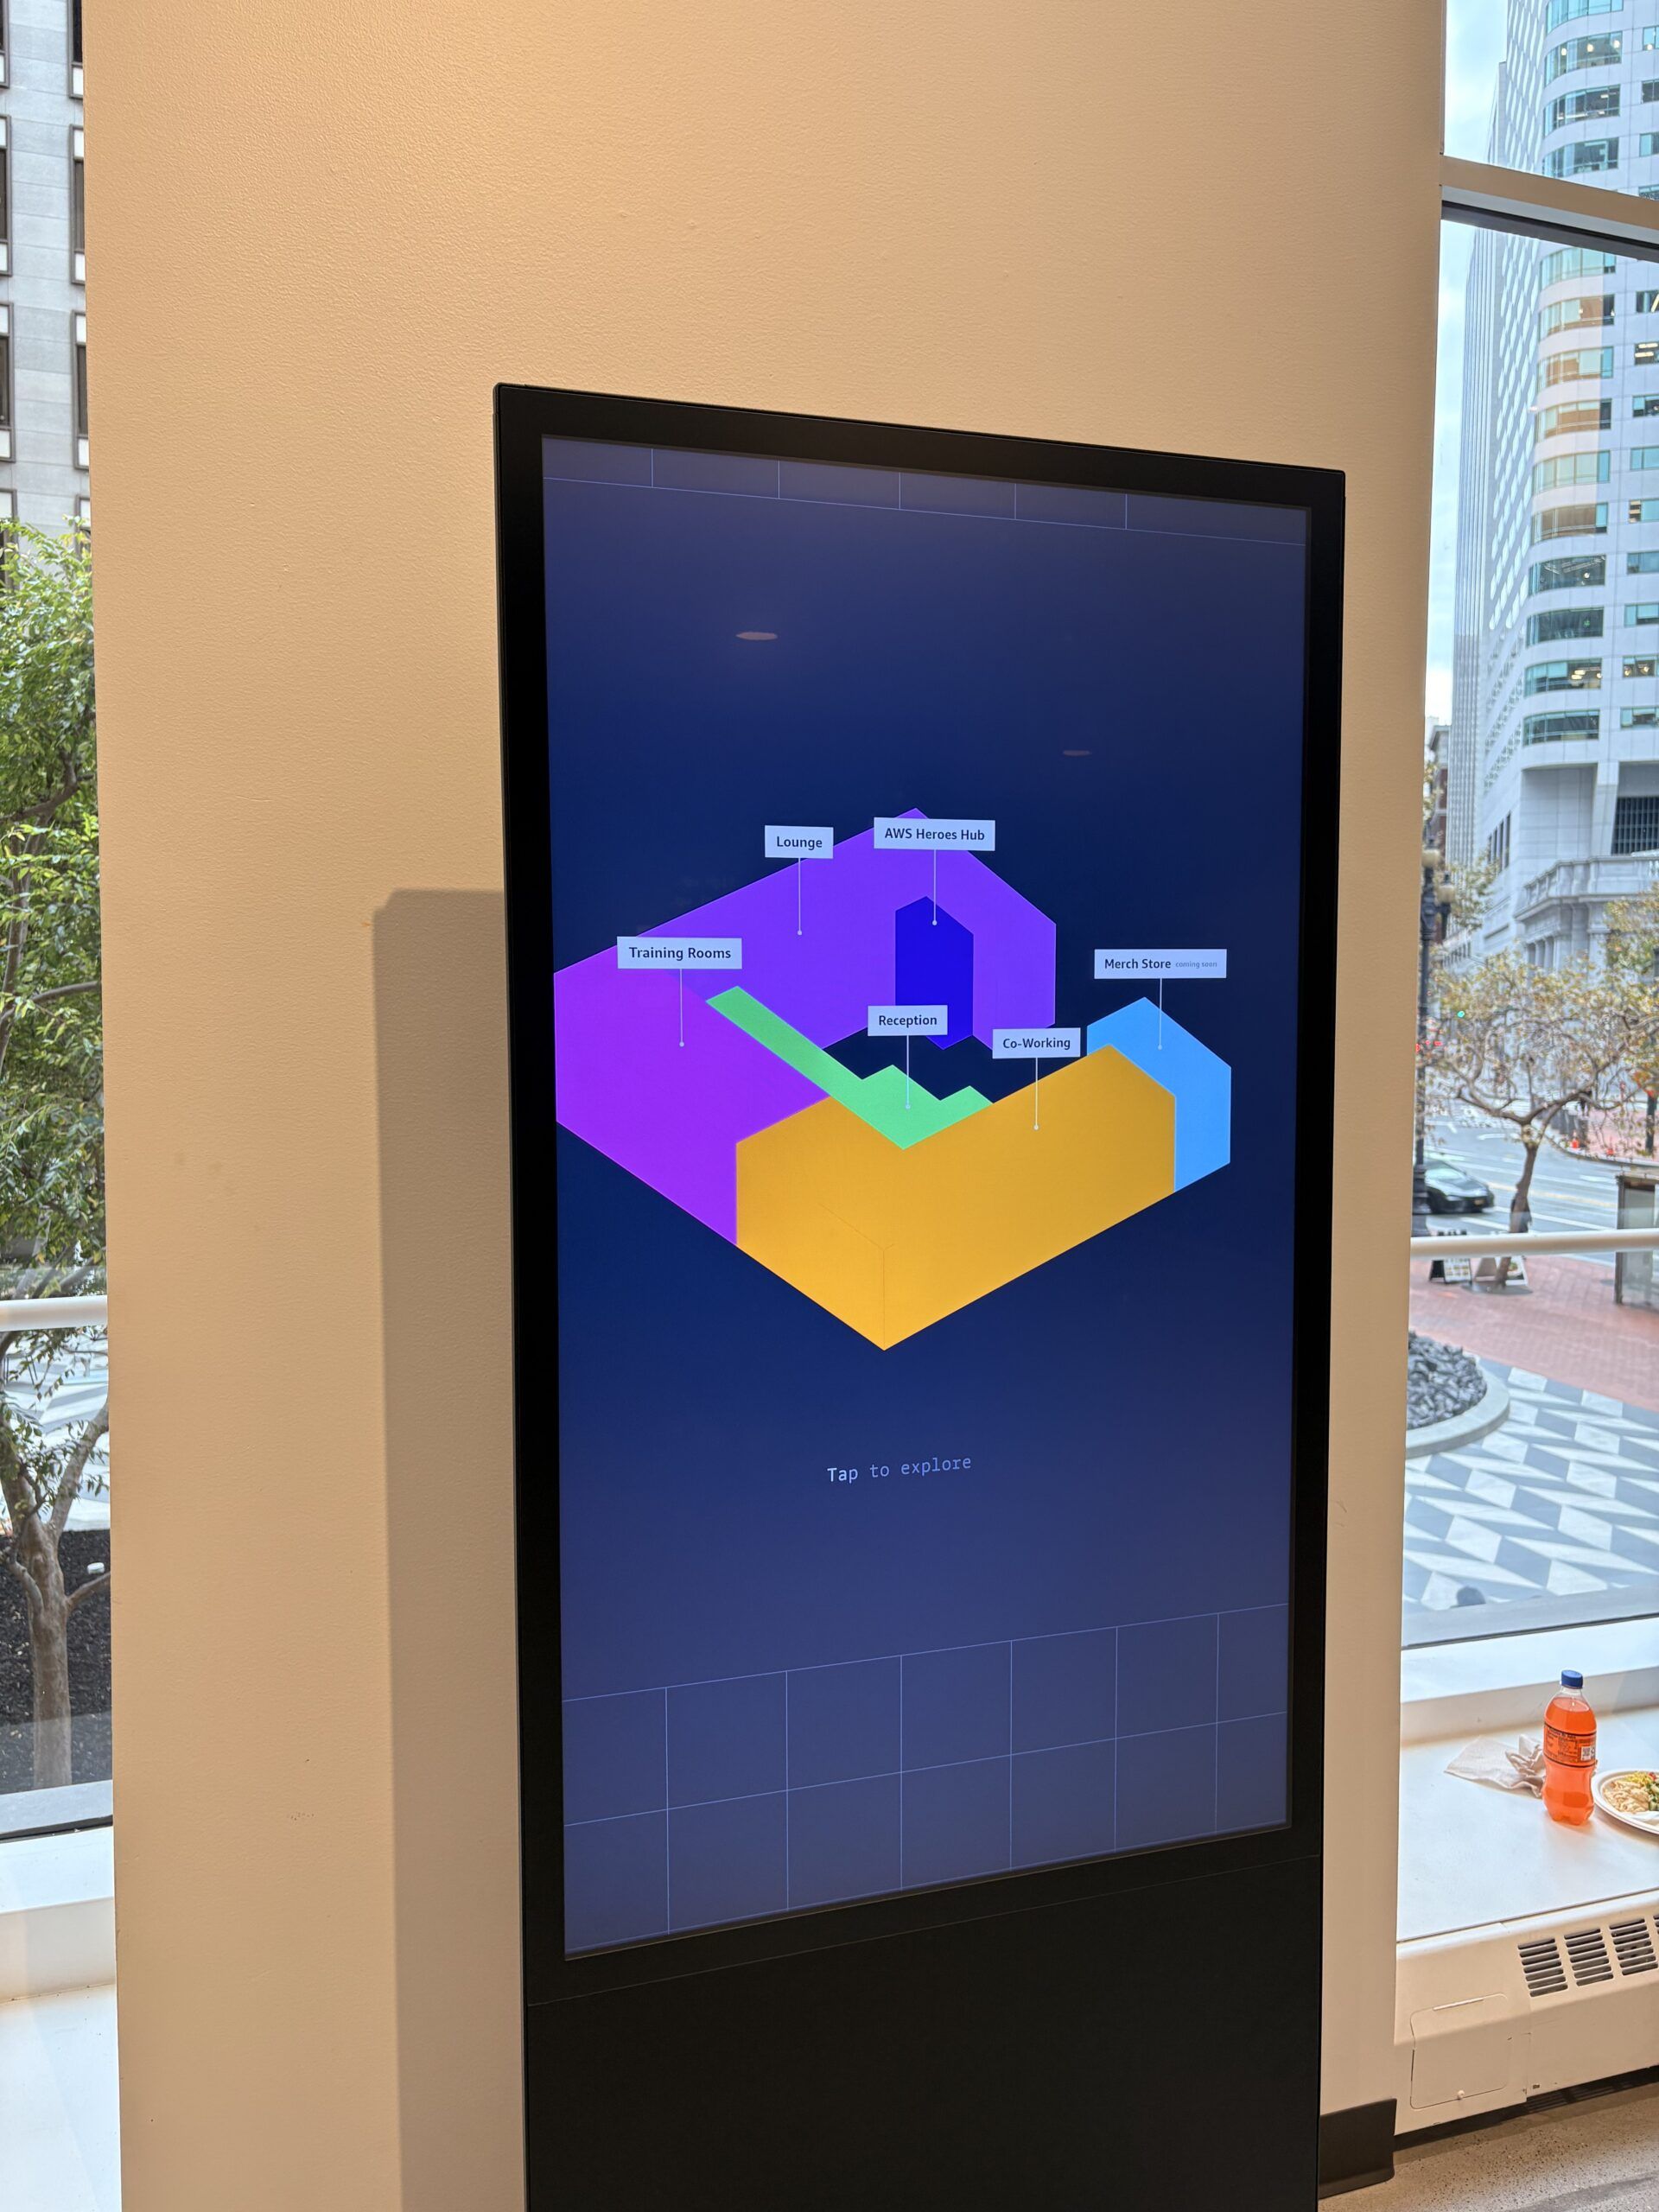
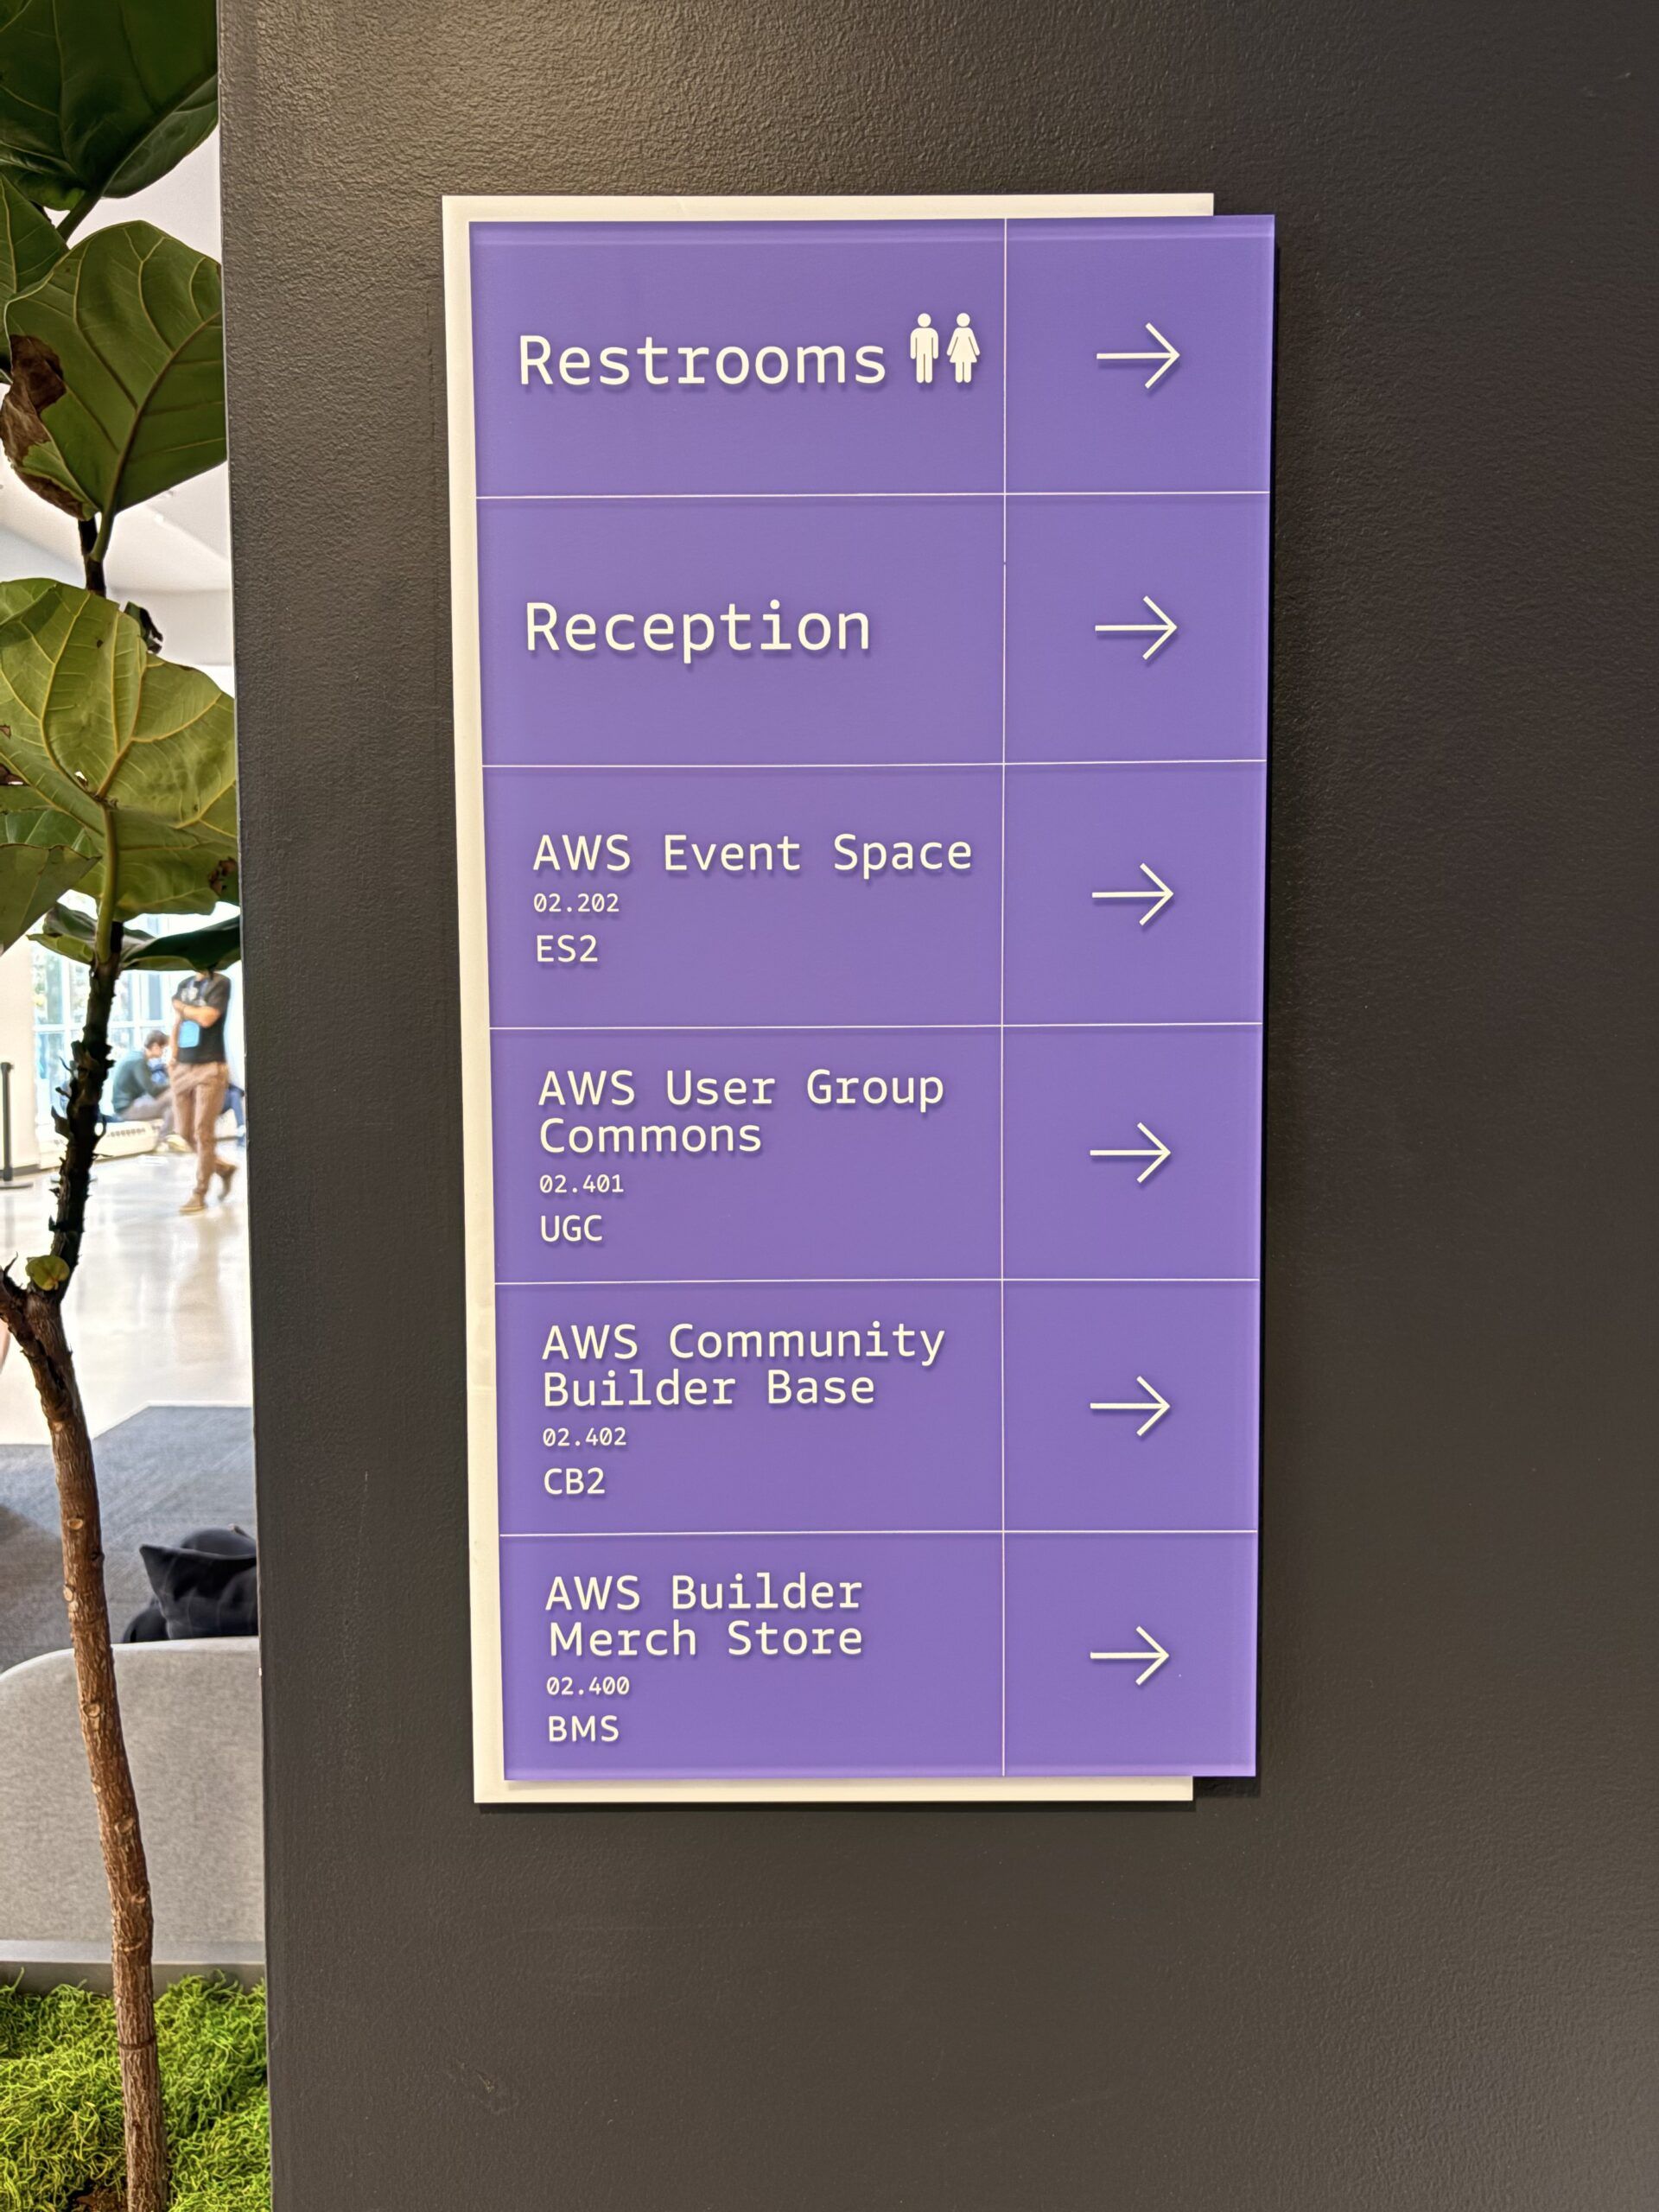
Pobyt w San Francisco to nie tylko Cloudflare Connect 2026. Miasto jest dziś centrum rozmów o sztucznej inteligencji i niemal każdego dnia odbywają się tu spotkania branżowe. W środę, 21 października, w przerwie między sesjami Cloudflare Connect, Fabian Grabania, Fundator spędził około dwóch godzin na SF AI Summit. To całodniowe wydarzenie dla twórców, założycieli startupów, inżynierów i inwestorów z branży AI, zorganizowane przez społeczność Devnovate w AWS Builder Loft. Przestrzeń należy do Amazon Web Services i mieści się w First Market Tower przy 525 Market Street, kilka minut spacerem od Moscone Center.
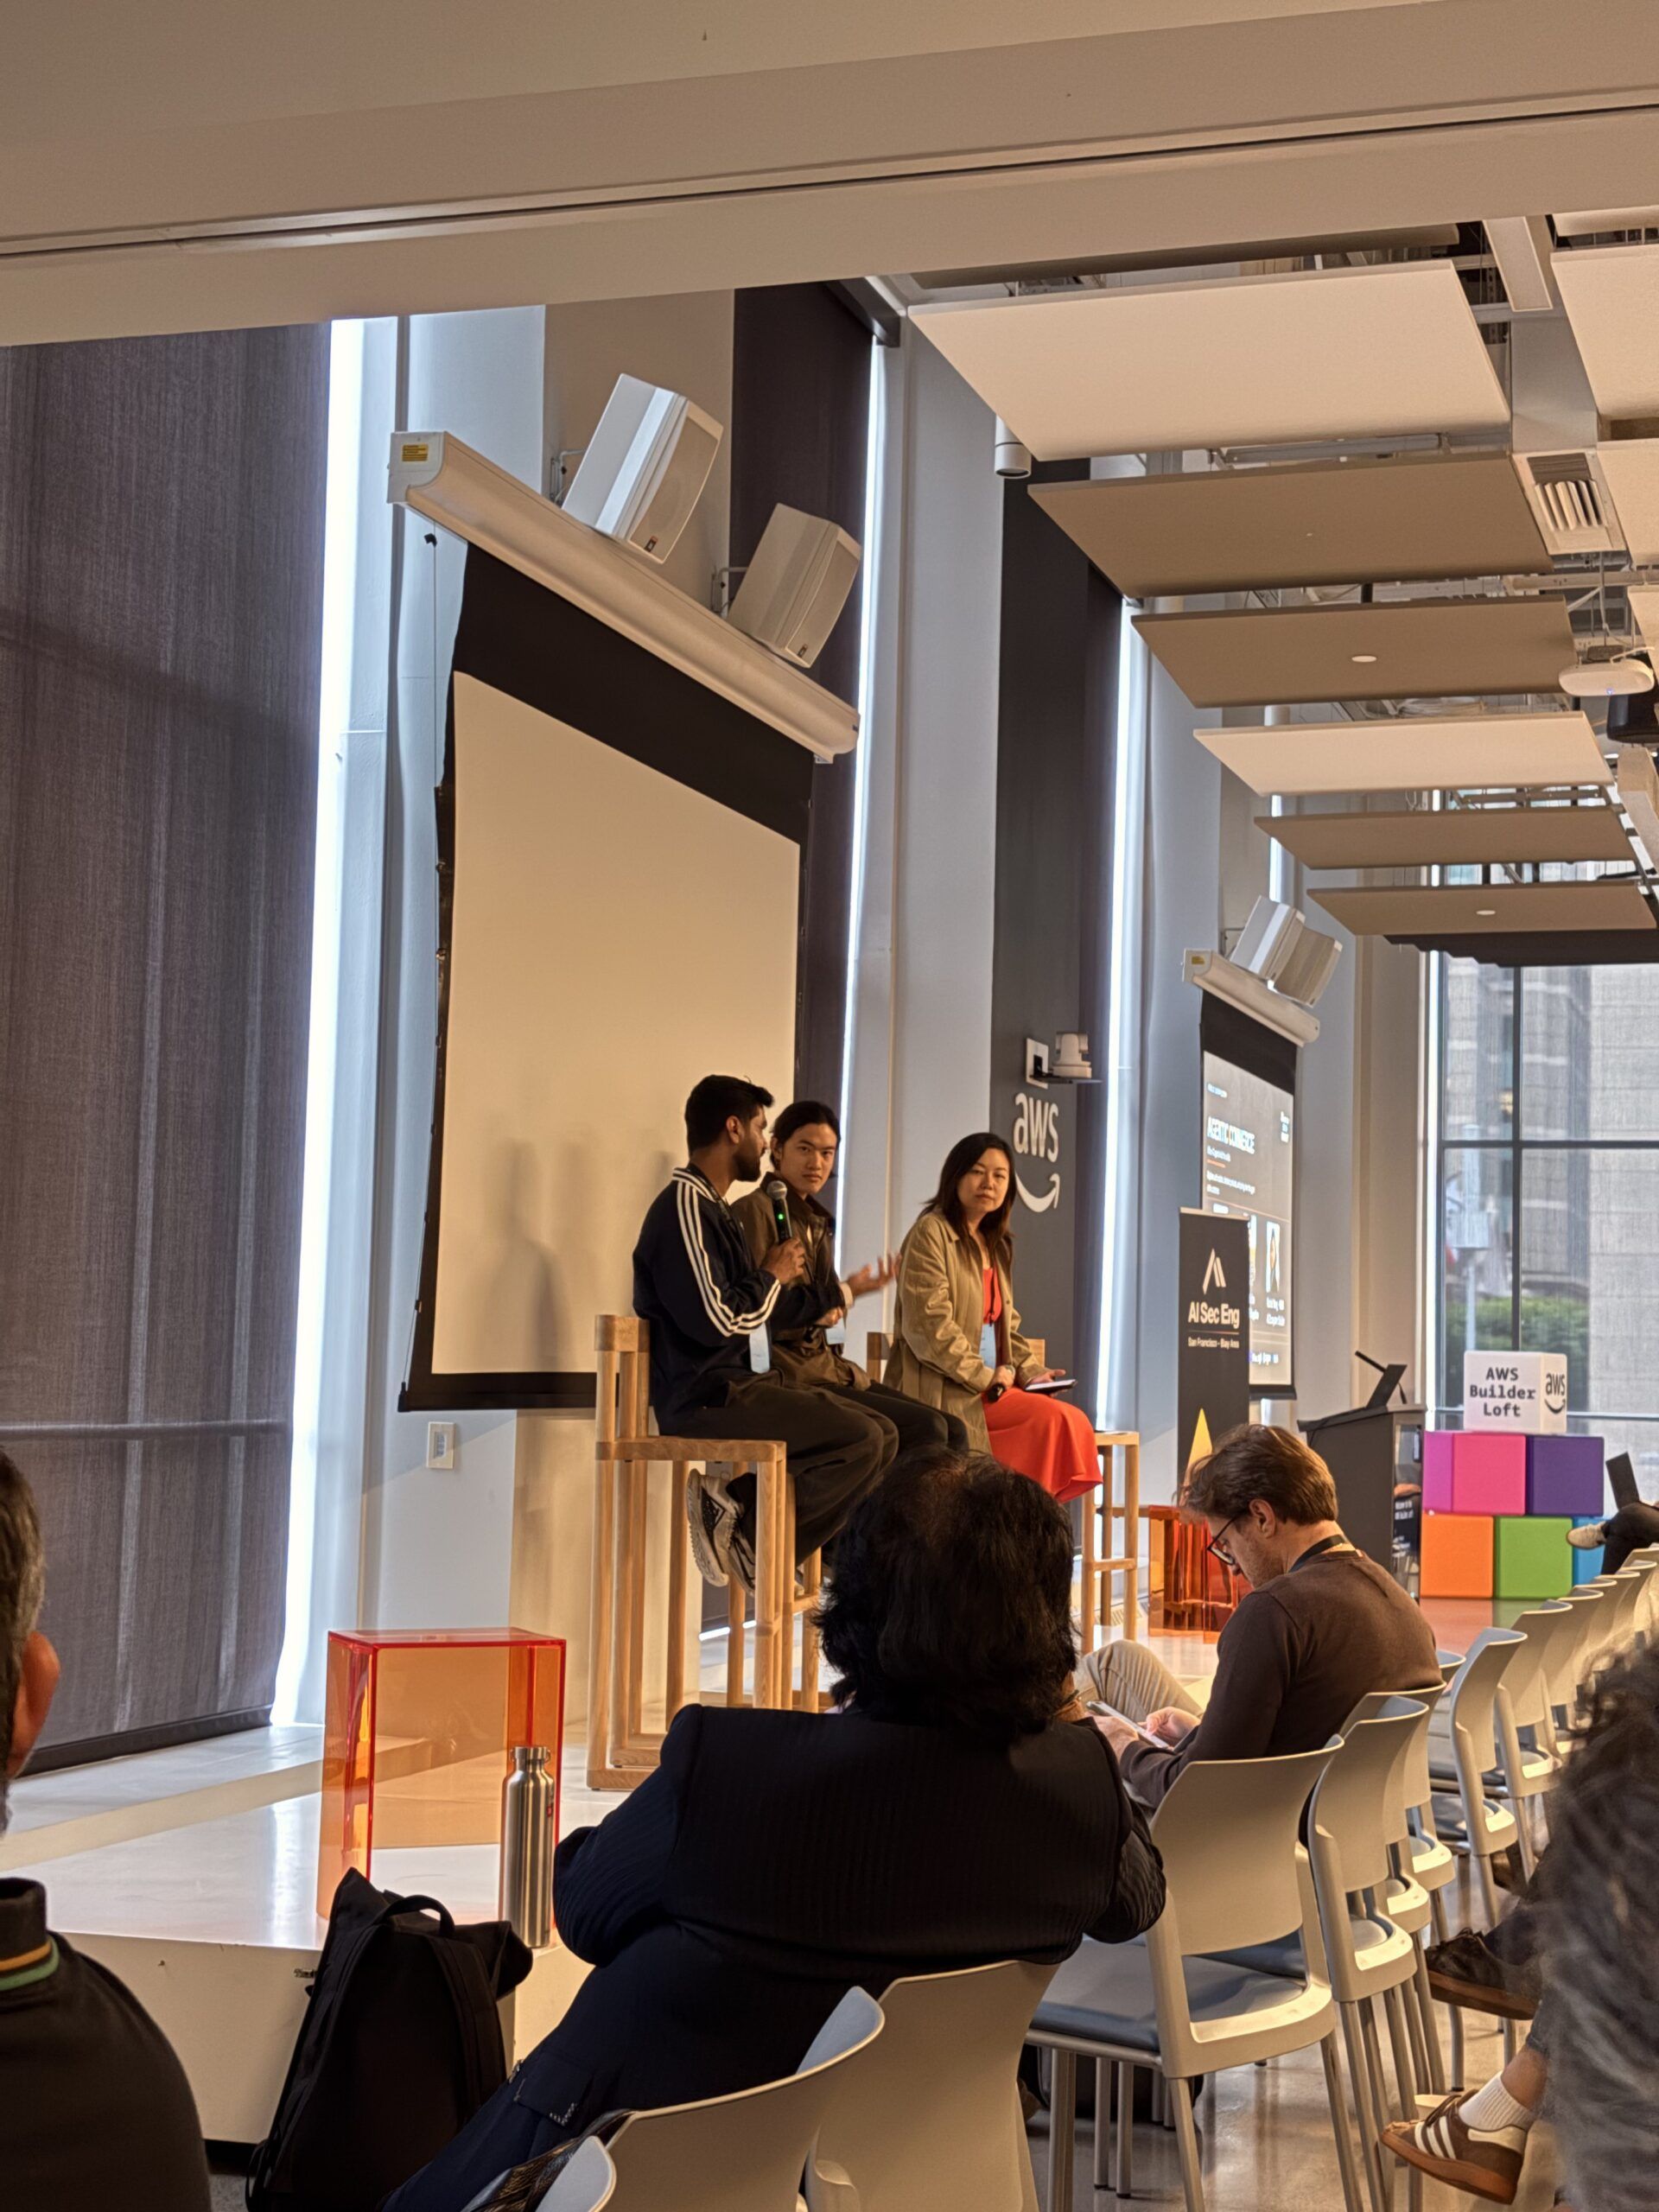
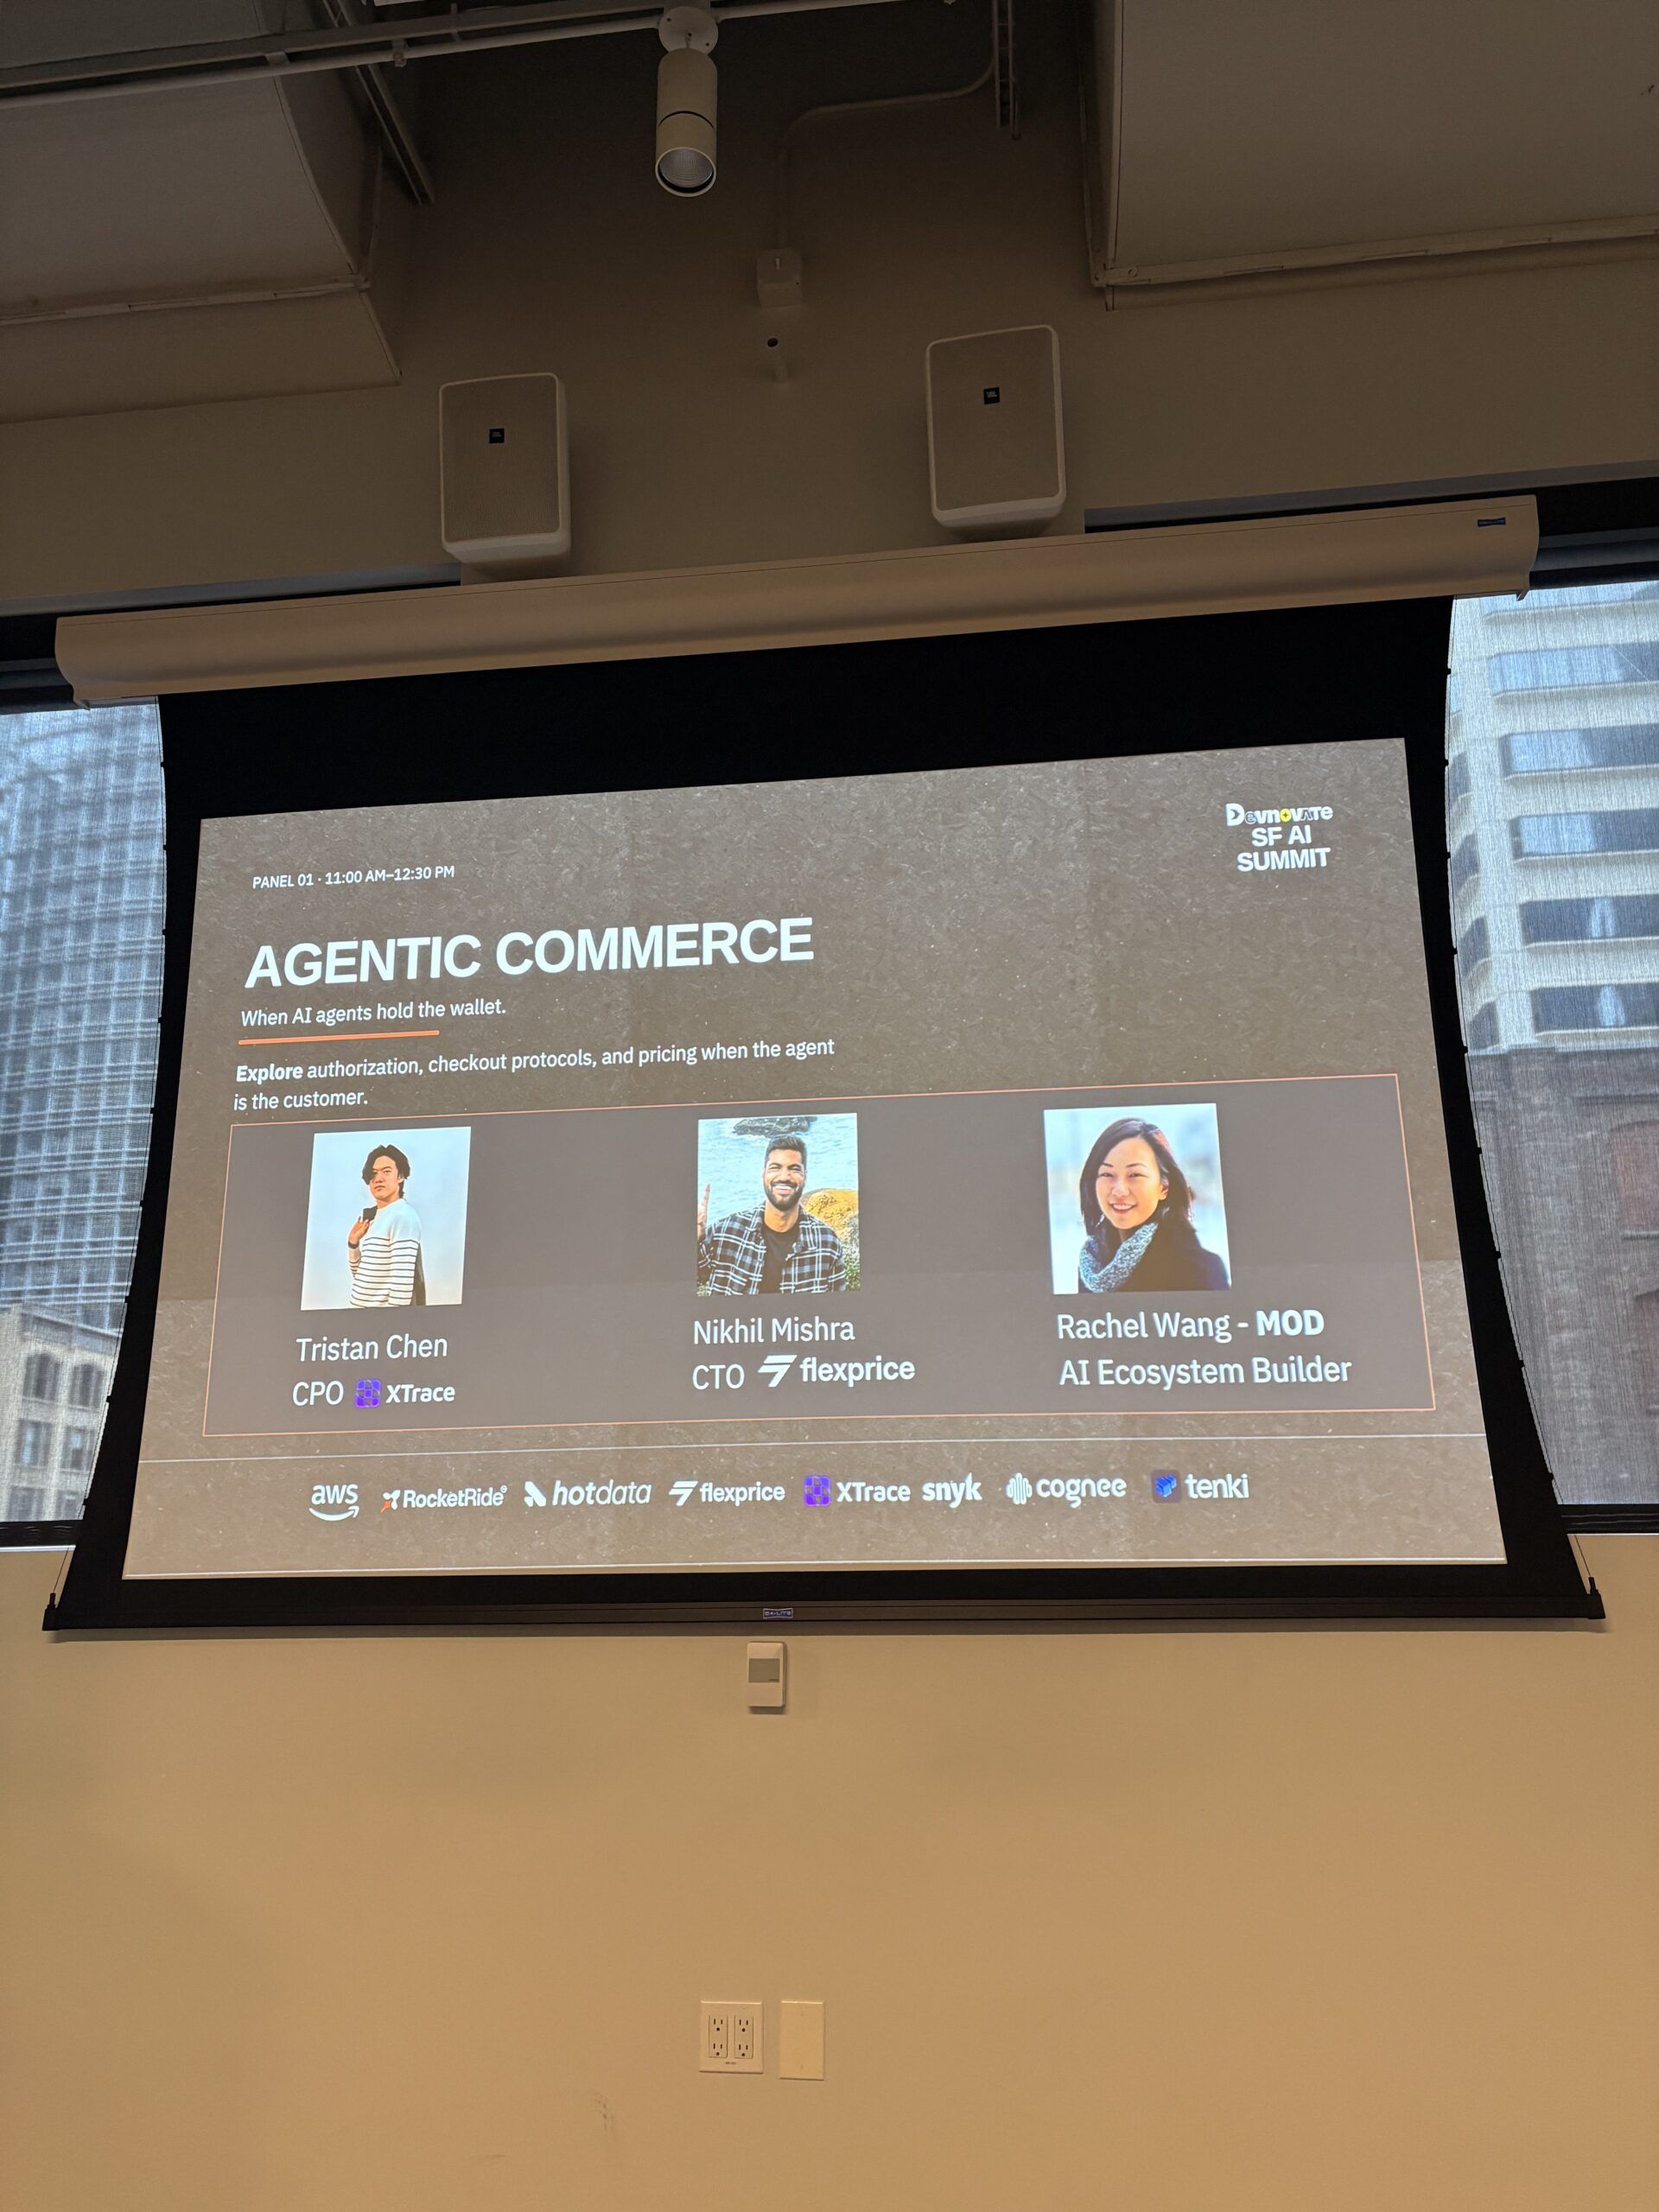
Tegoroczna edycja była w całości poświęcona agentom AI: temu, jak płacą, jak zapamiętują informacje i jak bezpiecznie wdrażać ich w praktyce. W programie były wystąpienia, pokazy produktów i trzy panele dyskusyjne. Fabian wziął udział w pierwszym z nich, „Agentic Commerce: When AI Agents Hold the Wallet”, czyli o tym, co się dzieje, gdy portfel trzyma agent AI. Rozmawiali w nim przedstawiciele firm z branży płatności i rozliczeń.
Czy agent AI może mieć „dowód osobisty”?
Pierwsza część rozmowy dotyczyła tożsamości. Banki i instytucje płatnicze stosują procedurę „poznaj swojego klienta” (KYC). Weryfikują, kim jest właściciel konta, sprawdzają jego dane i adres. Paneliści zwracali uwagę, że agenta AI nie da się zweryfikować w ten sposób. Agent nie ma adresu ani dokumentu. Każda jego transakcja musi więc pozostać powiązana z człowiekiem, który go upoważnił, nawet jeśli ten człowiek nie zatwierdza każdego zakupu osobno.
Zgodzili się, że do pełnego „KYC dla agentów” jeszcze daleko. Potrzebny jest nowy ekosystem tożsamości, w którym będzie jasne, kto i do czego upoważnił danego agenta. Podkreślano, że takie standardy najlepiej rozwijać jako otwarte i niezależne od jednej firmy. Przykładem jest protokół MCP, który pozwala modelom AI korzystać z zewnętrznych narzędzi i który trafił pod opiekę fundacji działającej w ramach Linux Foundation.
Jednorazowe karty zamiast pełnego dostępu do konta
Jednym z praktycznych sposobów ograniczania ryzyka są wirtualne karty jednorazowe, jakie oferuje m.in. Stripe. Taka karta powstaje na jedną konkretną transakcję. Ma ustalony limit kwoty, może być przypisana do jednego sprzedawcy i po użyciu przestaje działać. Nawet jeśli jej dane wyciekną, nie da się jej wykorzystać do innego zakupu. Zdaniem panelistów takie rozwiązania będą coraz powszechniejsze, a zapobieganie oszustwom zostanie wbudowane w sam sposób przeprowadzania transakcji.
Który protokół płatności wygra?
Druga część dotyczyła protokołów, czyli wspólnych zasad, według których agent komunikuje się ze sklepem i realizuje płatność. Dziś konkuruje ich kilka, m.in. Universal Commerce Protocol opracowany przez Shopify z Google, AP2 oraz x402, przeznaczony do mikropłatności. Paneliści zauważyli, że w praktyce agenci często i tak korzystają ze zwykłych stron sklepów i istniejących metod płatności, zamiast czekać, aż sklepy wdrożą nowe standardy.
Wniosek był jasny: wygra protokół, który najpewniej i najwygodniej pozwoli ograniczyć konieczność zatwierdzania każdej transakcji przez człowieka, przy zachowaniu bezpieczeństwa. Jeśli użytkownik musiałby ręcznie potwierdzać każdy zakup, cały sens agentów by zniknął. Prawdopodobnie któryś z dużych graczy, np. operator kart płatniczych, będzie musiał wskazać jeden domyślny standard. Wśród firm, które najszybciej dostosowują się do tych zmian, wymieniano Shopify.
Co z tego wynika dla organizacji społecznych
Choć rozmowa dotyczyła handlu, te same pytania wkrótce pojawią się w sektorze pozarządowym. Agenci AI mogą w przyszłości przekazywać darowizny, opłacać składki czy zamawiać usługi w imieniu użytkowników. Organizacje, które przyjmują wpłaty online, będą musiały wiedzieć, jak rozpoznać takiego agenta, jak odróżnić go od próby oszustwa i jak bezpiecznie przyjmować płatności.
Po panelu Fabian wrócił do Moscone West na popołudniowe sesje Cloudflare Connect, m.in. na wystąpienie Cloudflare i Microsoft Digital Crimes Unit o rozbijaniu międzynarodowych grup phishingowych. Relację z tej sesji opublikujemy w podsumowaniu trzeciego dnia konferencji.
Zadanie „Udział w międzynarodowej konferencji Cloudflare Connect 2026 w celu wzmocnienia kompetencji z zakresu cyberbezpieczeństwa organizacji pozarządowych” sfinansowano ze środków Narodowego Instytutu Wolności – Centrum Rozwoju Społeczeństwa Obywatelskiego w ramach Rządowego Programu Rozwoju Organizacji Obywatelskich na lata 2018–2030 PROO.
Treści publikowane w ramach zadania odzwierciedlają jedynie opinie ich autorów. NIW-CRSO nie ponosi odpowiedzialności za sposób wykorzystania zawartych w nich informacji.