Internet agentów AI, kryptografia postkwantowa i ochrona przed atakami DDoS – relacja z drugiego dnia Cloudflare Connect 2026
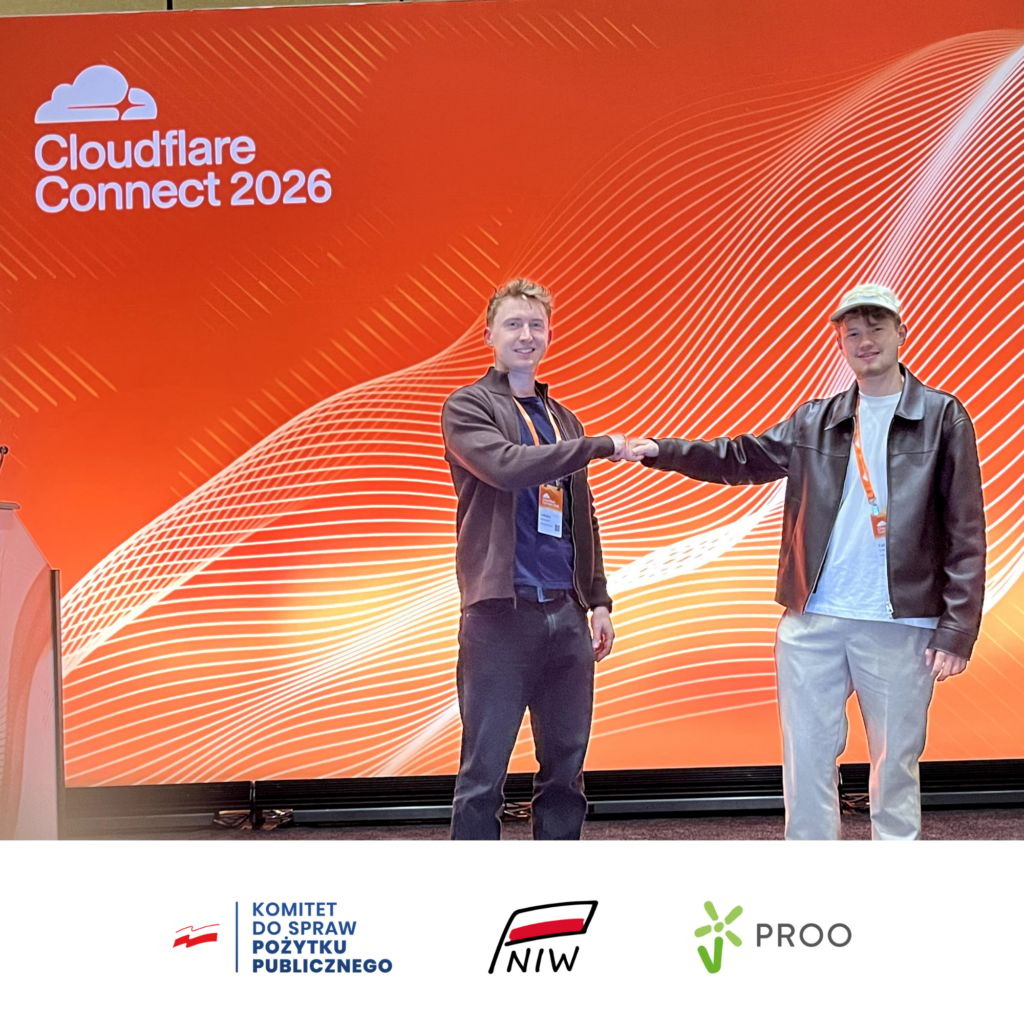
Wtorek, 20 października, był pierwszym dniem głównej części Cloudflare Connect 2026. Rano w sali głównej odbyła się sesja plenarna z udziałem założyciela Cloudflare Matthew Prince’a, kadry zarządzającej firmy oraz partnerów: Mastercard, Deutsche Telekom, Oracle i Shopify. Potem rozpoczęły się sesje tematyczne. Fabian Grabania, Fundartor Fundacji Fabian Digital, wybrał te, które są najbliższe codziennej pracy Fundacji: ochronę przed atakami DDoS i bezpieczne korzystanie z agentów AI w organizacjach.
Internet znowu rośnie, tym razem dzięki AI
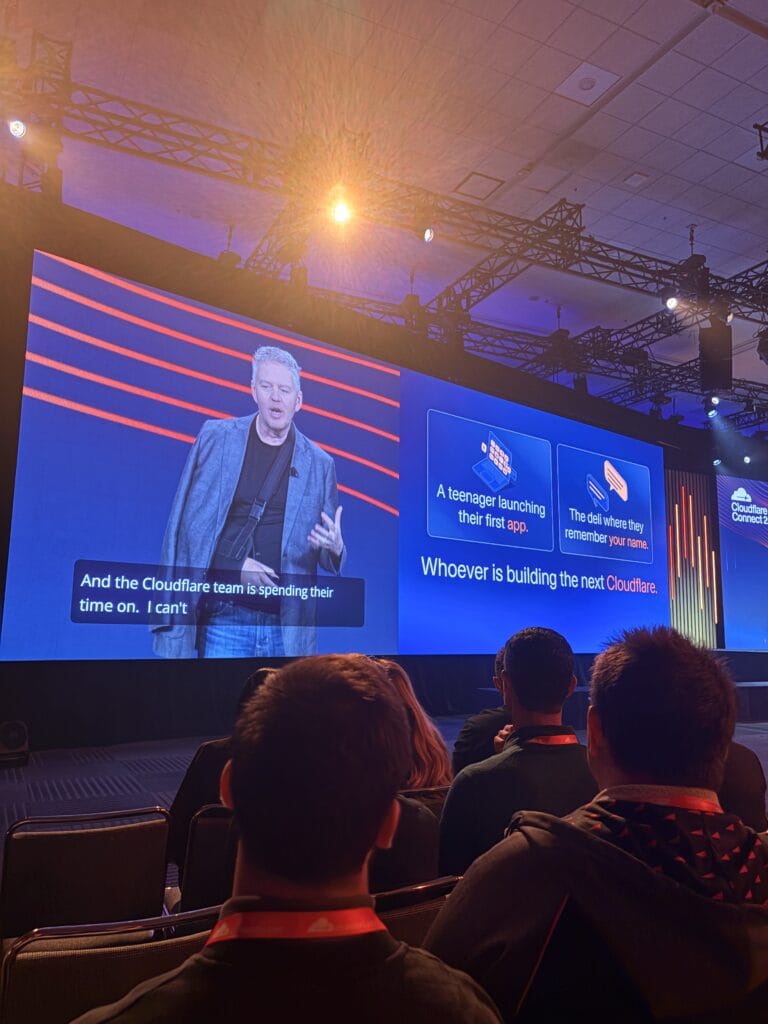
Matthew Prince rozpoczął od obserwacji, która na pierwszy rzut oka zaskakuje. Według danych Cloudflare w latach 2012–2025 internet praktycznie przestał rosnąć, a liczba stron wręcz się kurczyła. Prince przyznał, że firma odbierała to z niepokojem, bo internet uważa za jedno z najważniejszych osiągnięć ludzkości. W połowie 2025 r. sytuacja się zmieniła. Internet zaczął rosnąć w tempie porównywalnym z początkiem lat 2000.
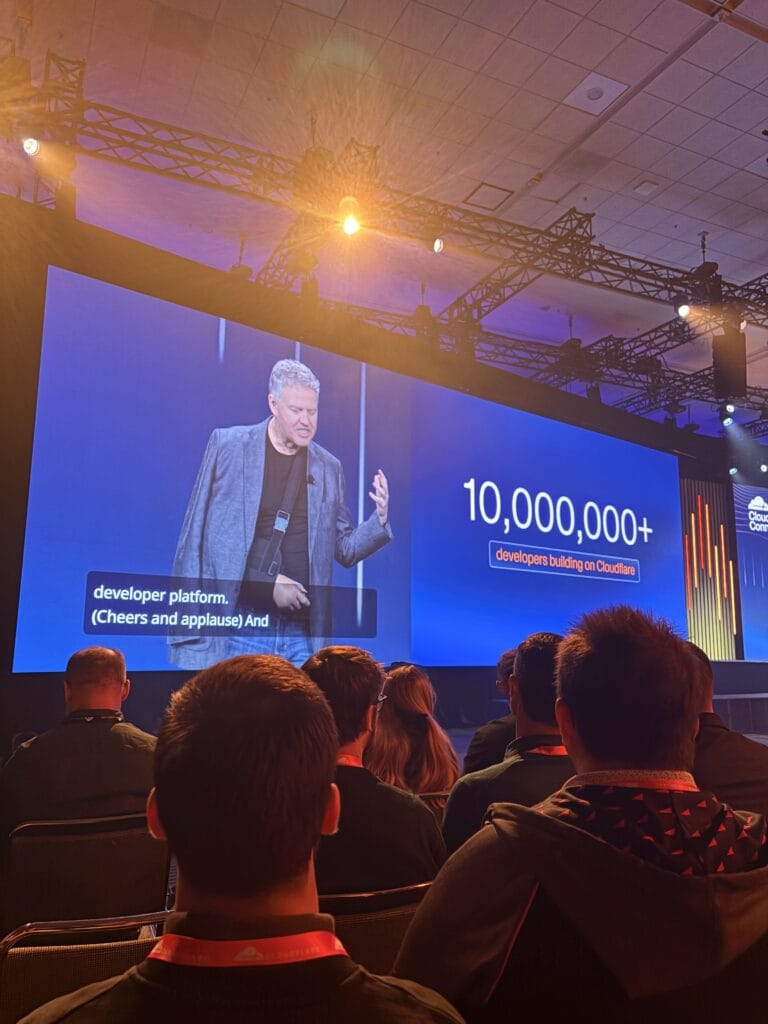
Zdaniem Prince’a nie stoją za tym głównie treści niskiej jakości generowane przez AI. Rozwój napędzają nowi twórcy, którzy dzięki narzędziom AI po raz pierwszy mogą budować strony, aplikacje i firmy bez umiejętności programowania. Na scenie padła liczba, która to dobrze ilustruje: z platformy Cloudflare korzysta już ponad 10 mln programistów, podczas gdy kwartał wcześniej było ich 7 mln, a jeszcze wcześniej 5 mln.
Ludzie staną się „błędem zaokrąglenia”
Druga część wystąpienia dotyczyła agentów AI. Ruch automatyczny przewyższył już ruch generowany przez ludzi. Według prognozy Cloudflare za pięć lat agenci mogą generować nawet tysiąc razy więcej ruchu niż ludzie dziś. Prince zaznaczył, że ludzie nie przestaną korzystać z sieci, ale w statystykach staną się niemal niewidoczni.
To rodzi poważne problemy. Prince opisał je na przykładzie wyszukiwania restauracji: agent przegląda setki lokali, a zamówienie trafia tylko do jednego. Pozostałe ponoszą koszty, bo agenci zużywają ich serwery i łącza, nic w zamian nie dając. Prince nazwał to tragedią wspólnego pastwiska.
Szczególnie martwi go los małych firm. Do osiedlowych delikatesów chodzimy, bo sprzedawca zna nasze imię, a do pralni, bo jest po drodze. Agent nie kieruje się ani emocjami, ani wygodą. Ma nieograniczony czas i wybierze to, o czym w sieci jest najwięcej informacji, czyli zwykle produkty największych firm. Efektem może być konsolidacja rynku i coraz mniejsze szanse dla startupów i lokalnych przedsiębiorców.
Prince przypomniał też początki Cloudflare. W 2010 r., kilka przecznic od Moscone, firma debiutowała na scenie z siecią złożoną z pięciu centrów danych na trzech kontynentach. Jedno z nich, w Japonii, działało tylko przez pół dnia. Przed wejściem na scenę zespół miał do naprawienia 27 błędów. Udało się zejść do ośmiu, a mimo to ludzie zaufali młodej firmie. Prince obawia się, że w świecie zdominowanym przez agentów nowe firmy nie dostaną już takiej szansy. Dlatego Cloudflare chce internetu, w którym działa nie pięć firm AI, lecz pół miliona, w którym twórcy i dziennikarze otrzymują wynagrodzenie za swoją pracę, a wygrywa najlepszy produkt, nie największa firma. Wspomniał o współpracy z wydawcami, by firmy AI płaciły za wykorzystywanie ich treści, oraz o rozwiązaniu, dzięki któremu roboty AI pobierają tylko te strony, które się zmieniły, zamiast wielokrotnie skanować cały internet.
Dla organizacji pozarządowych to bardzo konkretna kwestia. Stowarzyszenia i fundacje publikują wartościowe treści: poradniki, raporty i informacje dla podopiecznych. Coraz więcej osób trafia do nich nie bezpośrednio, ale przez odpowiedzi asystentów AI. To zmienia sposób, w jaki organizacje muszą dbać o swoją widoczność w sieci.
Odporność i bezpieczeństwo w standardzie
Stephanie Cohen, dyrektor ds. strategii Cloudflare, pokazała, czym sieć Cloudflare różni się od tradycyjnej chmury. Tradycyjne chmury każą wybrać region, w którym działa aplikacja. Gdy ten region ulegnie awarii, aplikacja przestaje działać. Cohen pokazała to na żywo, „wyłączając” część sali, w której nagle przestały działać głośniki. W Cloudflare aplikacja jest wdrażana raz i działa w całej globalnej sieci. Gdy jeden fragment sieci jest niedostępny, ruch automatycznie idzie inną drogą.
Bezpieczeństwo jest wbudowane w samą sieć i działa na tym samym sprzęcie. Każdy nowy atak wykryty u jednego klienta uczy system, który chroni wtedy wszystkich pozostałych. Jednocześnie globalny zasięg nie oznacza utraty kontroli: klient decyduje, gdzie przetwarzane są jego dane, gdzie przechowywane są klucze szyfrujące i gdzie trafiają logi.
Przedstawicielka zespołu platformy deweloperskiej przypomniała, że minęło 10 lat od ogłoszenia Workers, czyli możliwości uruchamiania kodu bezpośrednio w sieci Cloudflare. Na pytanie, kto z sali korzystał z Workers, w górę podniósł się las rąk. Wyjaśniła, dlaczego ta technologia okazała się idealna dla agentów AI: zamiast uruchamiać całe maszyny wirtualne czy kontenery, Workers uruchamiają tylko kod aplikacji, co daje ogromną oszczędność zasobów i czasu.
Evan You: szybkie narzędzia dla ludzi i agentów
Na scenie pojawił się też Evan You, twórca popularnych narzędzi programistycznych Vue.js i Vite. Vite jest dziś pobierane ponad 200 mln razy w tygodniu i napędza aplikacje budowane zarówno przez programistów, jak i przez agentów AI piszących kod. You tłumaczył, że AI generuje kod błyskawicznie, ale jeśli każda kompilacja i podgląd trwają długo, agent i tak działa powoli. Wyjaśnił też, dlaczego jego zespół dołączył do Cloudflare: zamiast budować własną chmurę, mógł połączyć swoje narzędzia z platformą, która już działa globalnie, i zachować przy tym otwarty charakter projektów.
Padła też ciekawa liczba: w ciągu ostatniego roku liczba żądań obsługiwanych przez Cloudflare podwoiła się, a mimo to czas ich przetwarzania spadł mniej więcej o połowę.
Shopify i handel prowadzony przez agentów
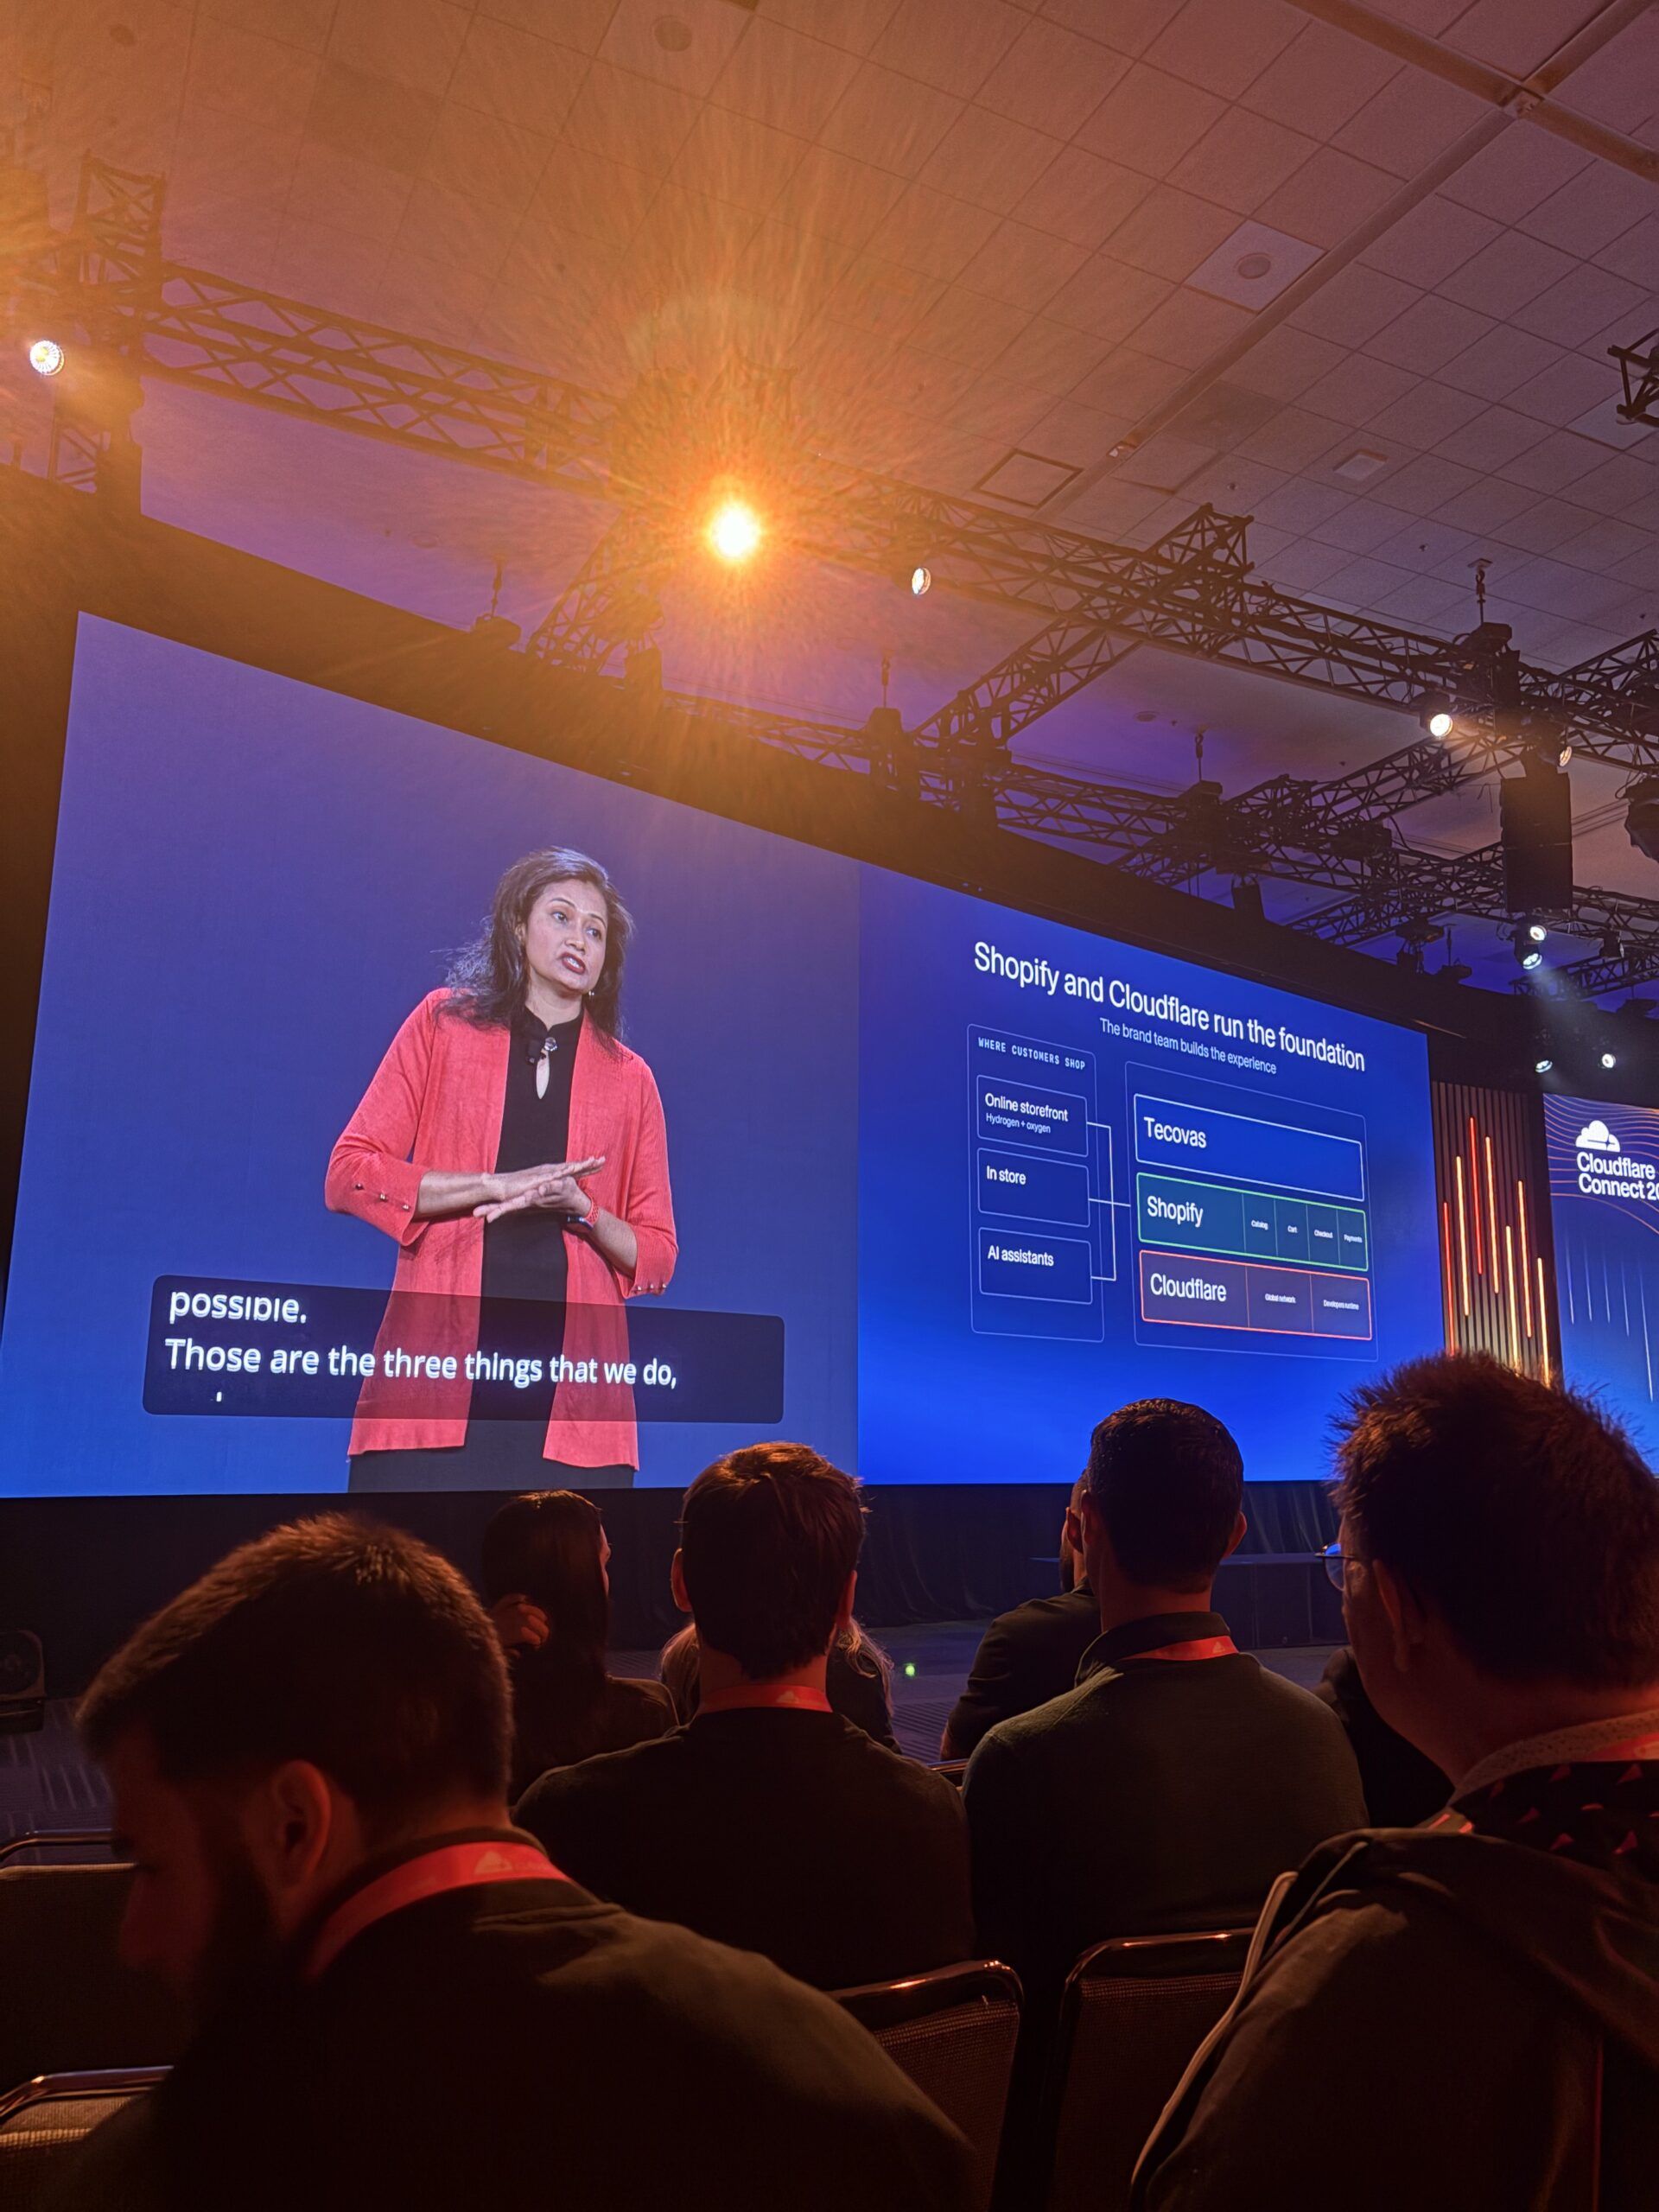
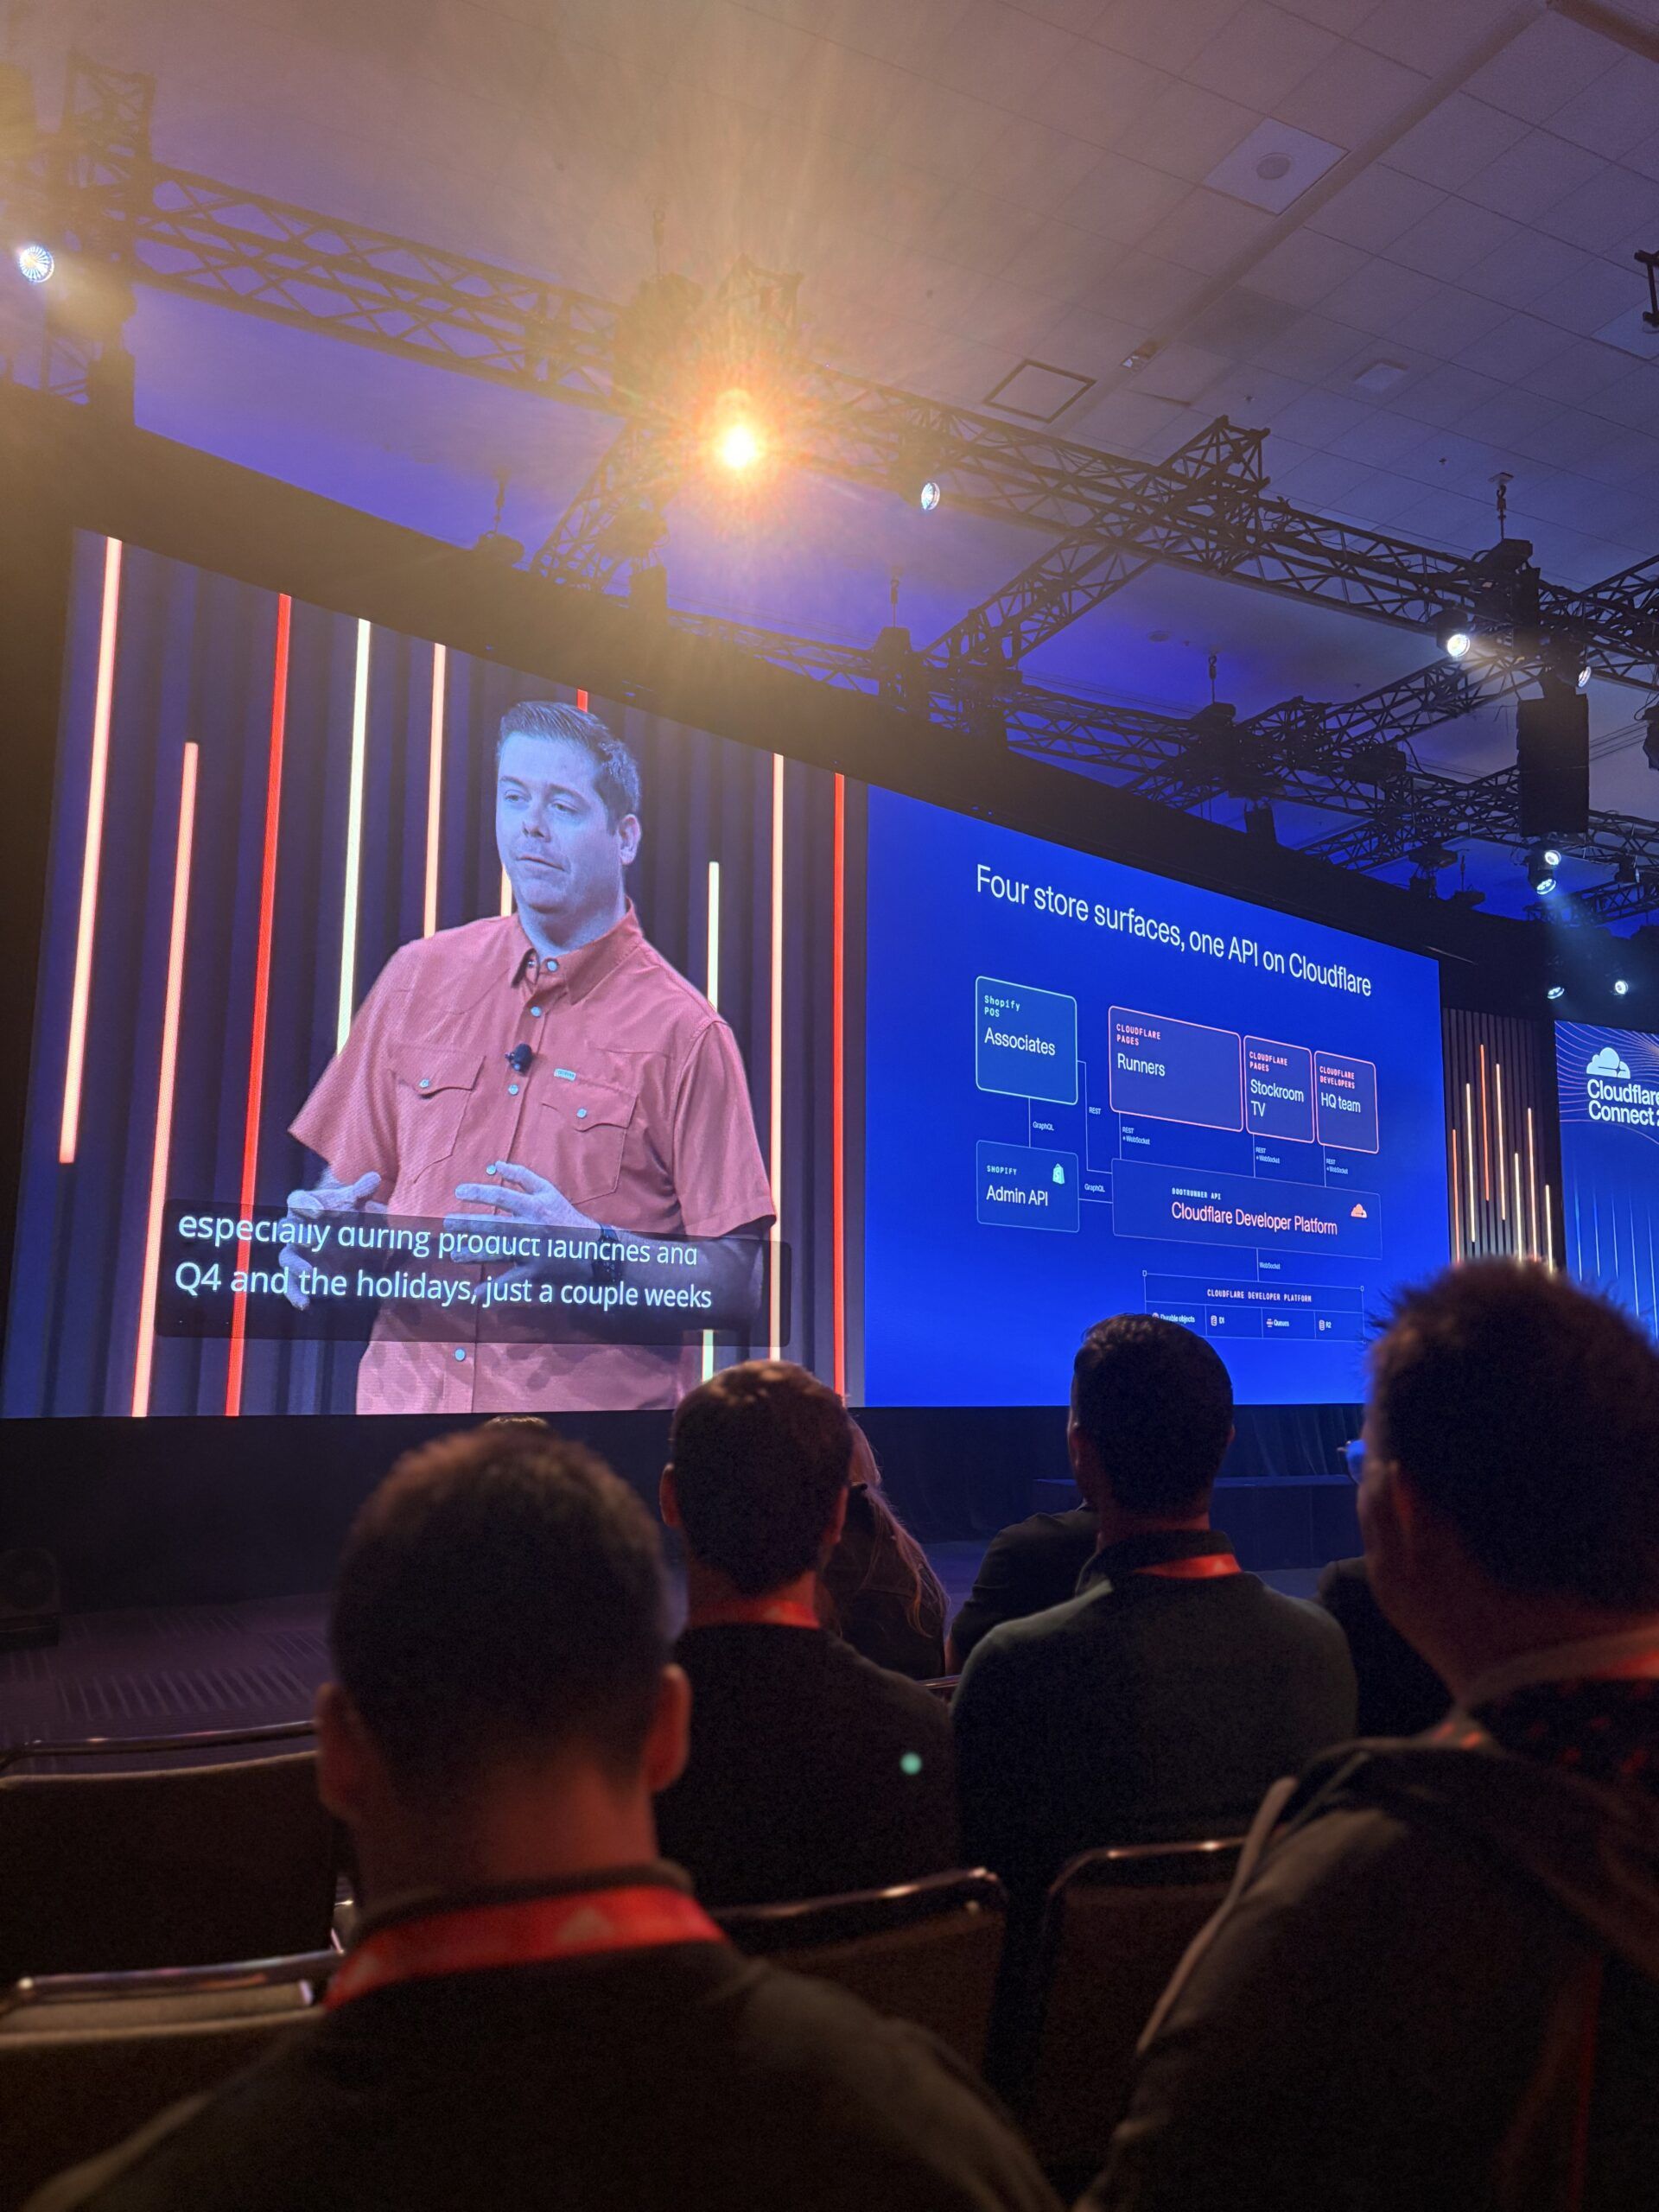
O tym, jak AI zmienia handel internetowy, rozmawiali przedstawiciele Shopify i jednego z jego sprzedawców. Sprzedawca opowiadał, że dzięki AI jego zespół buduje narzędzia, na które rok wcześniej nie byłoby go stać, m.in. własną platformę analityczną i centrum zarządzania łańcuchem dostaw stworzone przez samych pracowników tego działu. Shopify przedstawiło Universal Commerce Protocol, otwarty standard opracowany wspólnie z Google. Pozwala on agentom AI robić zakupy bezpośrednio u sprzedawców, z wykorzystaniem ich kasy i zasad. Jest domyślnie włączony dla każdego sklepu na Shopify.
Kolejny prelegent z Cloudflare mówił o skali zjawiska. Ruch generowany przez ludzi wzrósł od początku 2025 r. o ponad połowę, a ruch automatyczny w tym czasie się podwoił. Dla większości firm oznacza to, że ruch na stronie rośnie szybciej niż przychody. Mniej niż jedno na dziesięć automatycznych zapytań pochodzi od robota, który się przedstawia. Cloudflare zapowiedział narzędzia pozwalające rozpoznać agenta, sprawdzić, w czyim imieniu działa, oraz zablokować konkretną osobę nadużywającą agenta bez blokowania wszystkich innych. Zapowiedział też narzędzie pokazujące, jak asystenci AI opisują daną markę na tle konkurencji. Według danych ze sceny przez sieć Cloudflare przechodzi ponad 20% ruchu w internecie, a korzysta z niej blisko 80% czołowych firm AI.
Mastercard: agent, który płaci za maszyny
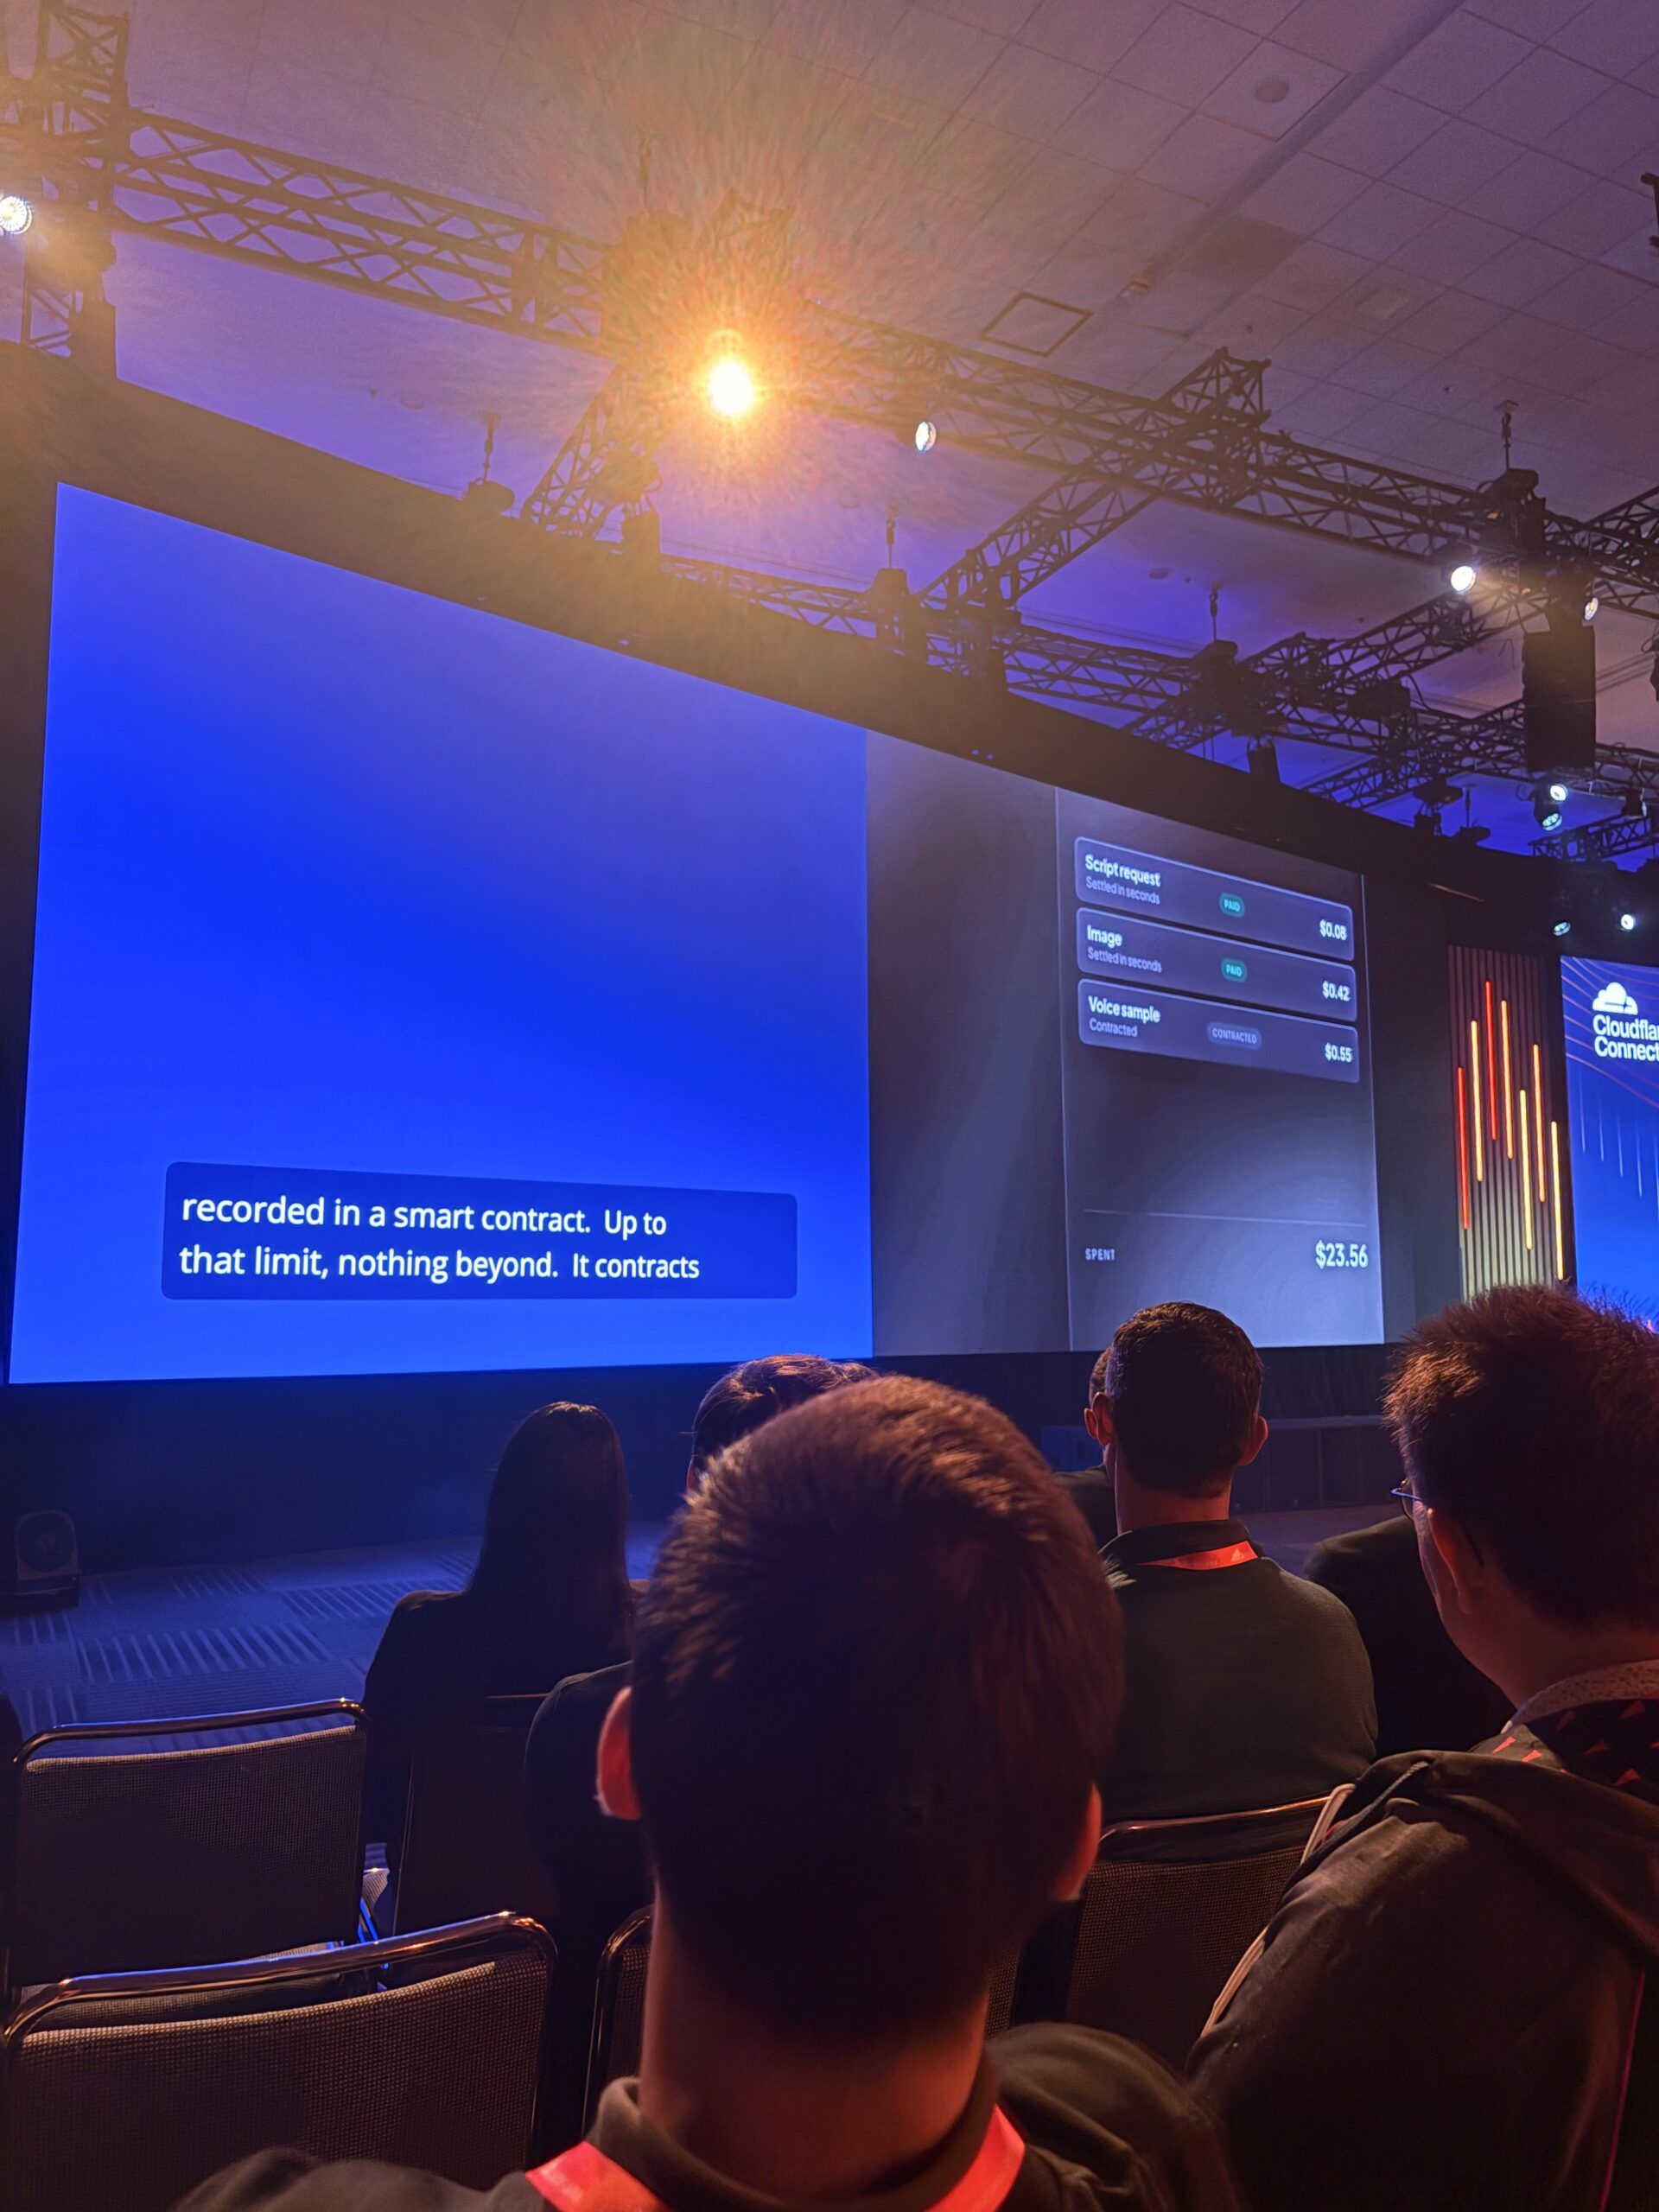
Jorn Lambert, dyrektor ds. produktu w Mastercard, mówił o „kambryjskiej eksplozji innowacji”, w której maszyny coraz częściej kupują usługi od innych maszyn. Pokazał przykład: firma wprowadzająca nowy batonik zleca agentowi przygotowanie kampanii z budżetem 400 dolarów. Zatwierdzony budżet staje się zweryfikowanym limitem wydatków, którego agent nie może przekroczyć. Agent sam zamawia u certyfikowanych dostawców scenariusz za 8 centów, grafikę za 42 centy i nagranie głosu za 55 centów. Każdy dostawca otrzymuje zapłatę w preferowanej przez siebie formie. Lambert podkreślał, że takie płatności muszą być zabezpieczone, interoperacyjne i dostępne dla każdego.
Zaufanie, suwerenność danych i komputery kwantowe
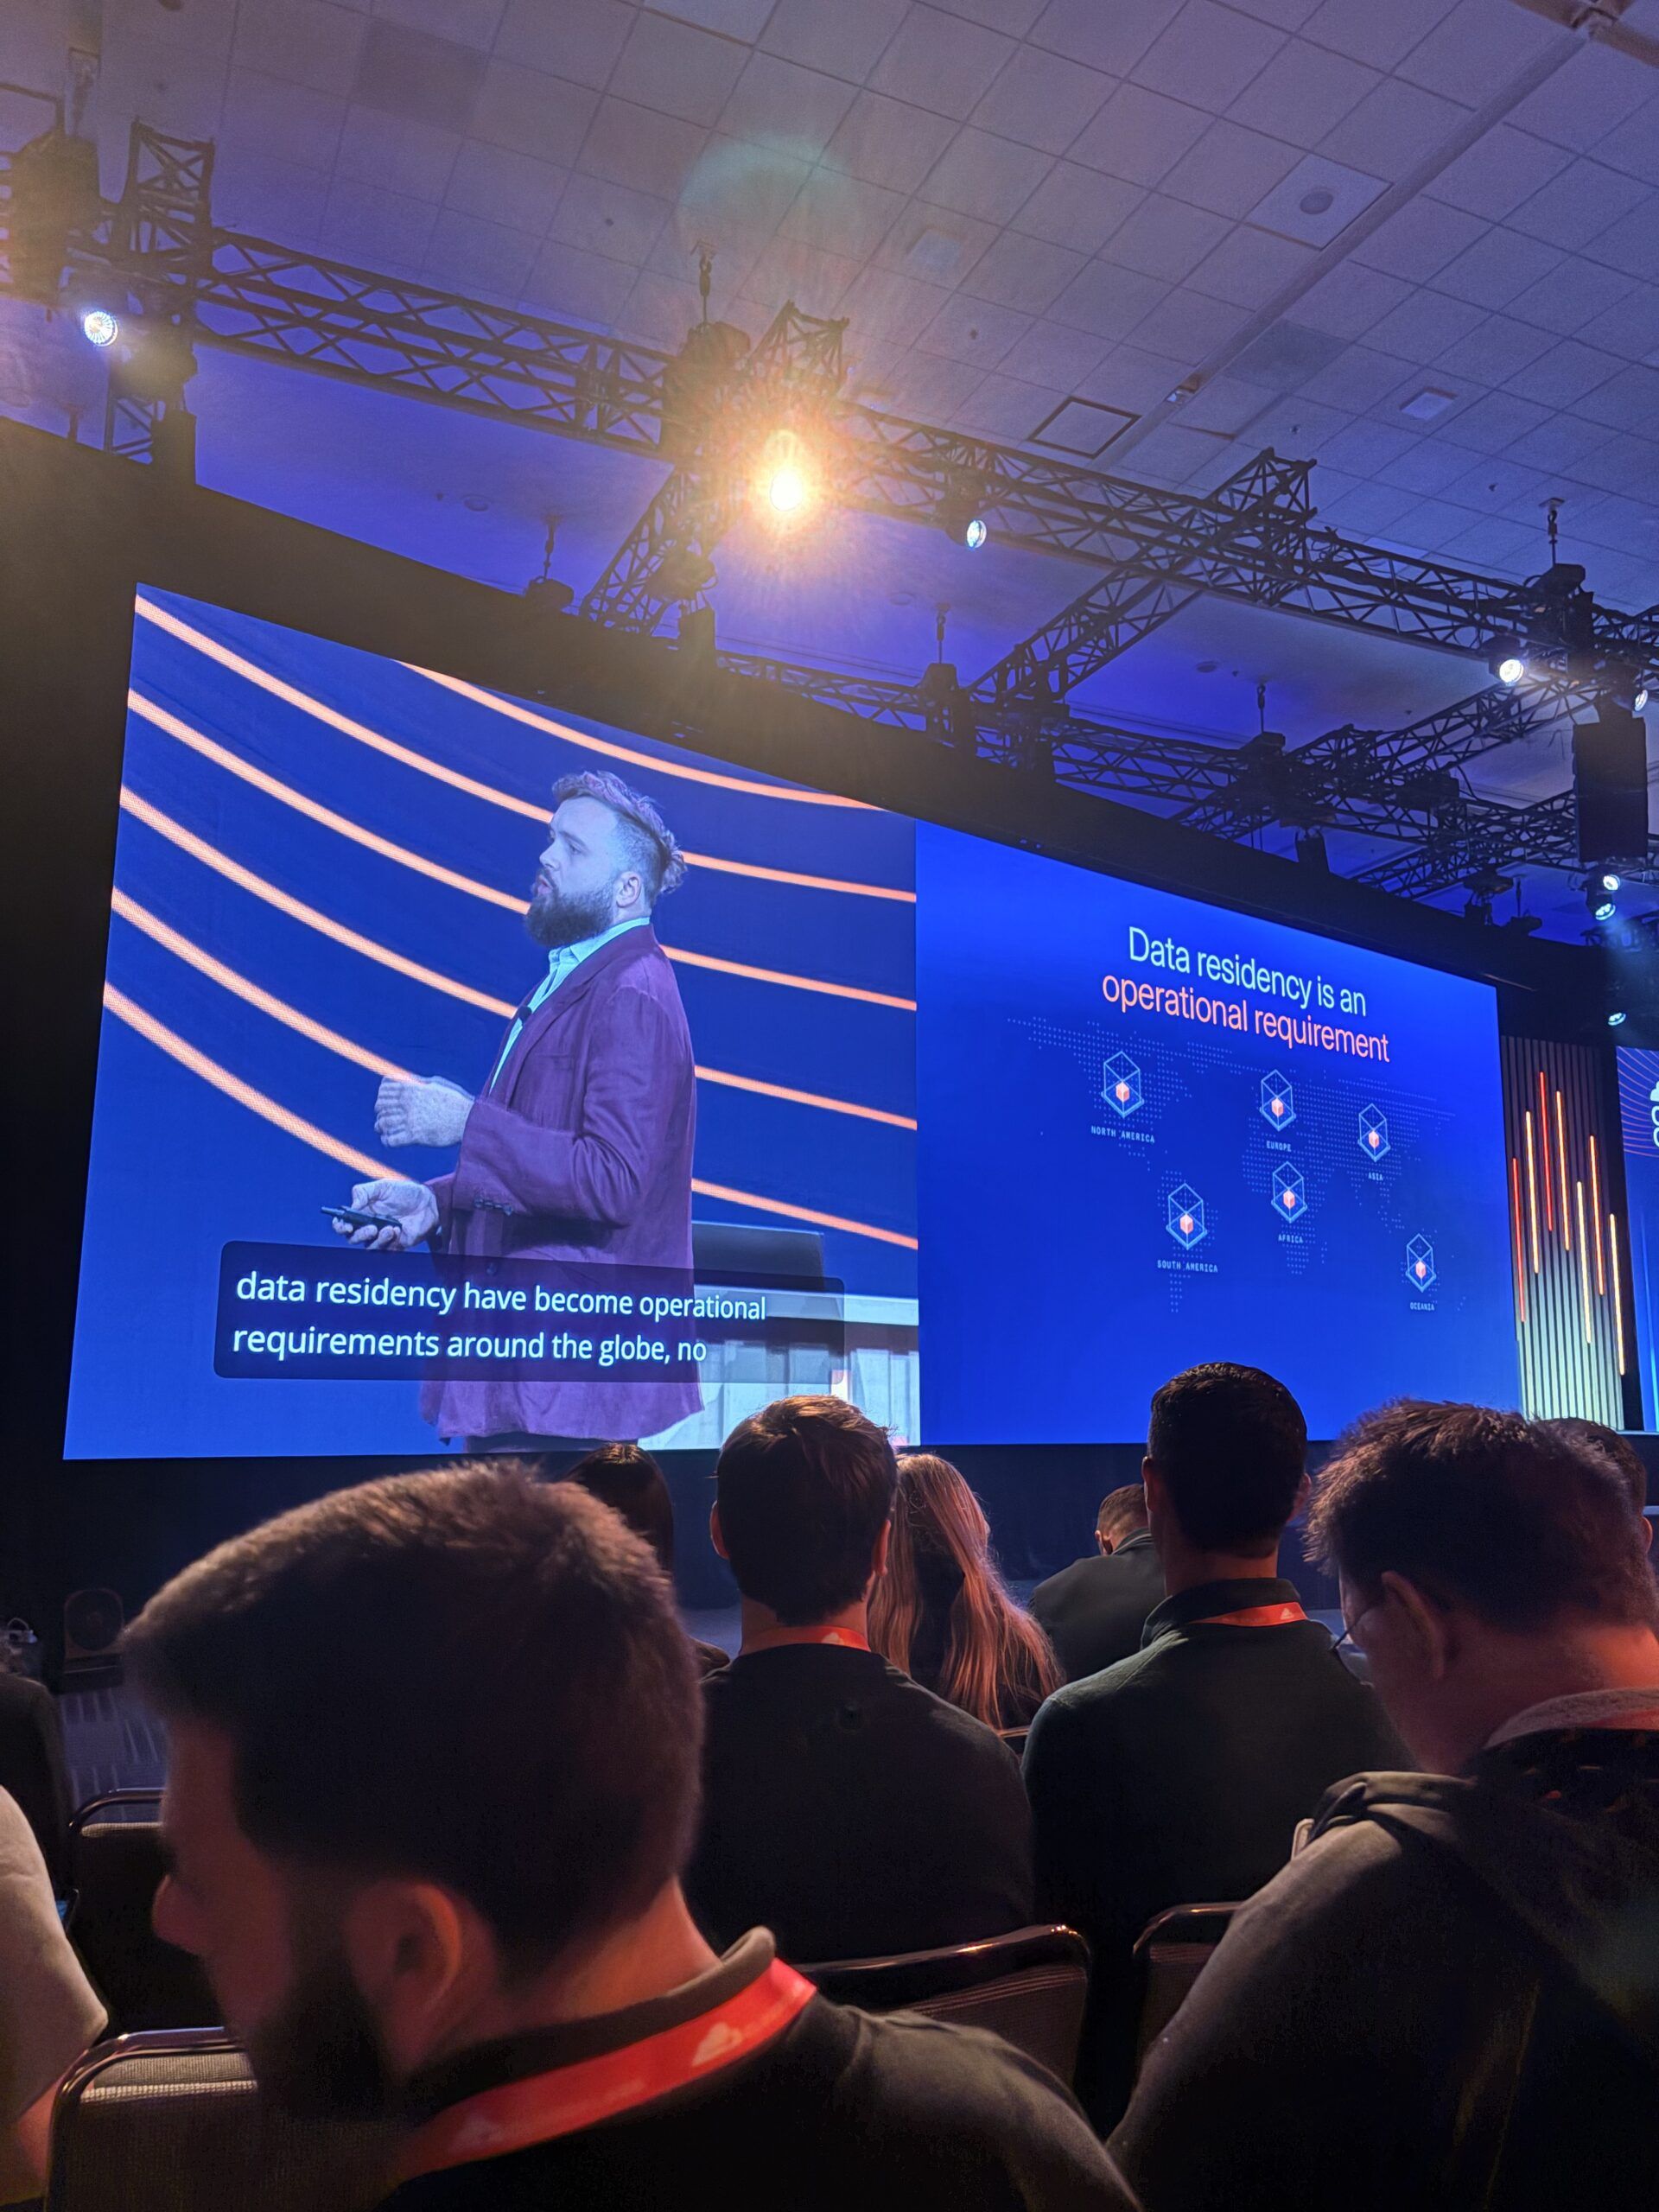
Wesley Evans z Cloudflare mówił o zaufaniu jako fundamencie bezpieczeństwa. Wymogi dotyczące tego, gdzie przetwarzane i przechowywane są dane, obowiązują dziś niemal na całym świecie. Cloudflare odpowiada na nie szyfrowaniem: zaszyfrowane dane są bezużyteczne dla każdego, kto nie ma klucza. Firma przebudowuje swoje kluczowe systemy tak, by klient mógł jednym kliknięciem wskazać, gdzie mają być przetwarzane dane i zapisywane logi.
Najbardziej elektryzujący był fragment o komputerach kwantowych. Evans przypomniał, że w przyszłości złamią one stosowane dziś metody szyfrowania, a Cloudflare przygotowuje się na to od 2017 r. Ogłosił, że 100% punktów wejścia do sieci brzegowej i CDN Cloudflare oraz do usług Cloudflare One jest już chronionych kryptografią postkwantową. Do 2029 r. firma chce objąć taką ochroną każdy swój produkt i usługę, łącznie z uwierzytelnianiem.
Deutsche Telekom (T-Mobile) i europejska suwerenność cyfrowa
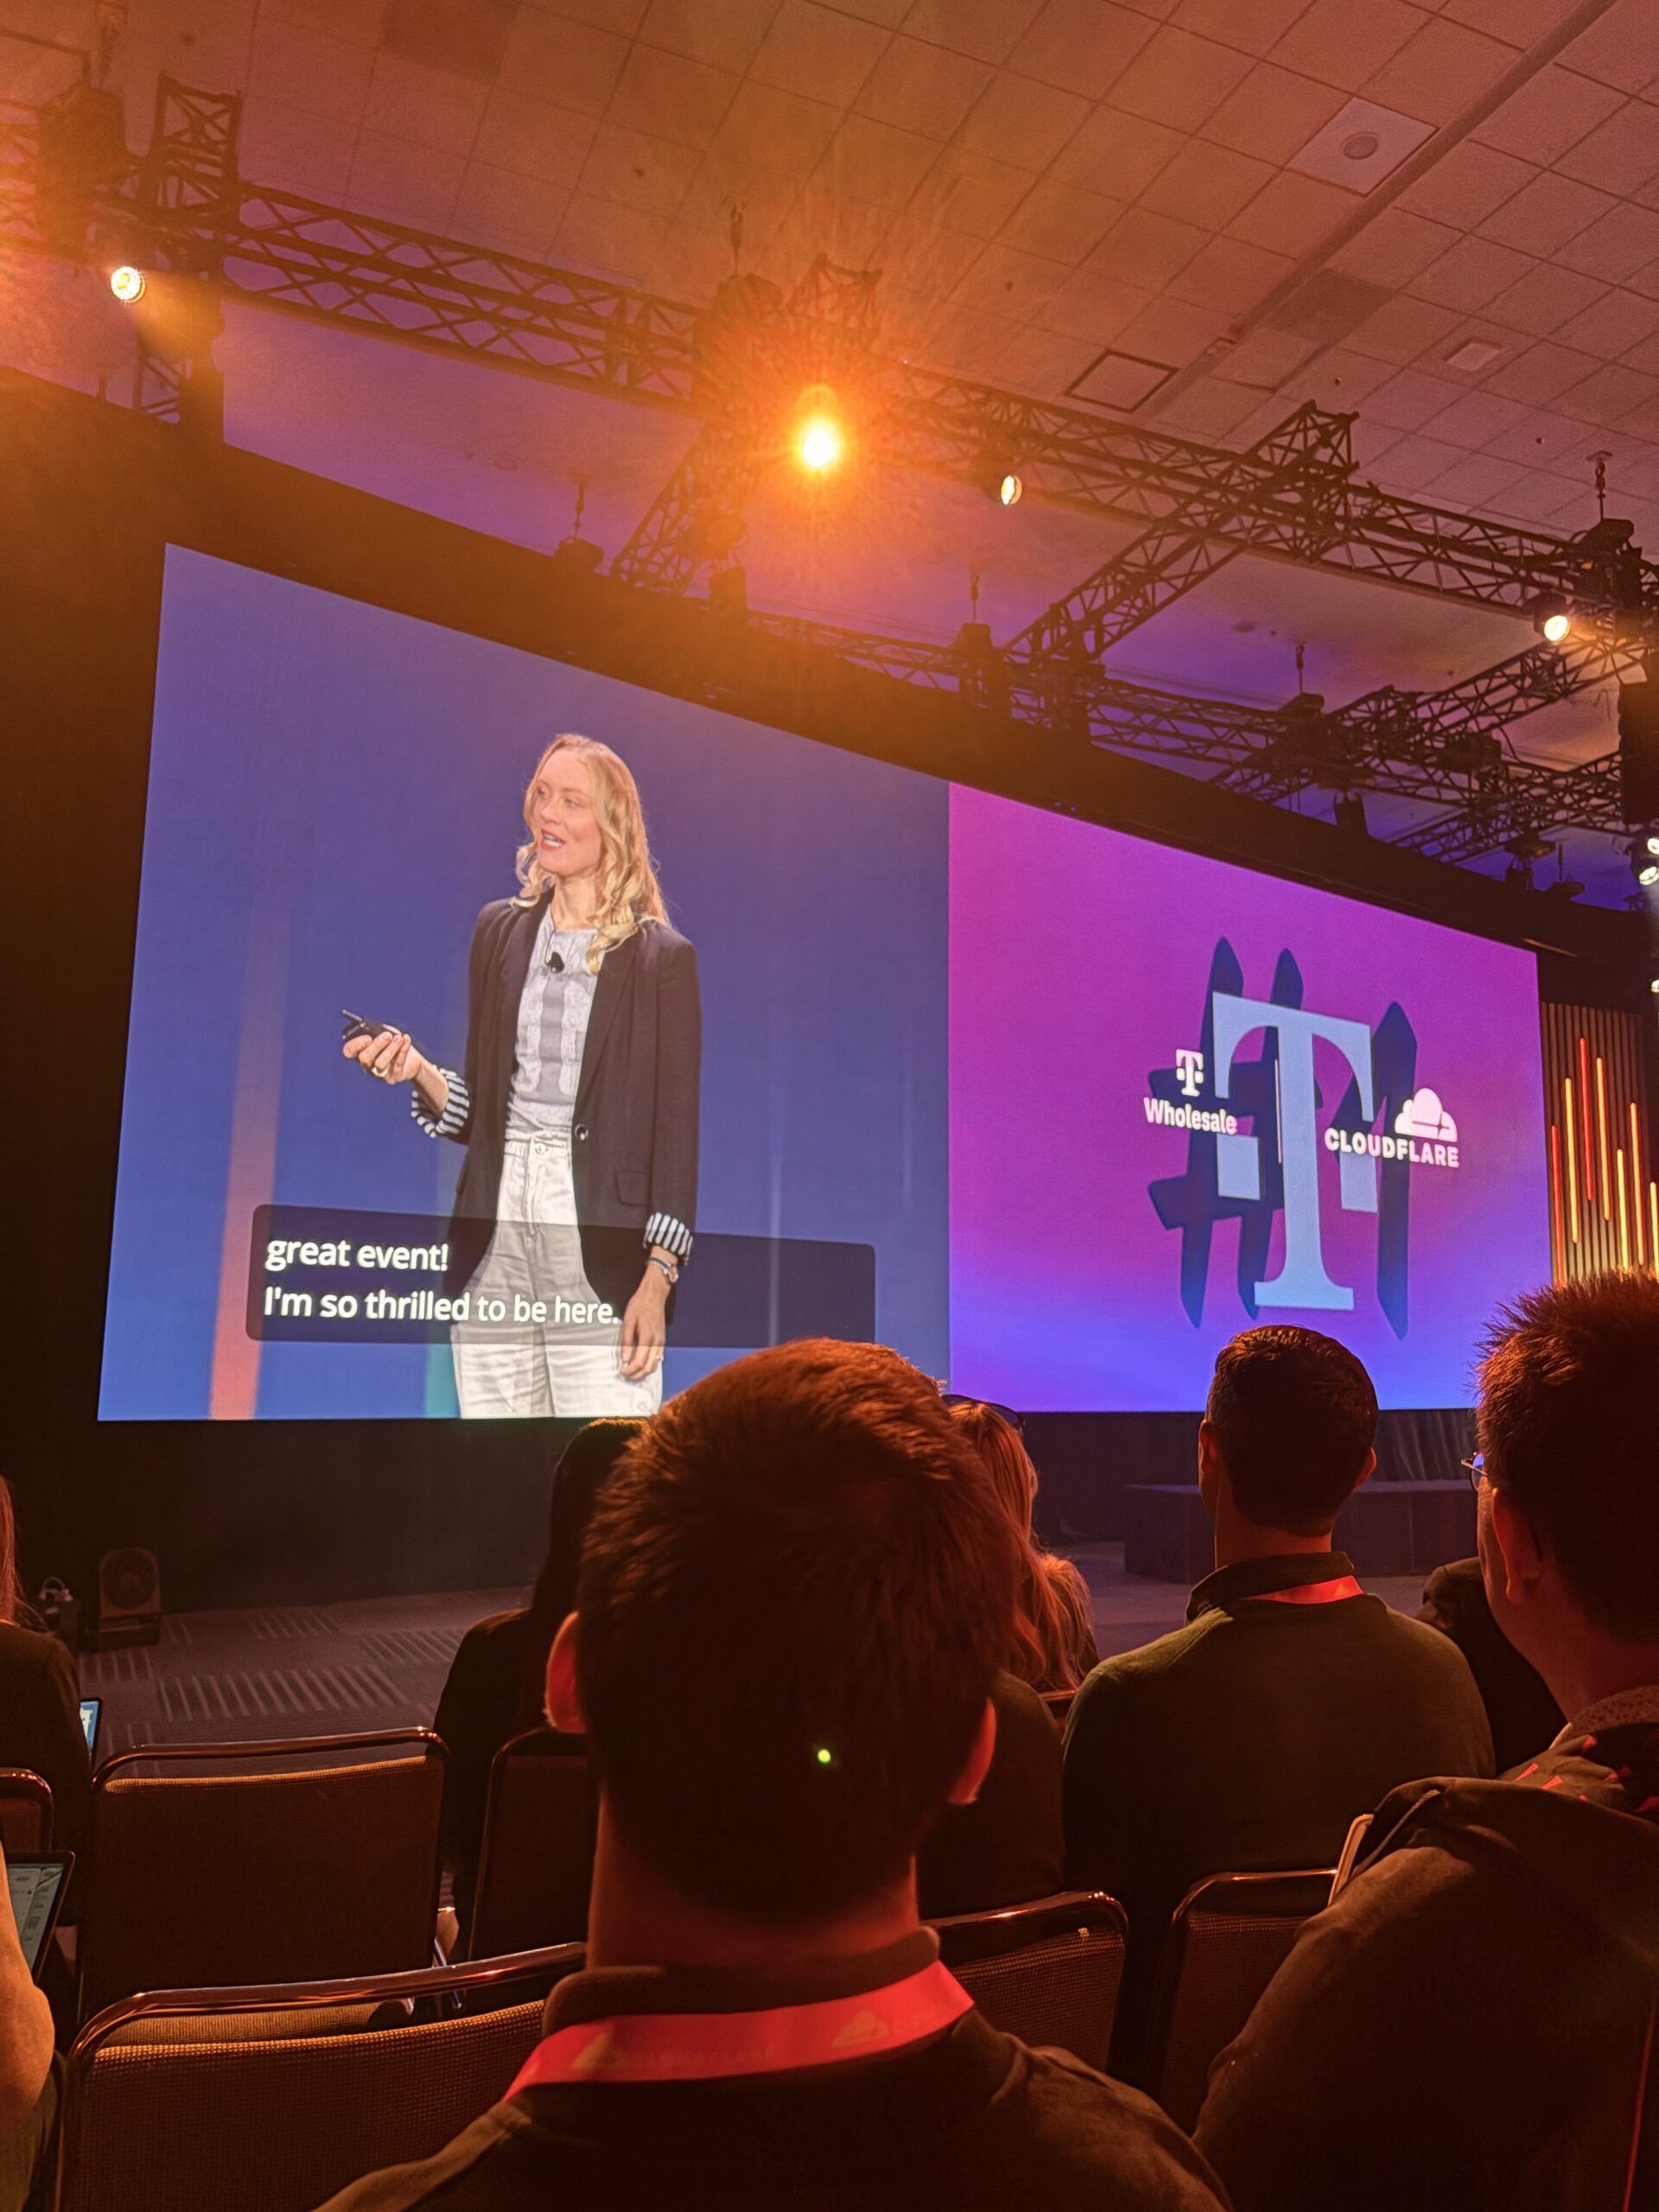
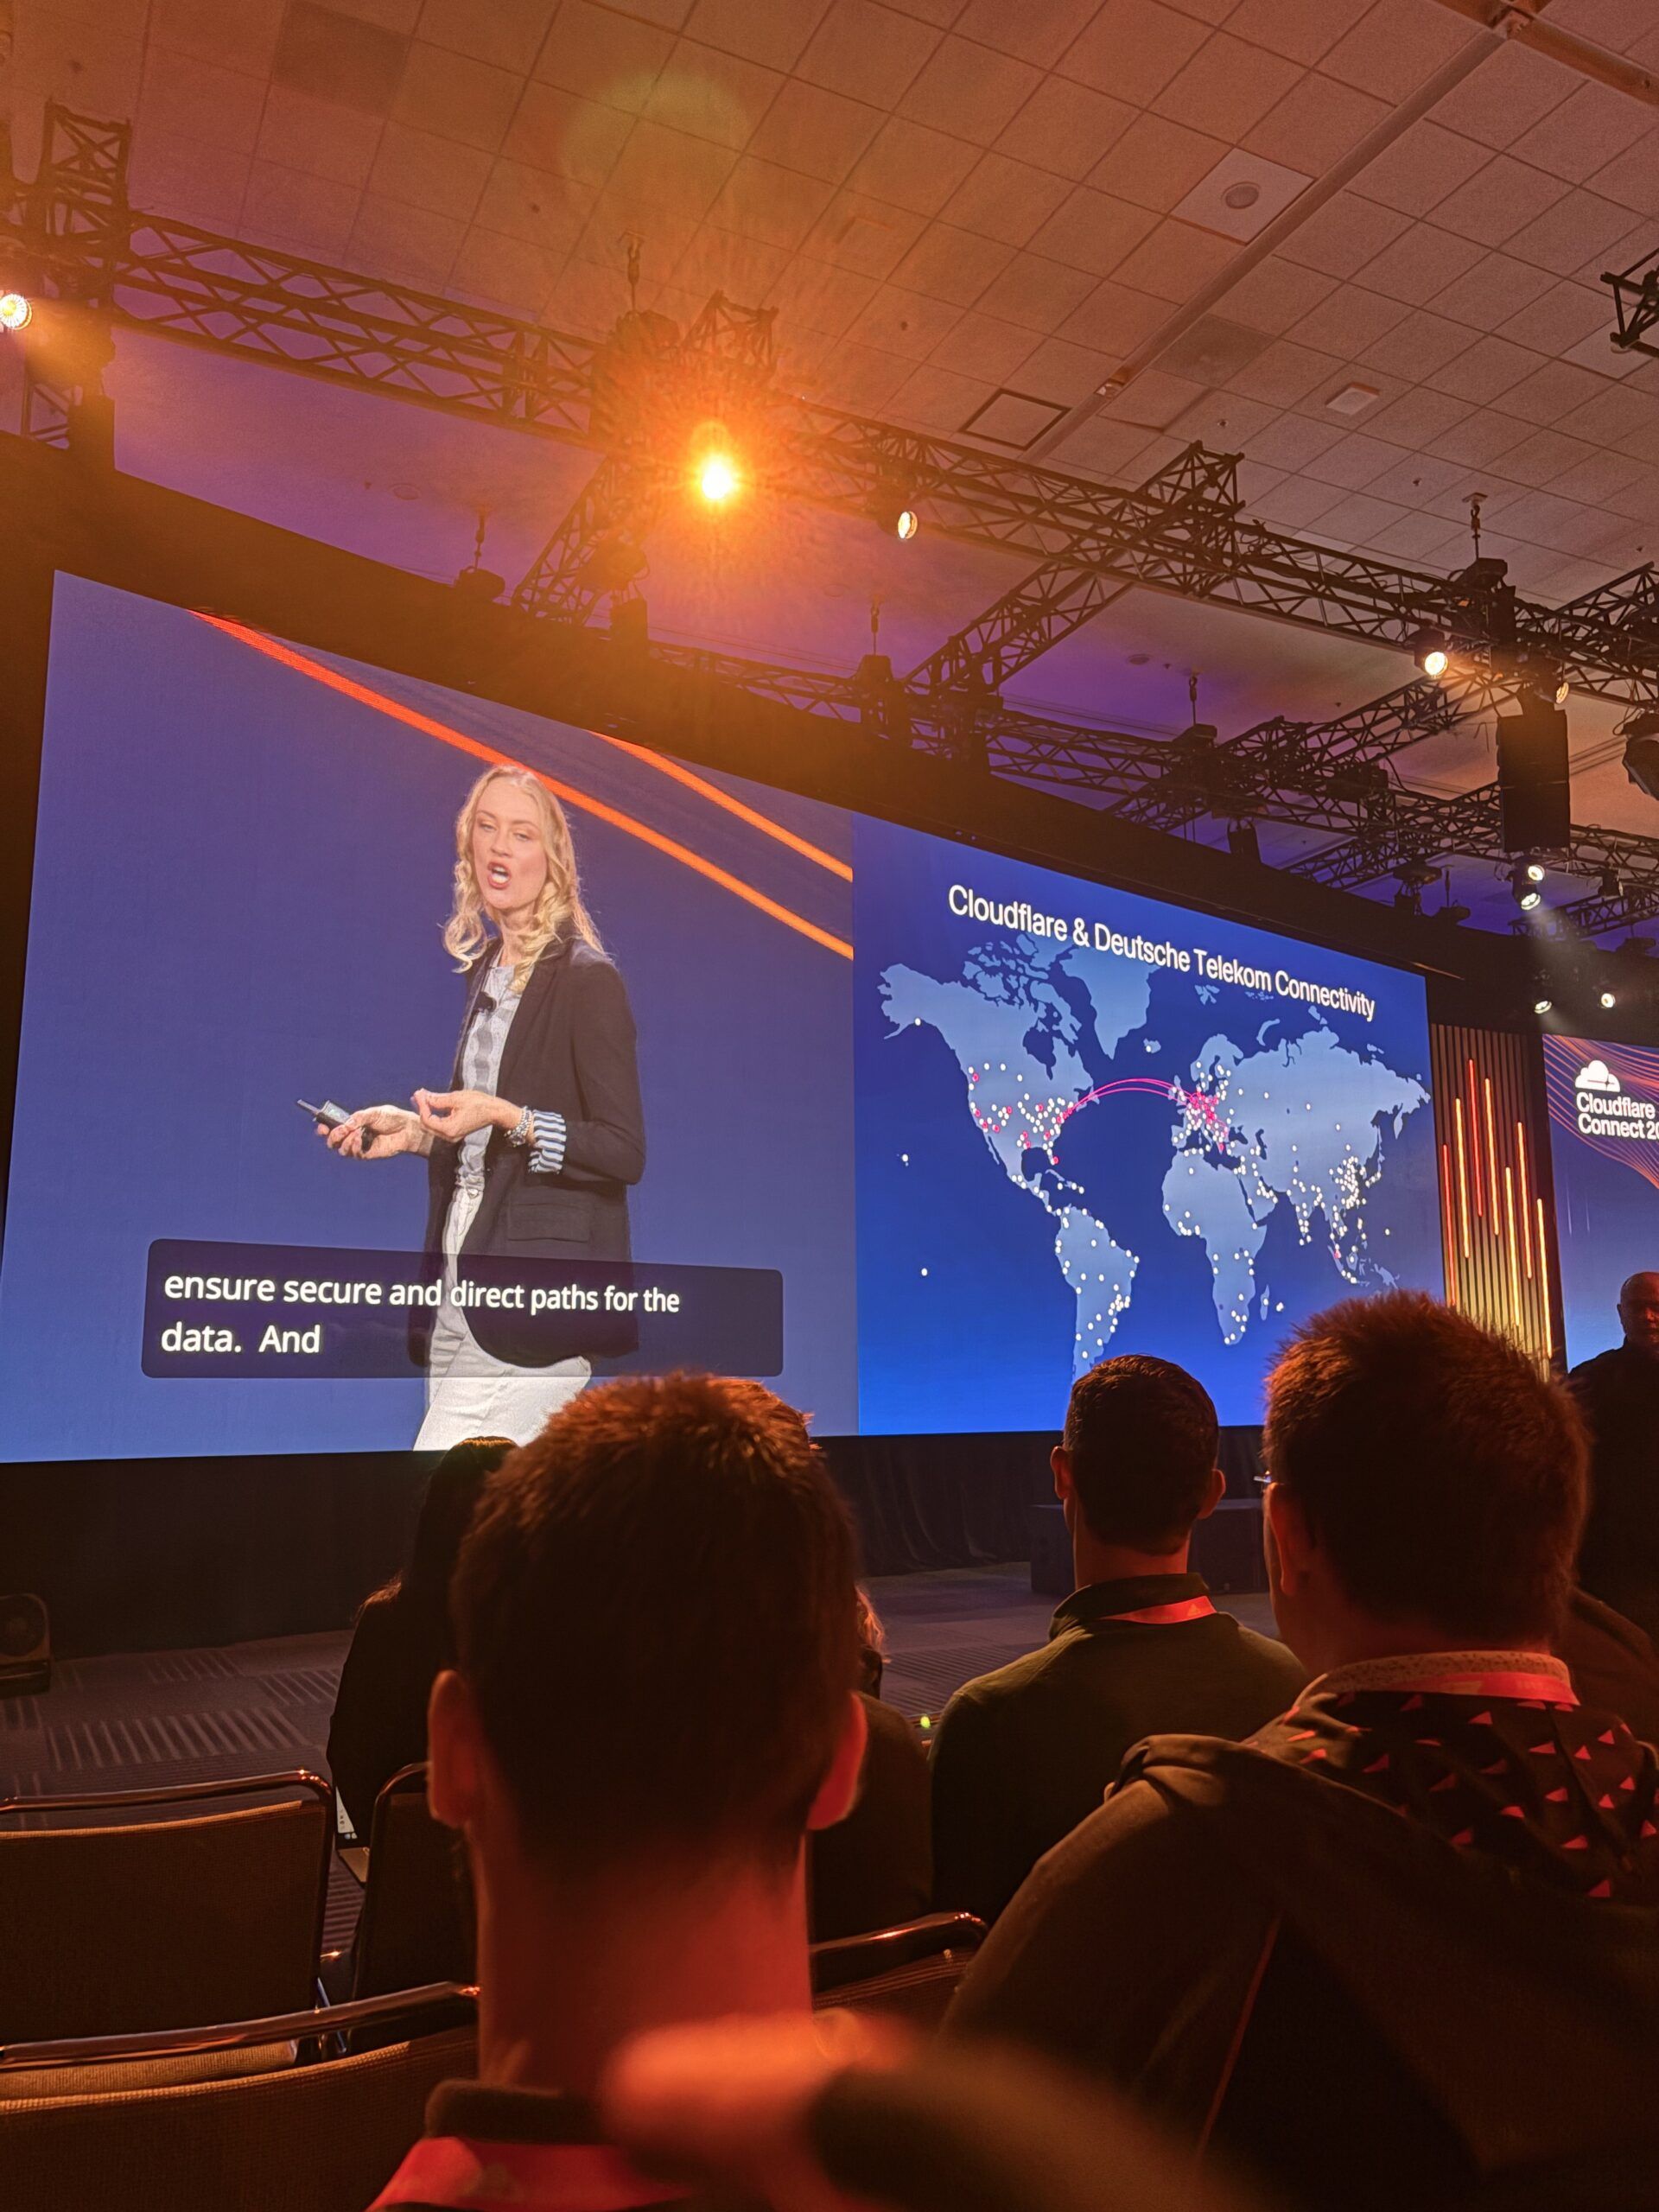
Ważny dla Europy był występ przedstawicielki Deutsche Telekom. Ogłosiła, że niemiecki operator nawiązał z Cloudflare bezpośrednie połączenie sieciowe oraz że włączy usługi bezpieczeństwa i łączności Cloudflare do swojej oferty dla firm. Obie firmy będą wspólnie pracować nad rozwiązaniami odpowiadającymi na wymagania europejskich przedsiębiorstw w zakresie bezpieczeństwa i suwerenności. Suwerenność opisała jako możliwość wyboru technologii i partnerów oraz zachowania kontroli nad tym, gdzie znajdują się dane i usługi krytyczne.
Na zakończenie pokazała zdjęcie instalacji artystycznej z siedziby firmy w Bonn: słonia balansującego na trąbie. Ma on przypominać pracownikom o odwadze, by każdego dnia robić rzeczy, które wydają się niemożliwe.
Grant Bourzikas i Oracle: obrona w epoce AI
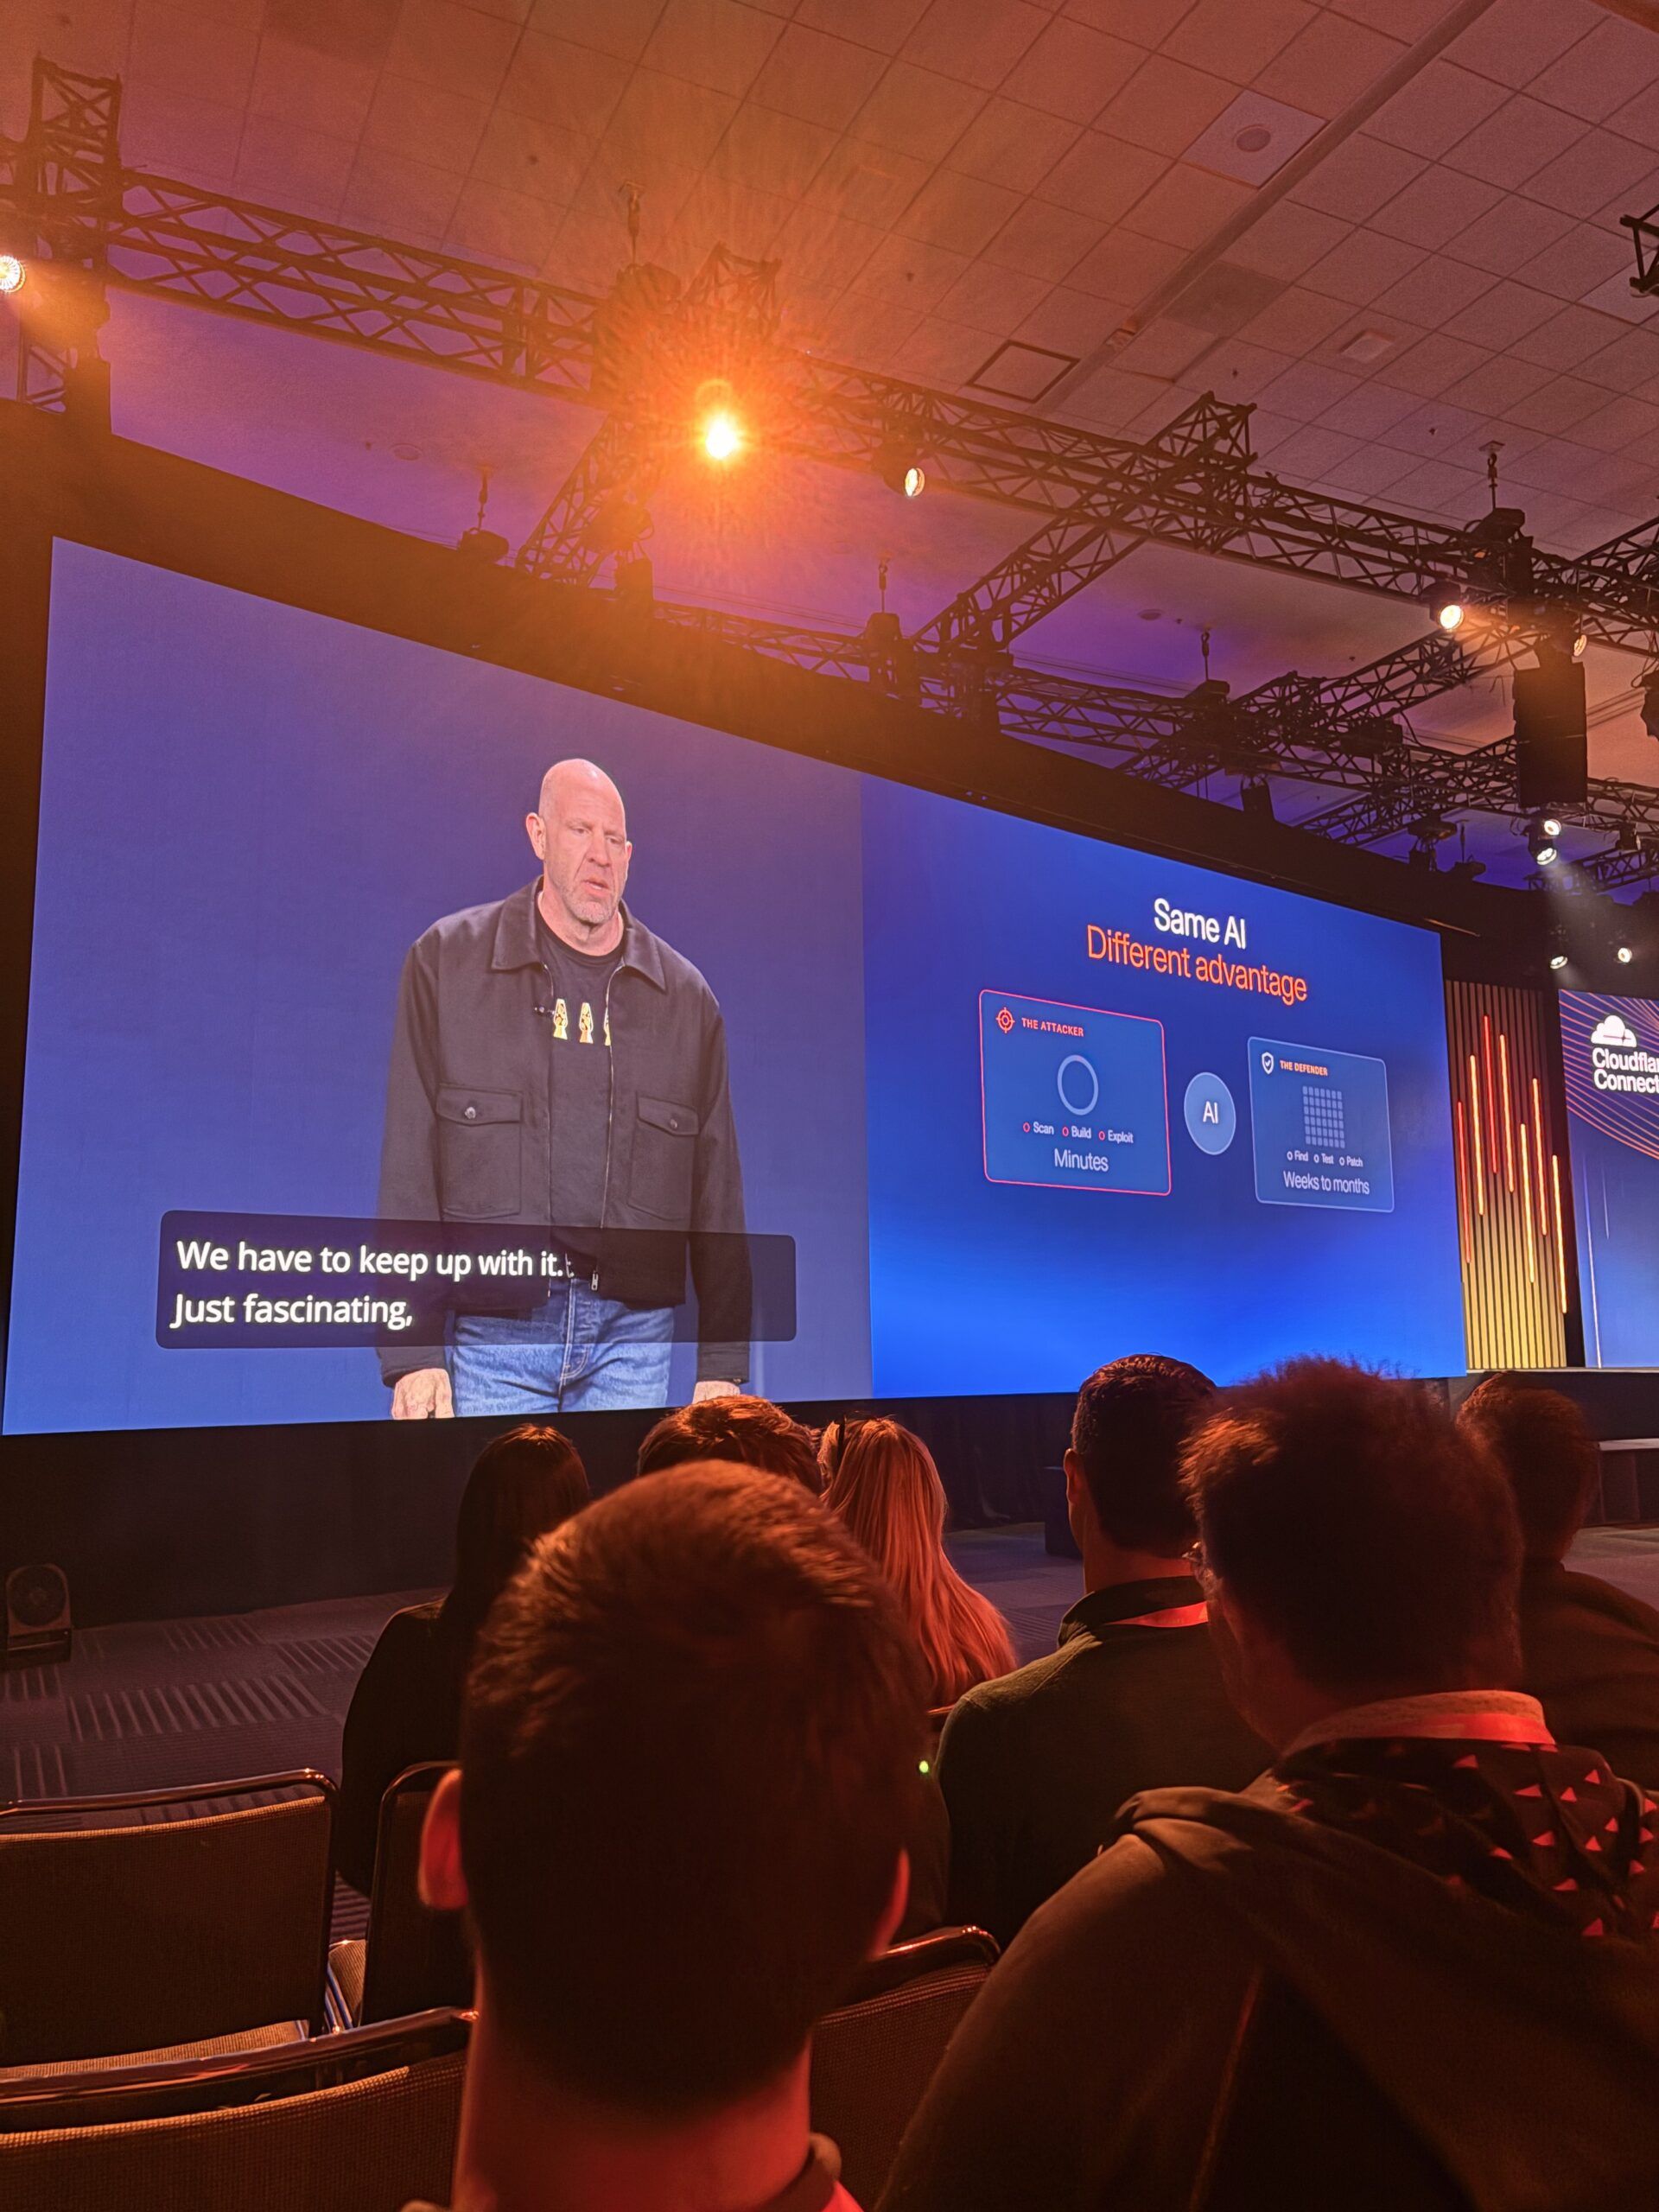
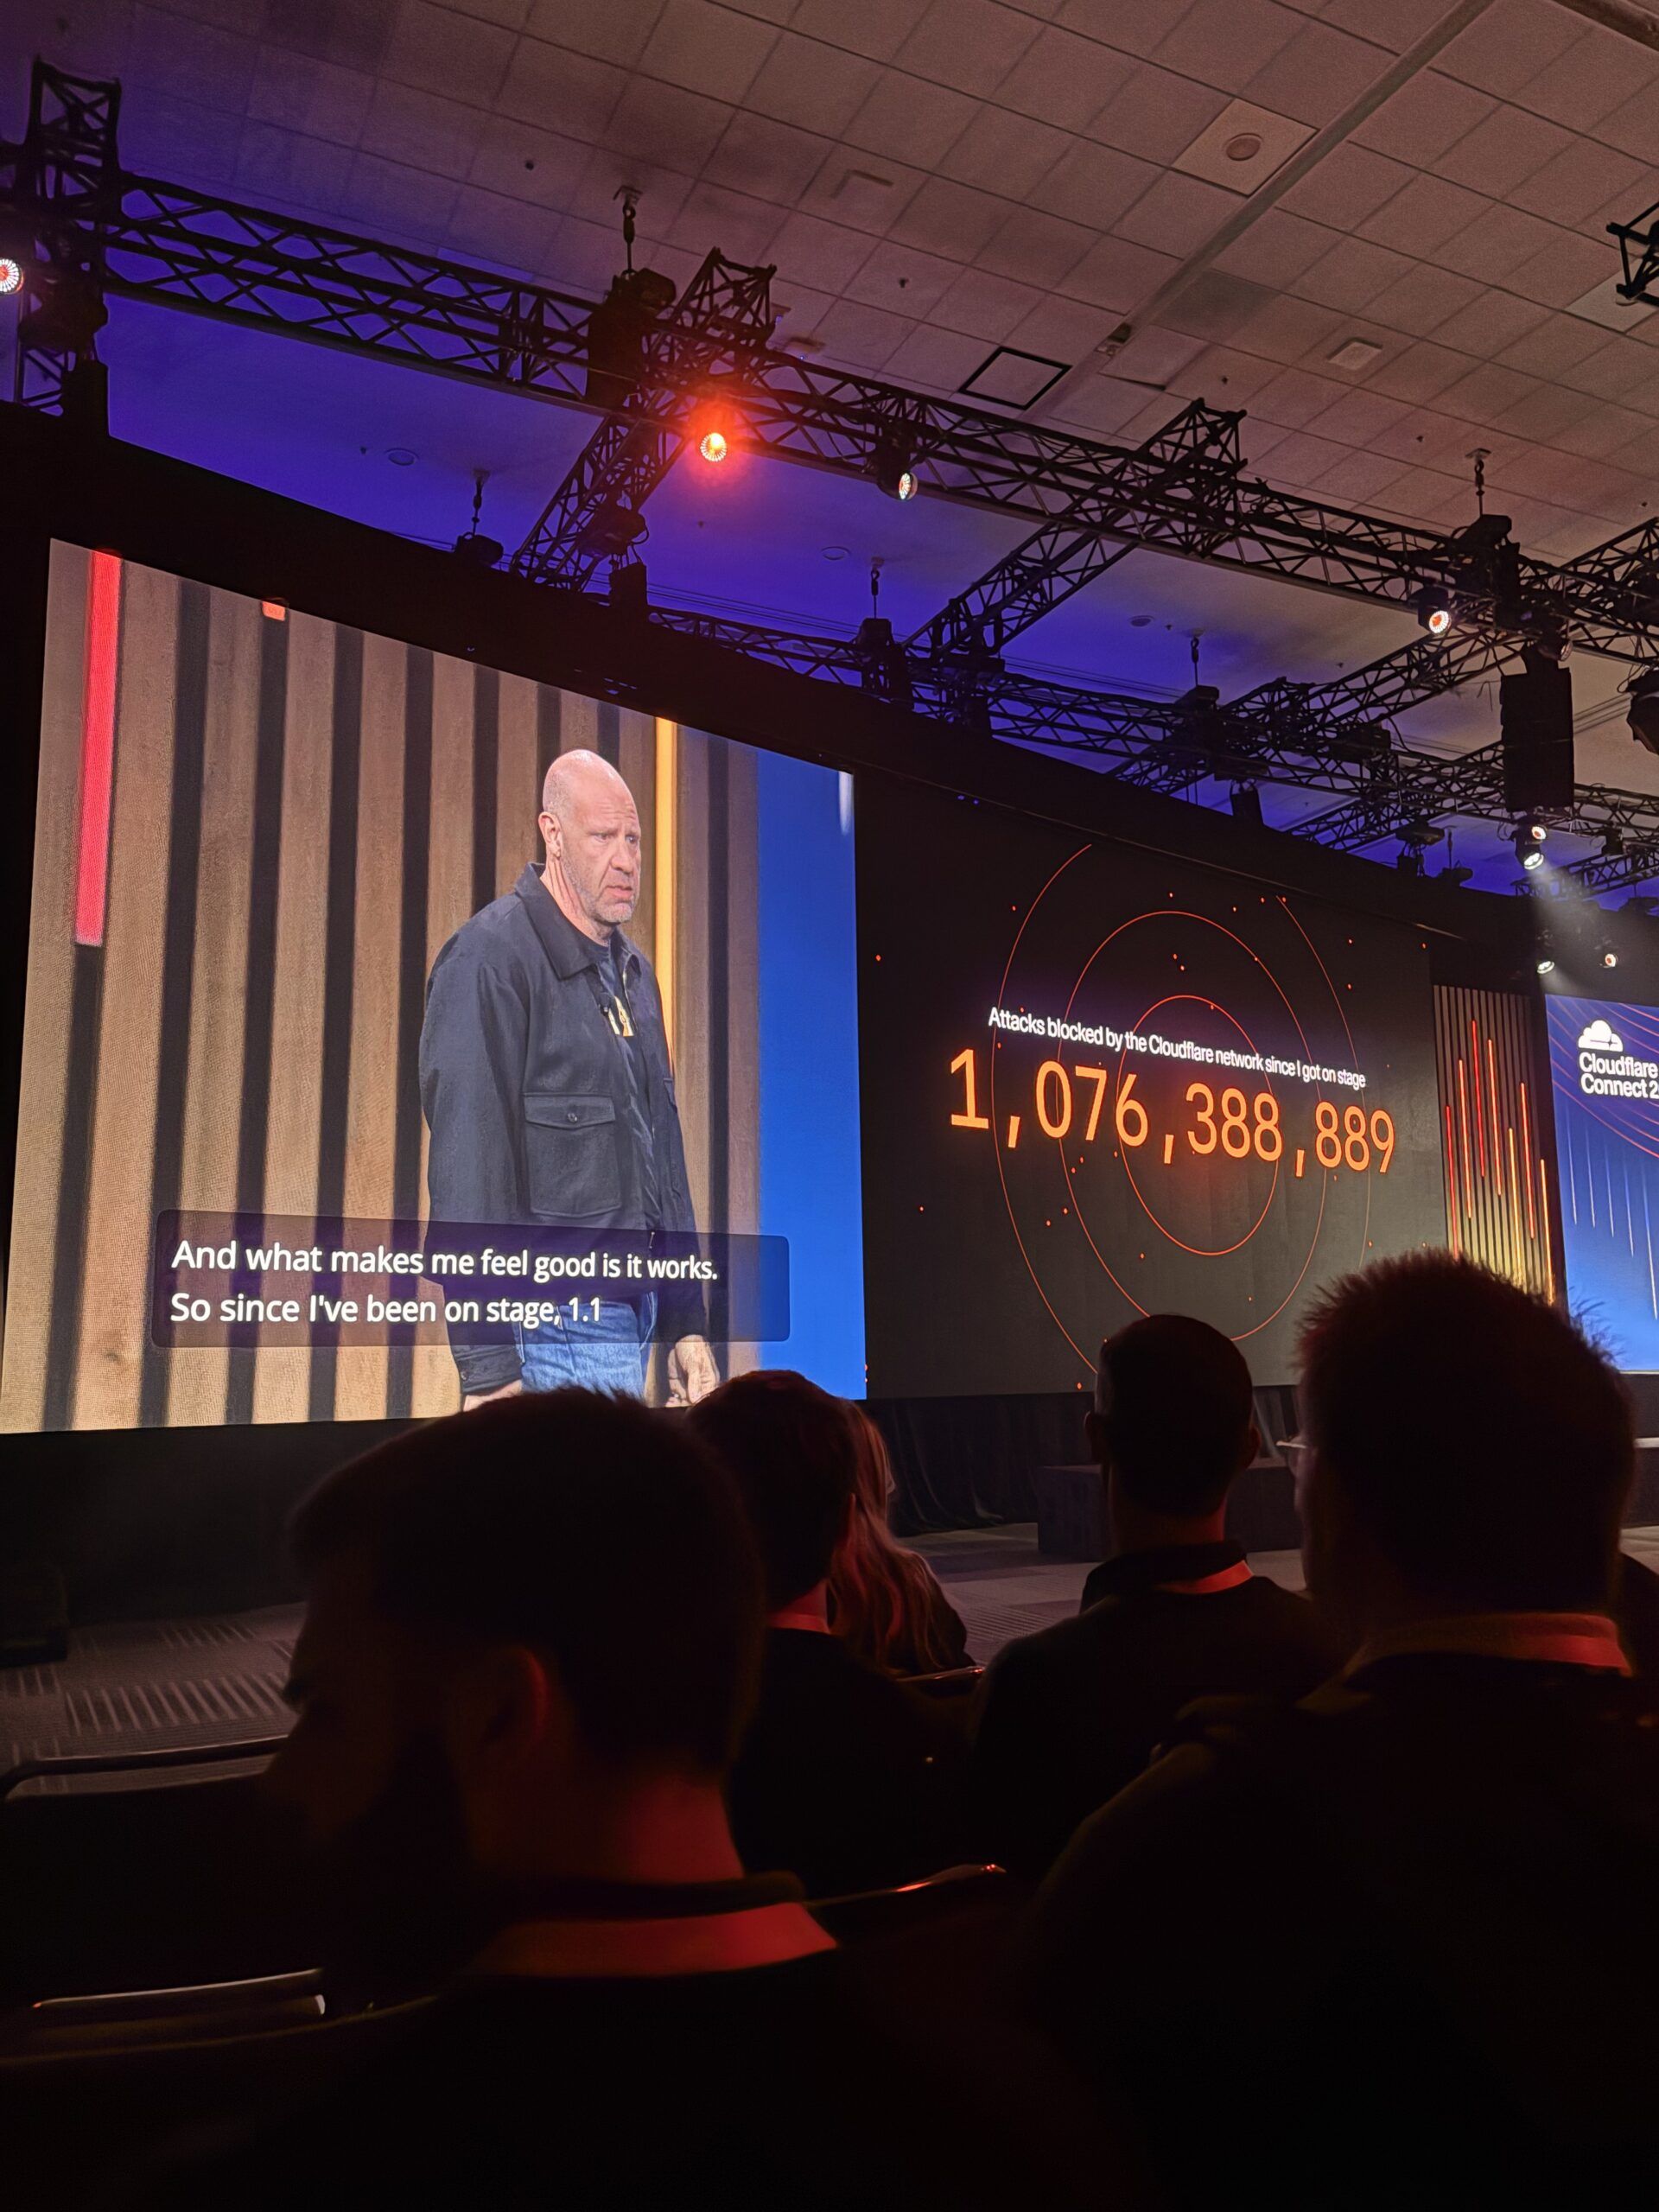
Grant Bourzikas, dyrektor ds. bezpieczeństwa informacji Cloudflare, zwrócił uwagę, że atakujący mają dziś dostęp do tych samych narzędzi AI co obrońcy. Zespół bezpieczeństwa Cloudflare wykorzystuje AI m.in. do ustalania, które podatności są rzeczywiście wykorzystywane przez przestępców, i do priorytetyzowania napraw. Doszedł do wniosku, że takiej możliwości nie można zatrzymać dla siebie, i udostępnił ją klientom w produkcie Security Insights. Mówił też o skali działania sieci, która automatycznie, bez udziału człowieka, blokuje dziesiątki miliardów ataków.
Raj Subramaniyan, odpowiedzialny za infrastrukturę sieciową Oracle Cloud, wyjaśnił, dlaczego jeden z największych dostawców chmury współpracuje z Cloudflare. Zagrożenia rosną wraz z infrastrukturą, więc obrona nie może opierać się na jednej warstwie. Złośliwy ruch trzeba zatrzymywać jak najdalej od własnych serwerów, zanim w ogóle do nich dotrze.
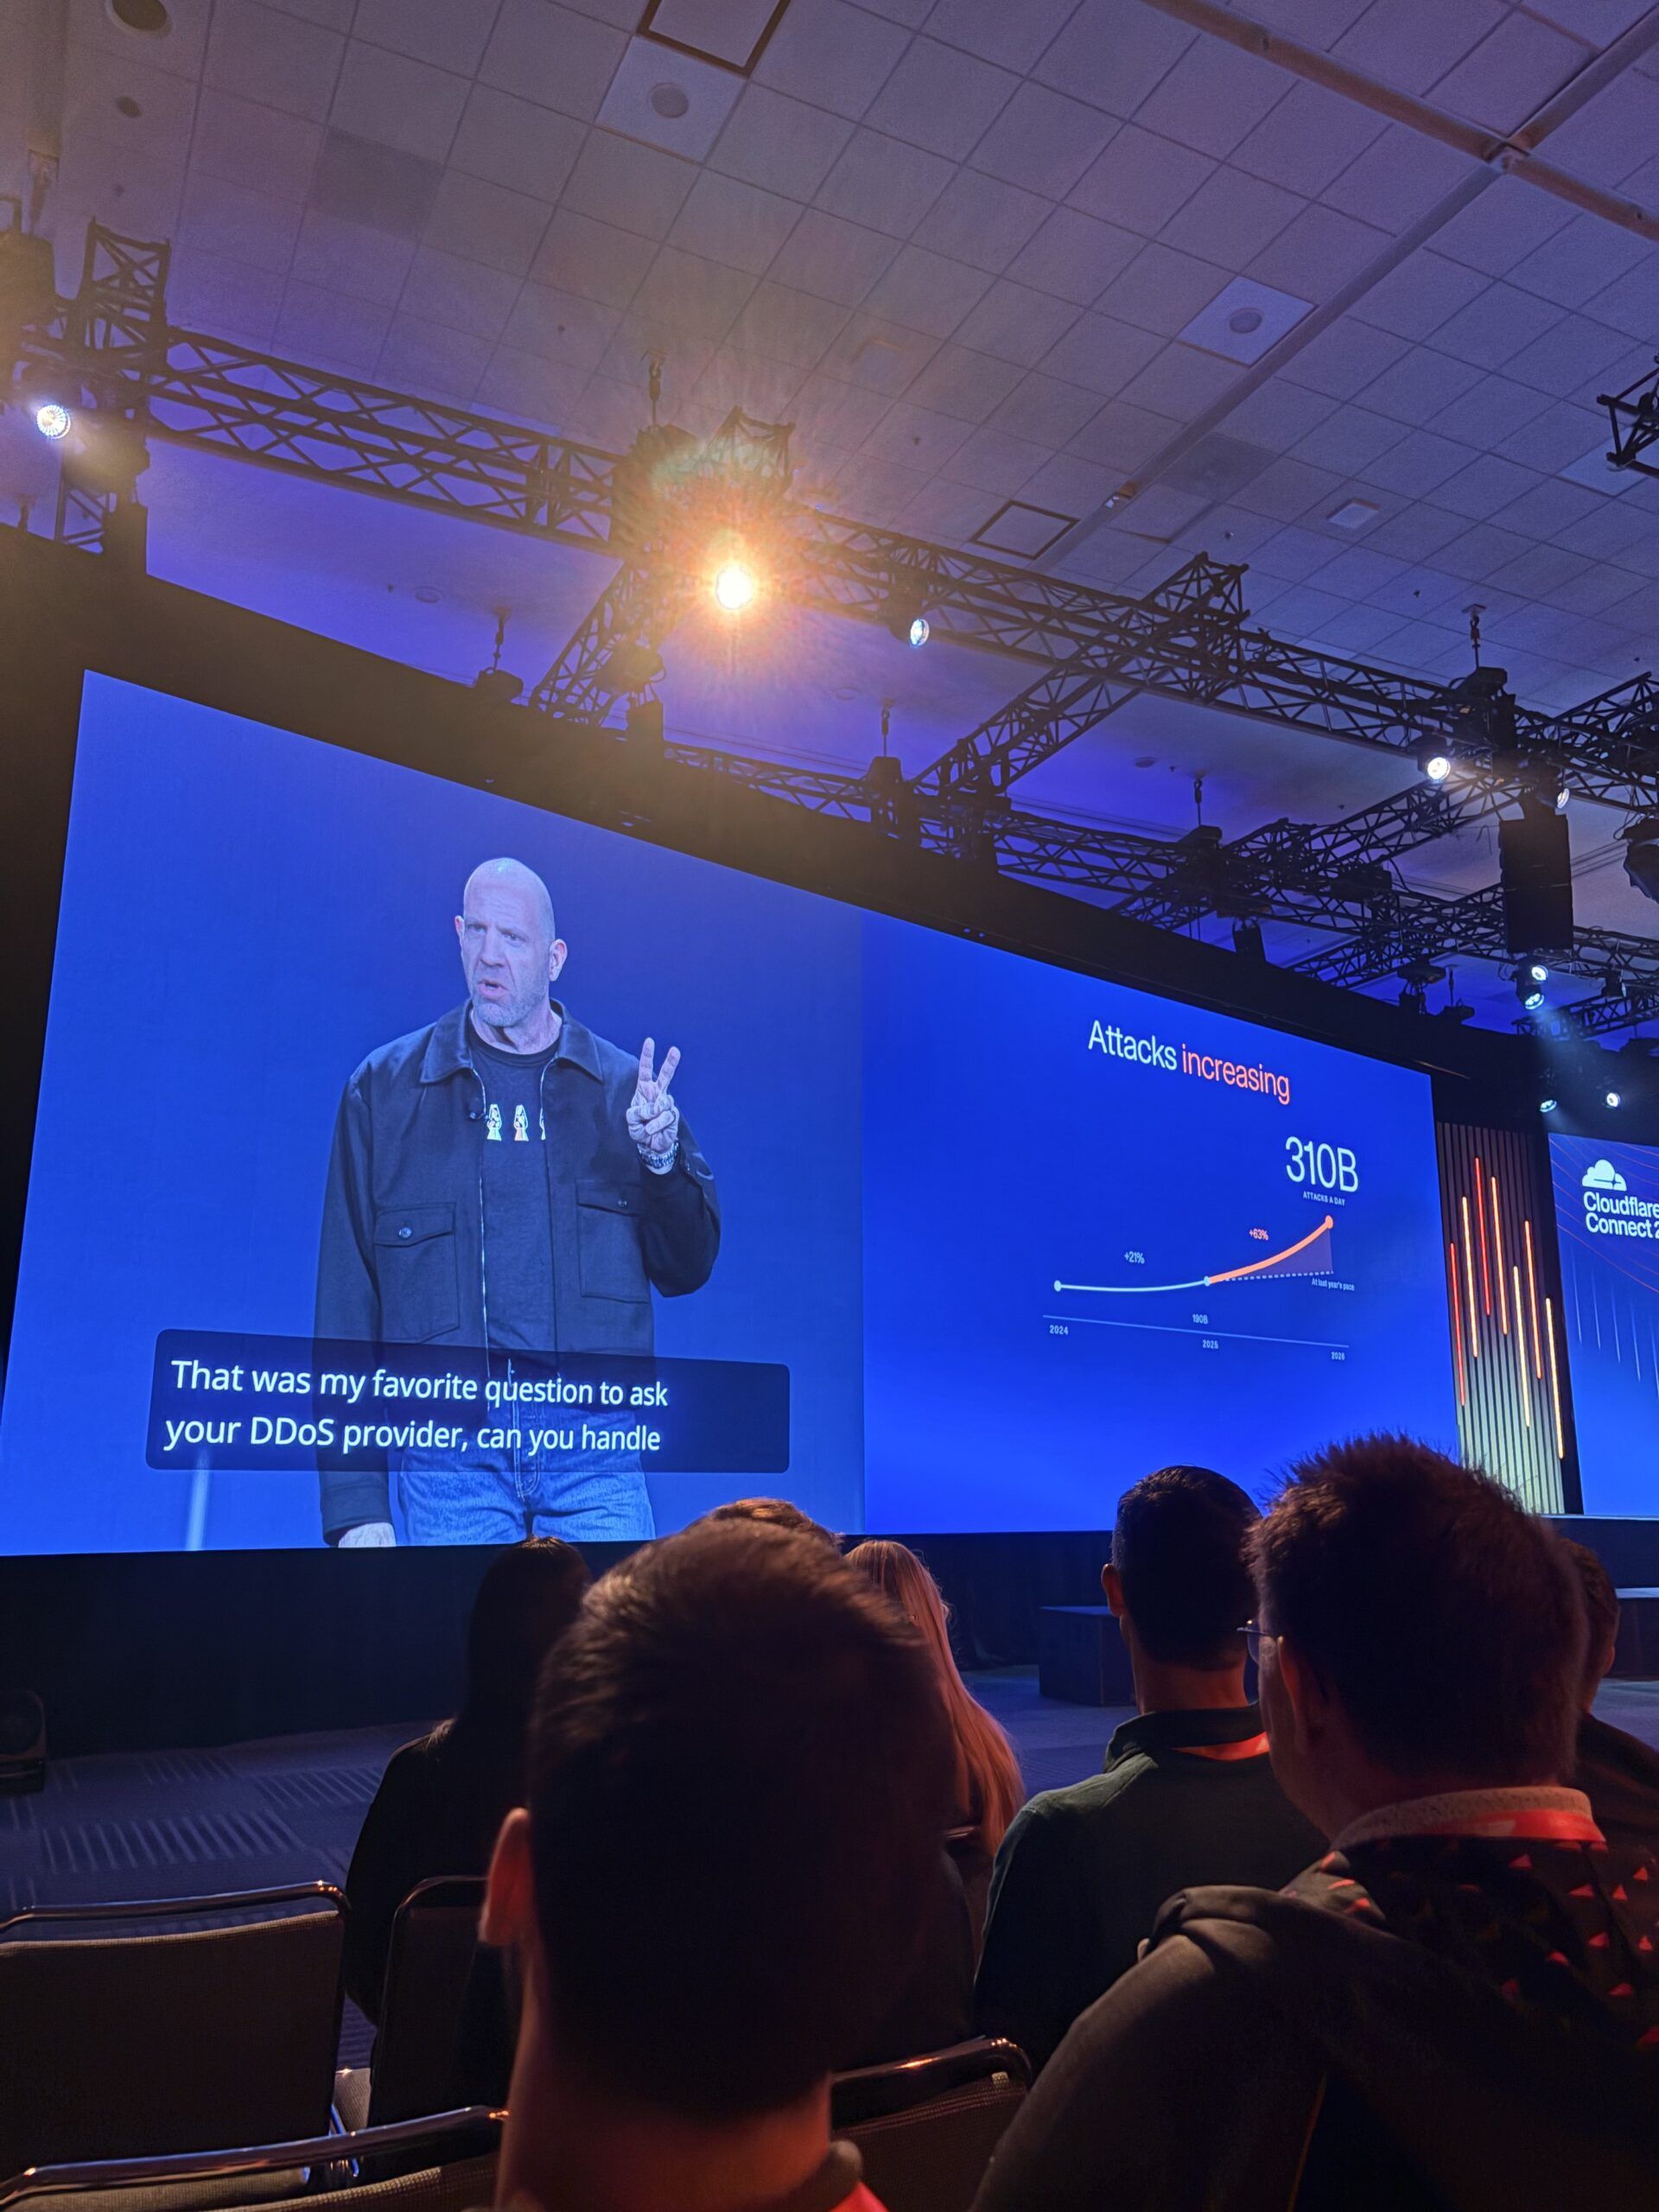
Sesja: „It could happen to you” – co robić, gdy trwa atak DDoS
Pierwszą sesją tematyczną była prezentacja o usłudze Magic Transit, prowadzona przez Alyonę Purginę i Andresa De Lucę z Cloudflare oraz Ashisha Guptę z firmy finansowej LPL Financial.
Na początek warto wyjaśnić, czym Magic Transit różni się od ochrony, z której korzysta większość organizacji pozarządowych. Standardowa ochrona Cloudflare działa jak bramkarz przed konkretną stroną internetową: sprawdza ruch kierowany do strony i odsiewa ataki. Cloudflare Tunnel pozwala bezpiecznie połączyć serwer z Cloudflare bez otwierania go na świat, co dobrze sprawdza się przy pojedynczym serwerze VPS. Magic Transit to rozwiązanie dla dużych firm, operatorów i serwerowni. Chroni całe zakresy adresów IP, a więc wszystkie urządzenia i usługi firmy, nie tylko strony WWW. Wymaga posiadania własnej puli adresów IP.
Prelegenci opisali, jak wygląda pomoc dla firmy, która jest właśnie atakowana albo otrzymała groźbę ataku. Specjaliści Cloudflare najpierw oceniają sytuację i rodzaj ataku. Potem dobierają właściwe rozwiązanie: ochronę aplikacji i API albo ochronę całej infrastruktury sieciowej. Na koniec wyjaśniają klientowi, co musi przygotować po swojej stronie, by ochrona mogła zostać uruchomiona w ciągu kilku godzin. Omówiono dodatkowe mechanizmy obronne, m.in. zaawansowaną ochronę przed zalewaniem serwerów zapytaniami TCP i DNS, którą najpierw uruchamia się w trybie obserwacji, a dopiero potem w trybie blokowania. Prelegenci zachęcali, by skuteczność zabezpieczeń sprawdzać kontrolowanymi symulacjami ataków.
Najważniejsze wnioski dotyczyły przygotowania. Trzeba ocenić, czy obecna ochrona przed DDoS wystarczy na duży atak, mieć plan na wypadek, gdyby atakujący zapchał łącze u dostawcy internetu, i wiedzieć, co stanie się z użytkownikami, jeśli ochronę uruchomi się dopiero w trakcie ataku. Te same pytania warto zadać w każdej organizacji, także pozarządowej.
Sesja: „5 pytań, na które każdy CTO musi odpowiedzieć w sprawie agentów AI”
Drugą sesję prowadził Miguel Nunes, architekt rozwiązań w Cloudflare. Mówił o tym, jak bardzo w ciągu ostatnich 18 miesięcy zmieniła się sztuczna inteligencja. Od czatu, który odpowiada na pytania, przeszliśmy do agentów, którzy planują, piszą i uruchamiają kod, korzystają z narzędzi i działają w sieci. Tradycyjne oprogramowanie robiło to, co mu kazano, a agenci działają w dużej mierze samodzielnie. To otwiera nowe możliwości, ale tworzy też ryzyka, z którymi organizacje wcześniej się nie mierzyły.
Nunes omówił cztery sytuacje:
- Pracownicy korzystający z narzędzi AI. Organizacja powinna wiedzieć, jakie dane pracownicy wpisują do narzędzi AI i dokąd te dane trafiają.
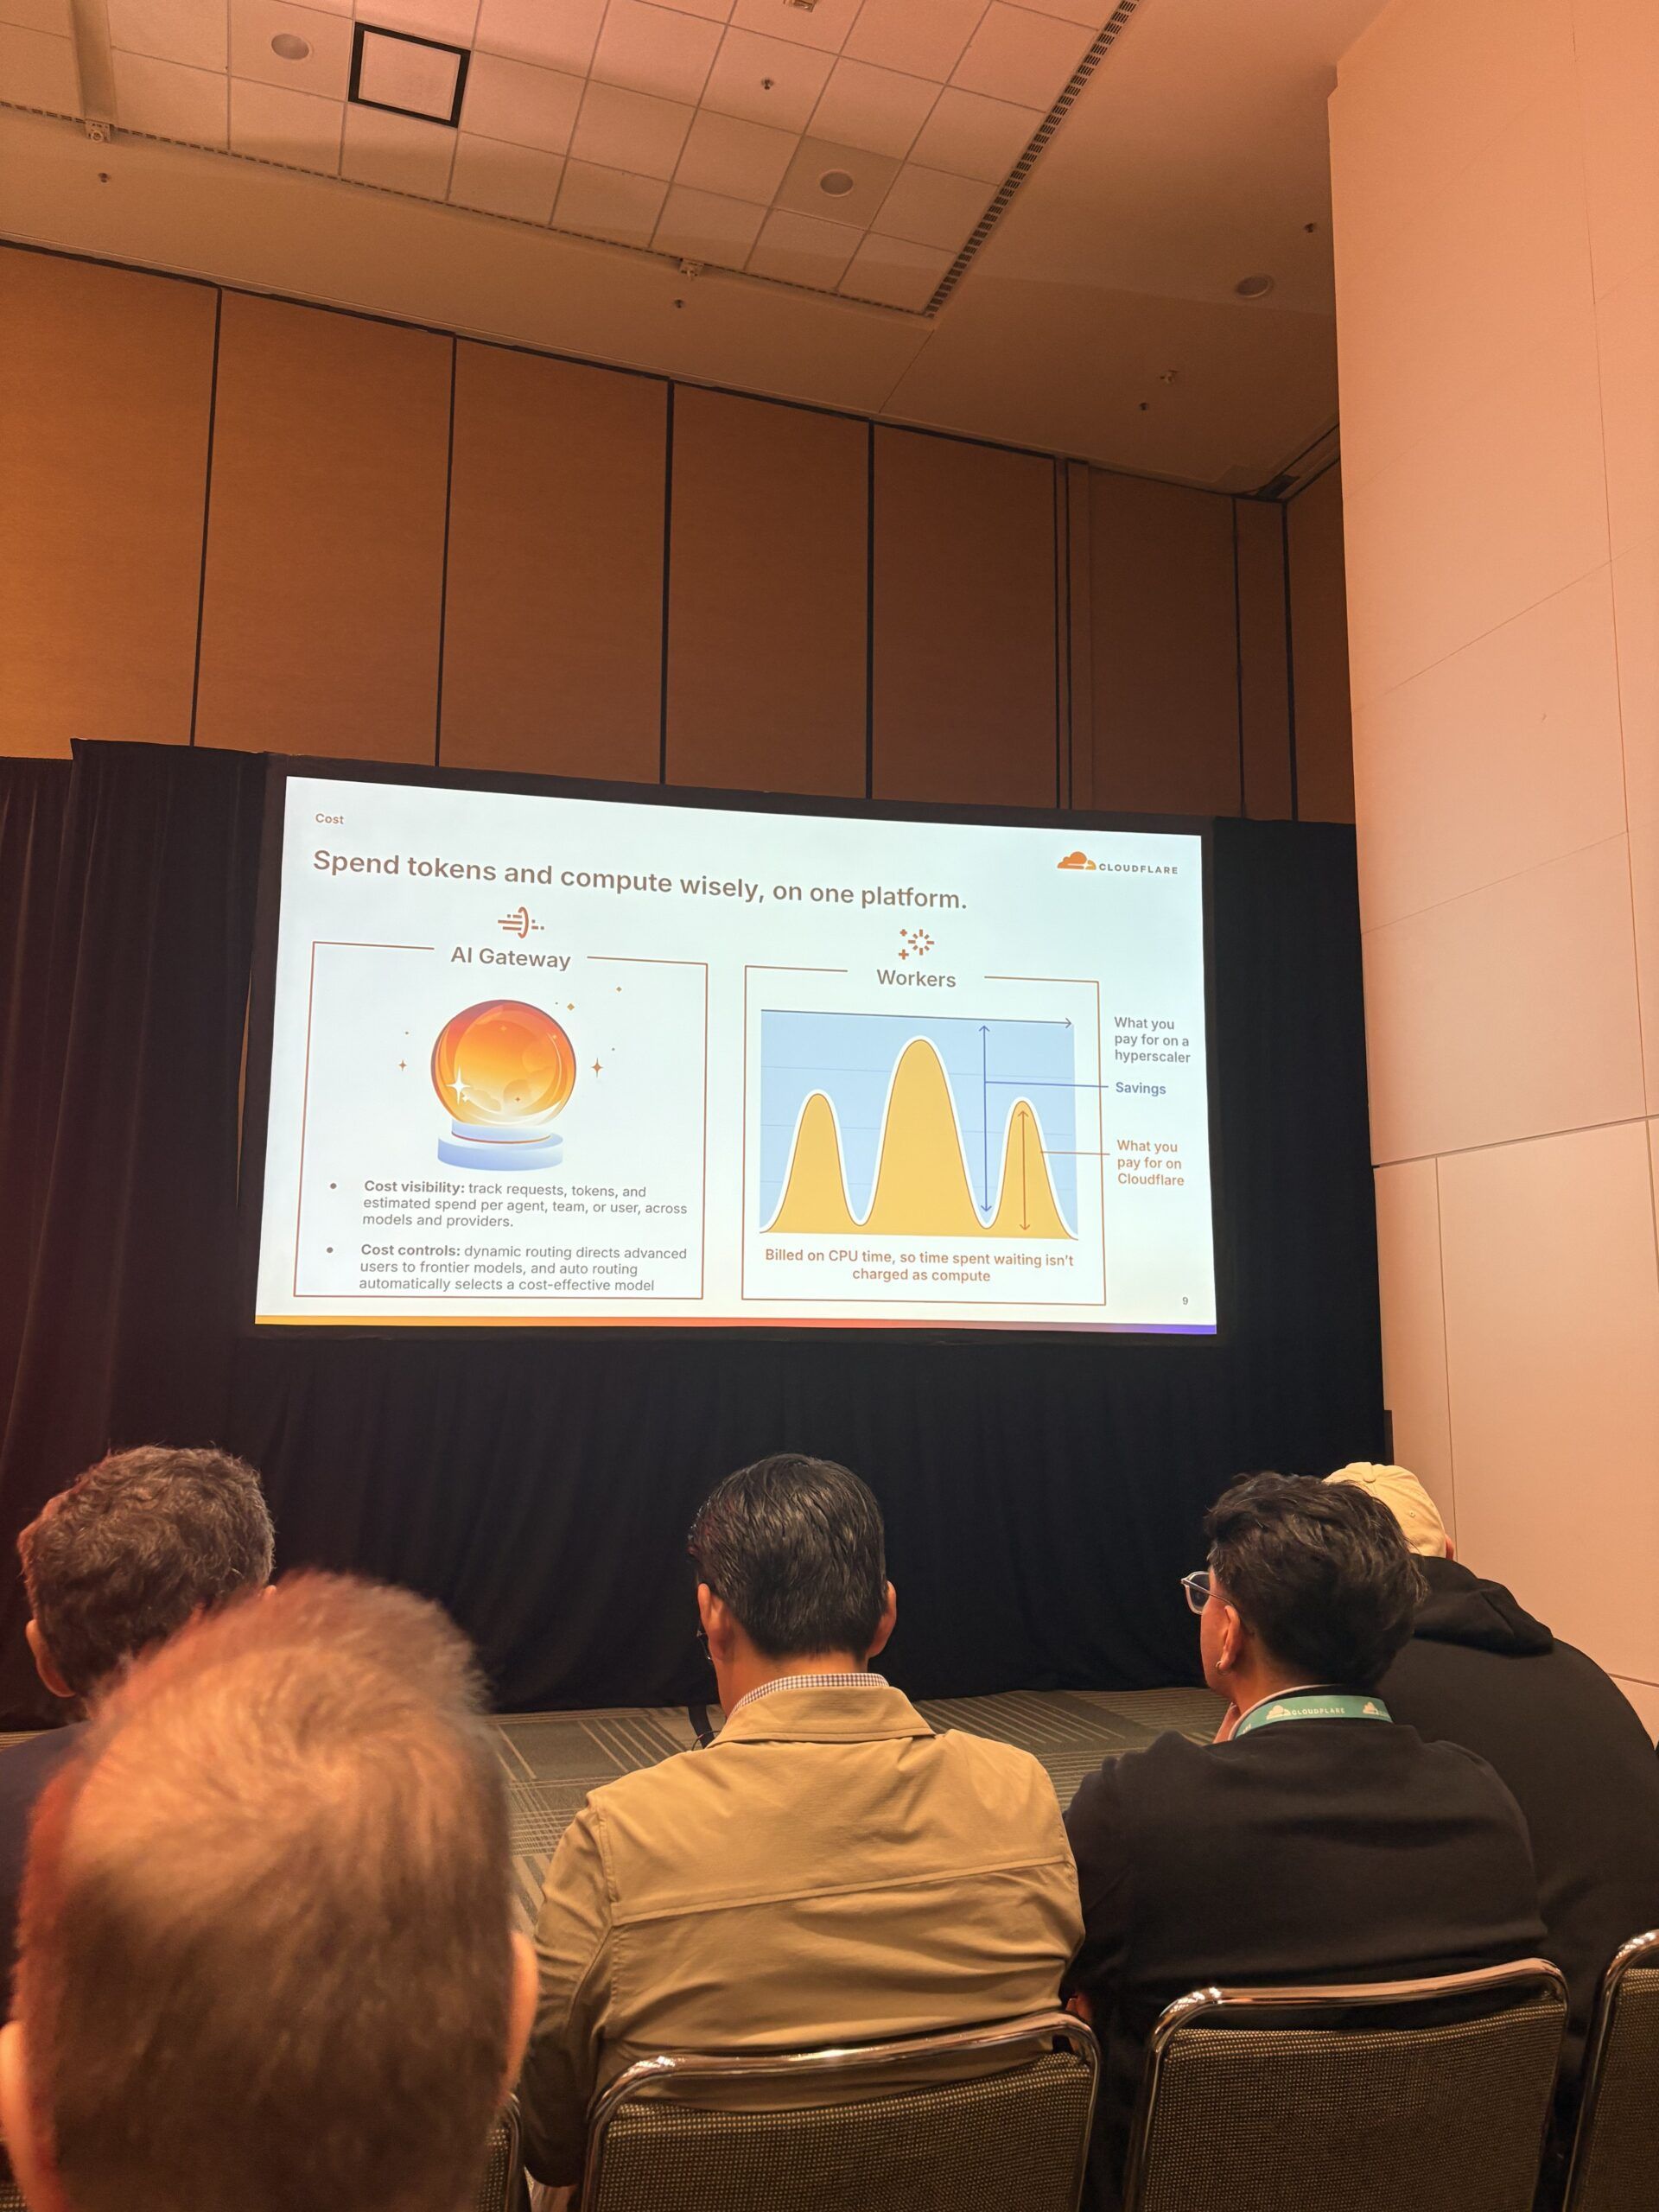
- Agenci obsługujący klientów. Złośliwe polecenia, próby wyciągnięcia danych osobowych czy niebezpieczne tematy można wykrywać i blokować na poziomie sieci, zanim dotrą do aplikacji. Zablokowane zapytanie nie zużywa tokenów, a mechanizm działa niezależnie od tego, z jakiego modelu AI korzysta organizacja.
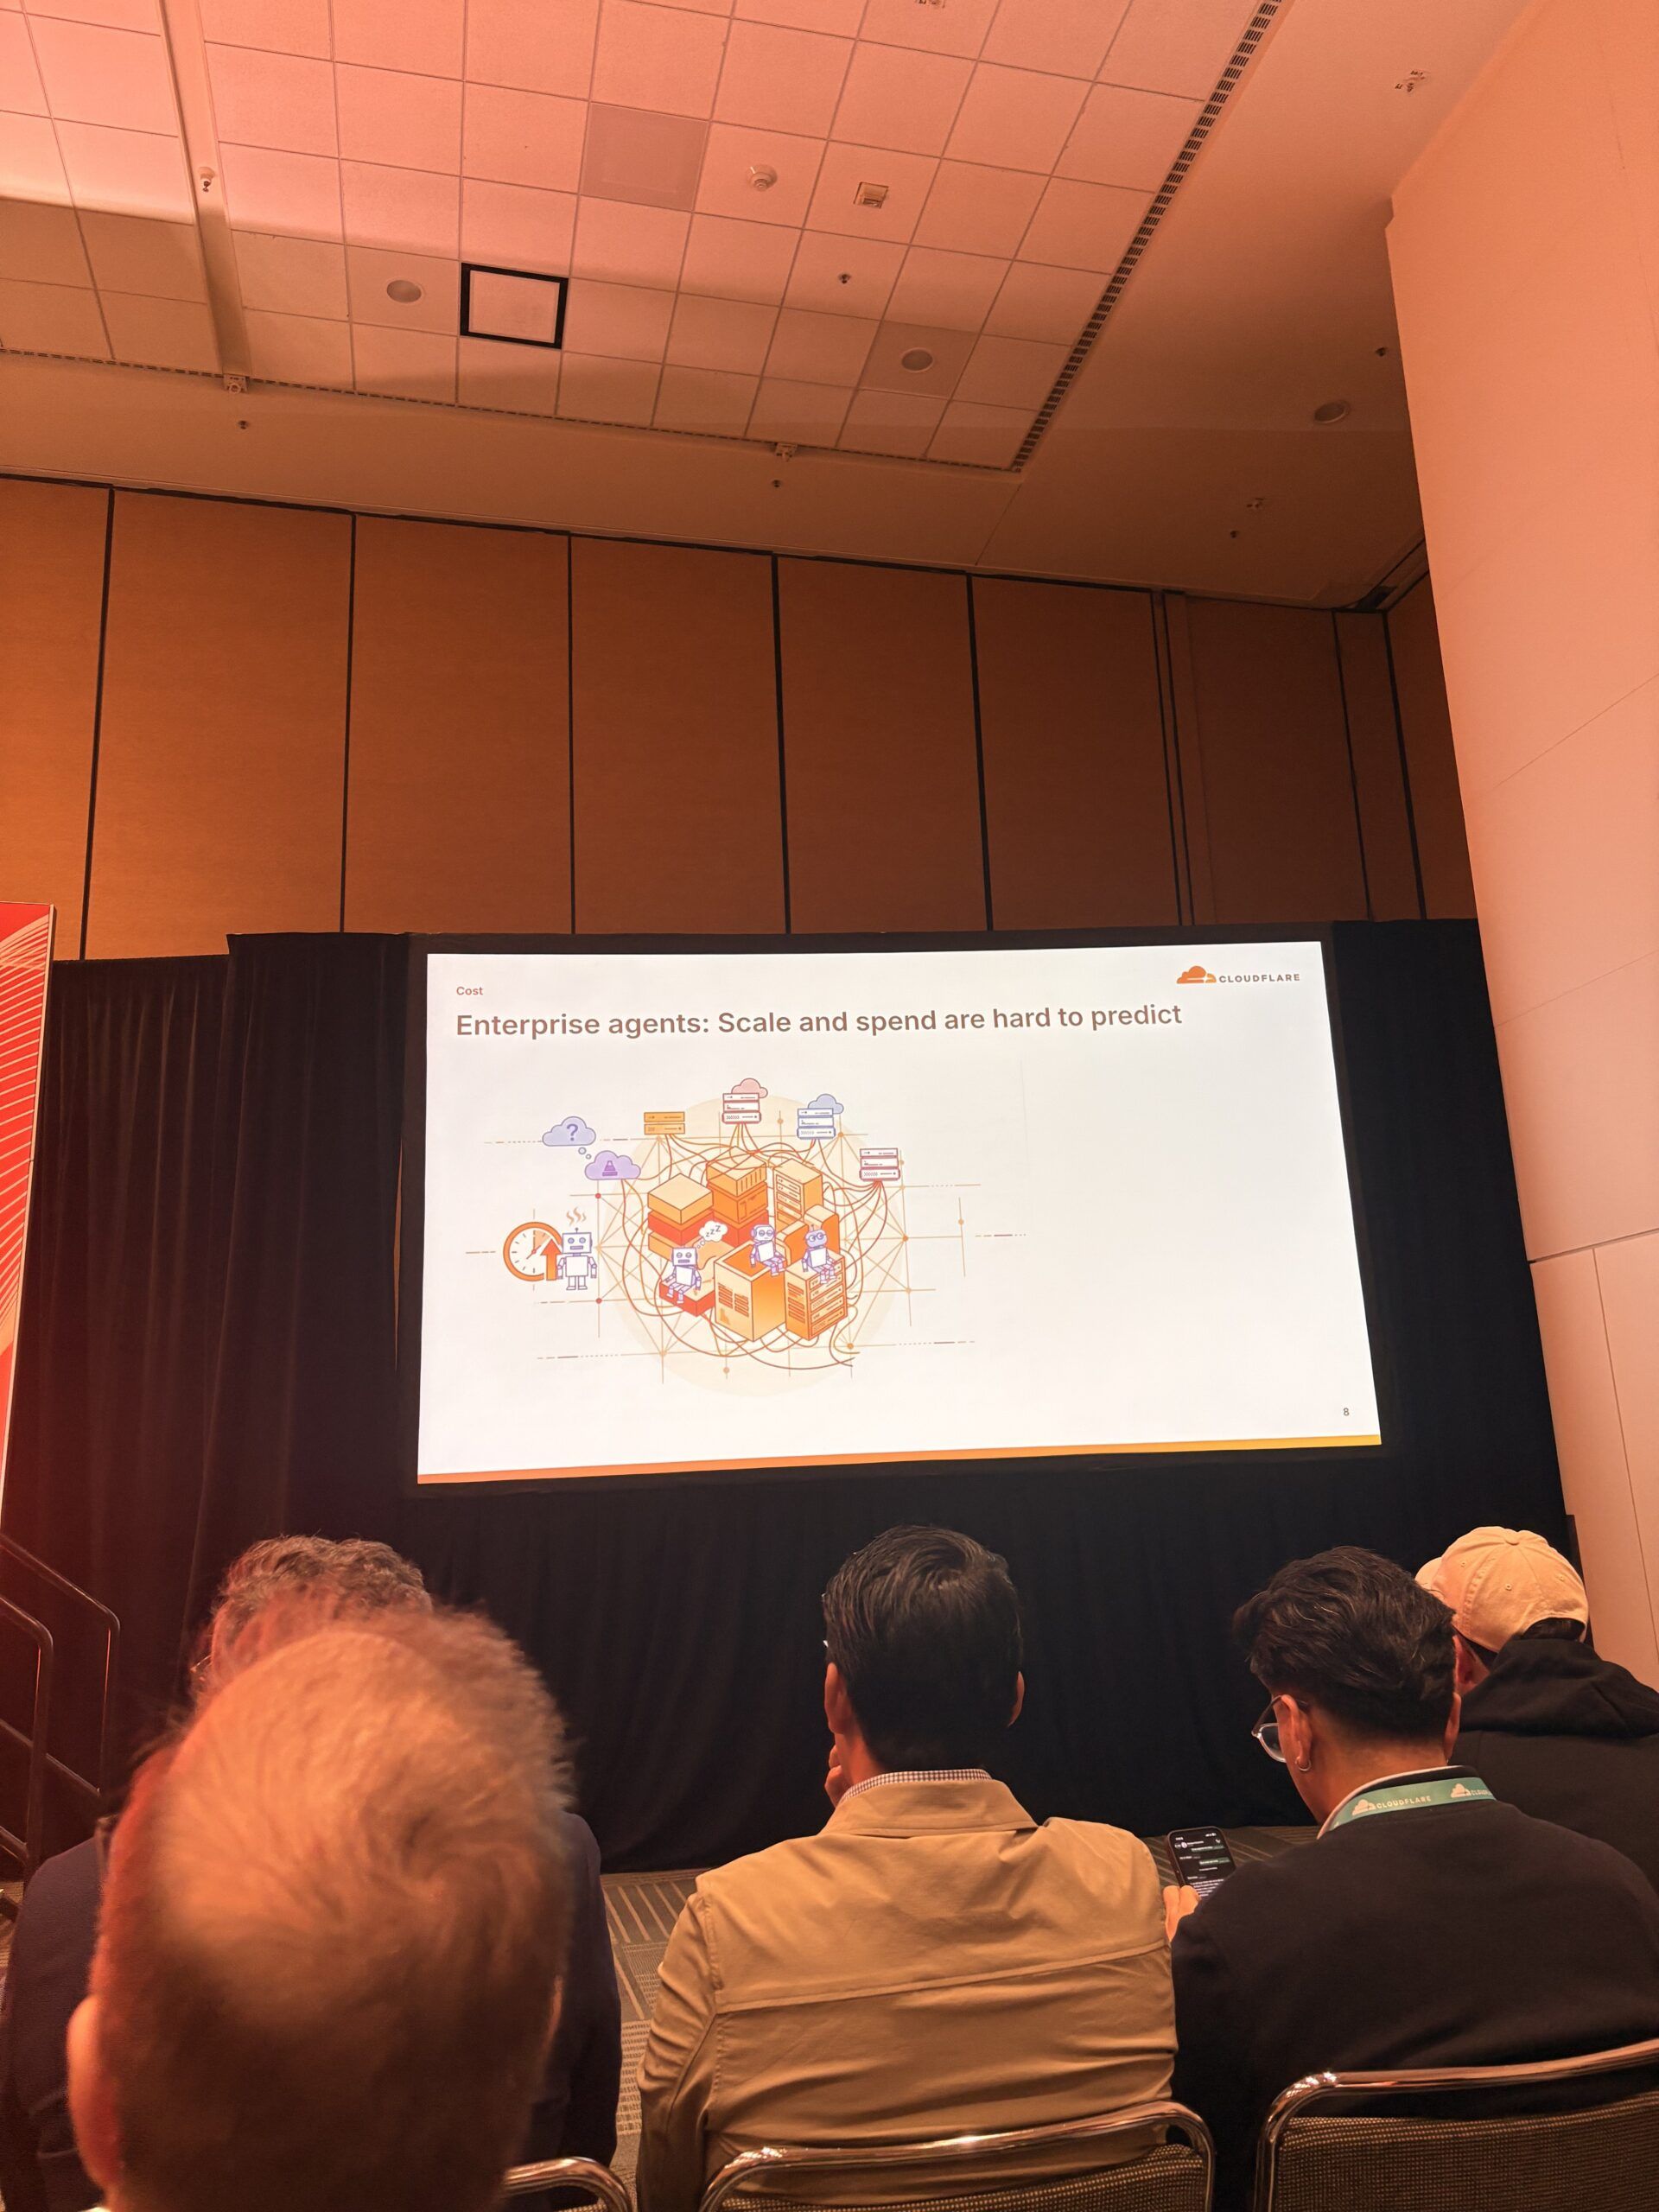
- Autonomiczni agenci wykonujący pracę w firmie. Tu kluczowe są koszty. Rozwiązaniem jest m.in. automatyczne dobieranie najtańszego modelu wystarczającego do danego zadania.
- Rozproszenie. Narzędzia działają w różnych chmurach, dane leżą w różnych miejscach, a modele pochodzą od różnych dostawców. Trzeba to wszystko bezpiecznie połączyć i zachować wgląd w to, co robią użytkownicy, agenci i aplikacje.
Na koniec Nunes pokazał architekturę, w której dostęp do modeli, danych i narzędzi przechodzi przez jedną warstwę kontroli opartą na tożsamości użytkownika. Dzięki temu można ograniczać koszty, zmniejszać ryzyko i wykrywać ewentualne wycieki danych.
To temat bardzo bliski naszej pracy. Organizacje pozarządowe coraz chętniej korzystają z narzędzi AI, często pracując na danych wrażliwych swoich podopiecznych. Pytanie, gdzie trafiają te dane, powinno paść w każdej z nich.
Wieczór pod Salesforce Tower i siedzibą LinkedIn
Po zakończeniu programu konferencji Fabian odwiedził okolice Salesforce Tower, najwyższego budynku w San Francisco, oraz siedzibę LinkedIn.
Zobacz relację z odwiedzin Salesforce Tower i siedziby LinkedIn – link
Co dalej
Przed nami ostatni dzień konferencji. Szczególnie czekamy na sesje o współpracy amerykańskiej agencji CISA z sektorem prywatnym w obronie przed zagrożeniami ze strony państw, o tym, jak Estonia odpierała rosyjskie kampanie DDoS, oraz o zwalczaniu phishingu i sieci oszustów. Relację opublikujemy jutro.
Zadanie „Udział w międzynarodowej konferencji Cloudflare Connect 2026 w celu wzmocnienia kompetencji z zakresu cyberbezpieczeństwa organizacji pozarządowych” sfinansowano ze środków Narodowego Instytutu Wolności – Centrum Rozwoju Społeczeństwa Obywatelskiego w ramach Rządowego Programu Rozwoju Organizacji Obywatelskich na lata 2018–2030 PROO.
Treści publikowane w ramach zadania odzwierciedlają jedynie opinie ich autorów. NIW-CRSO nie ponosi odpowiedzialności za sposób wykorzystania zawartych w nich informacji.